


.svg)

.svg)


.svg)
.svg)


.svg)

.svg)


جدار بروكسموكس مختلف عن أي جدار استعملته: ثلاث طبقات متتالية، ولكلٍّ مفتاح تفعيل مستقلّ، والحزمة يجب أن تجتاز الثلاث. وهذا يربك الجميع في البداية — ويجعل أشهر حادثة فيه هي أن تقفل نفسك خارج سيرفرك.
سنشرح الطبقات، ثم نبني قواعد اليوم الأول بالترتيب الآمن الذي لا يقطعك.
كل لقطة في هذه السلسلة من بروكسموكس حقيقي يعمل. نسخة Proxmox VE 9.2 كاملة بأجهزة وحاويات ومخزّنات ومهامّ نسخ فعلية، شغّلناها معزولة لهذا الغرض حتى لا يظهر اسم زبون واحد، ودخلنا لوحتها عبر نفق مشفّر لا عبر الإنترنت. وما تراه في كل صورة هو ما ستراه أنت حرفياً على شاشتك.
الطبقات الثلاث
الحزمة الواردة
    ↓
[1] جدار مركز البيانات   ← قواعد تسري على كل شيء
    ↓
[2] جدار النود            ← قواعد تخصّ هذا السيرفر
    ↓
[3] جدار الجهاز           ← قواعد تخصّ هذا الضيف
    ↓
وصلت| المستوى | يحمي | مفتاح التفعيل |
|---|---|---|
| مركز البيانات | كل شيء — قواعد عامة | Datacenter ← Firewall ← Options |
| النود | السيرفر نفسه ولوحته | Node ← Firewall ← Options |
| الجهاز | ضيفاً واحداً | مفتاحان: في الجهاز وفي بطاقته |
وأشهر حيرة في هذا الباب: تضع قواعد ممتازة على جهاز ولا يحدث شيء — لأن مربّع Firewall على بطاقة الشبكة غير مفعّل. الجهاز يحتاج تفعيلين: في تبويب جداره، وفي خانة البطاقة في تبويب العتاد. ومن ينسى الثاني يظنّ الجدار معطوباً.
⭐ الترتيب الآمن — اقرأه قبل أي شيء
لا تفعّل الجدار قبل أن تضيف قاعدة تسمح بوصولك. الترتيب الذي لا يقطعك:
- أضف قاعدة تسمح لعنوانك بالمنفذ 8006 و22.
- فعّل مستوىً واحداً فقط.
- افتح تبويباً جديداً وتأكّد أنك ما زلت تصل.
- ثم انتقل إلى المستوى التالي.
ومن يفعّل الثلاثة دفعةً واحدة قبل أي قاعدة يجد نفسه أمام كونسول فيزيائي — أو رحلة إلى مركز البيانات.
1 · جدار مركز البيانات
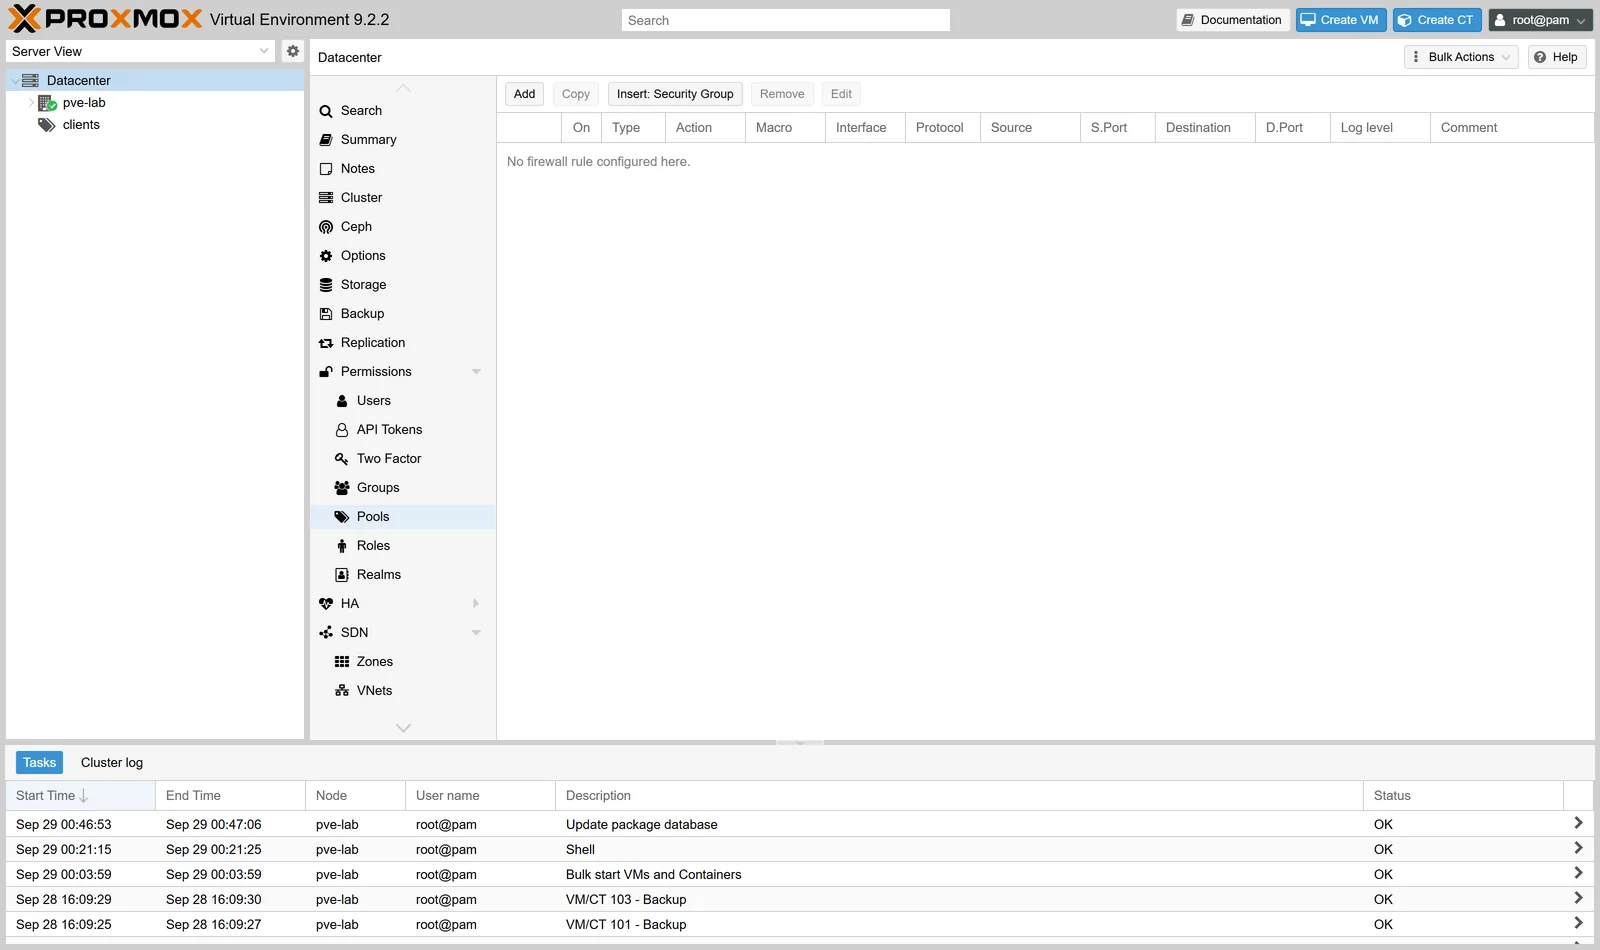
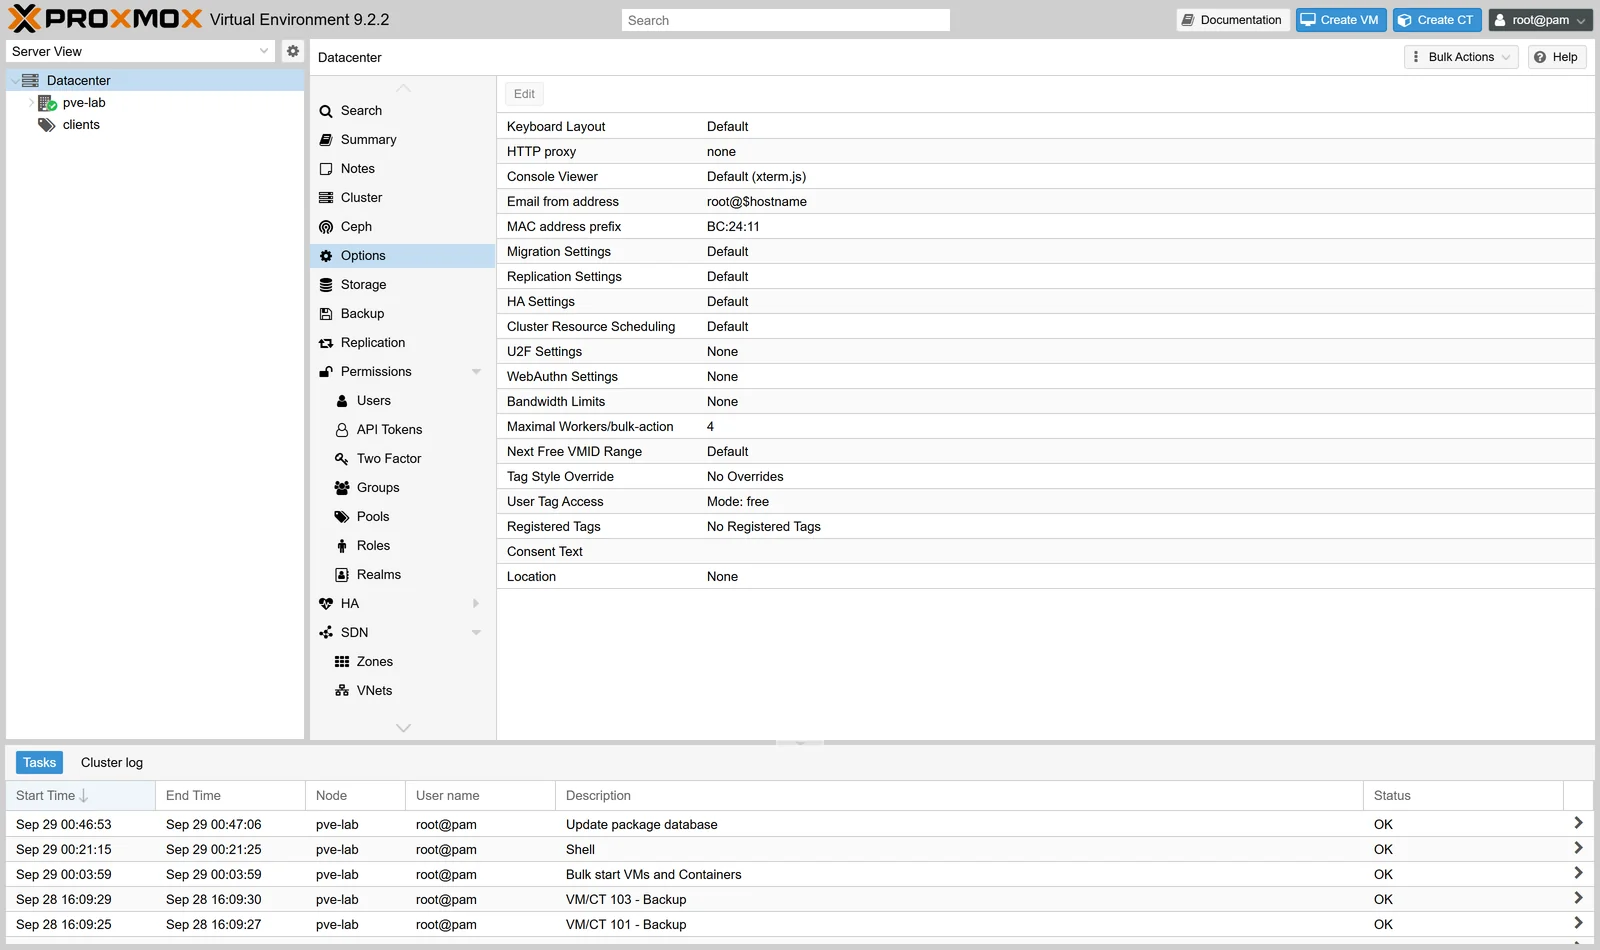
| الخيار | التوصية | الأثر |
|---|---|---|
| Firewall | ✅ بعد إضافة قواعدك | المفتاح الرئيسي |
| Input Policy | DROP | ارفض الوارد إلّا ما سمحت به |
| Output Policy | ACCEPT | الصادر مسموح — تقييده يعقّد كثيراً |
| Forward Policy | ACCEPT | وتُضبَط لكل جهاز على حدة |
2 · حوار القاعدة
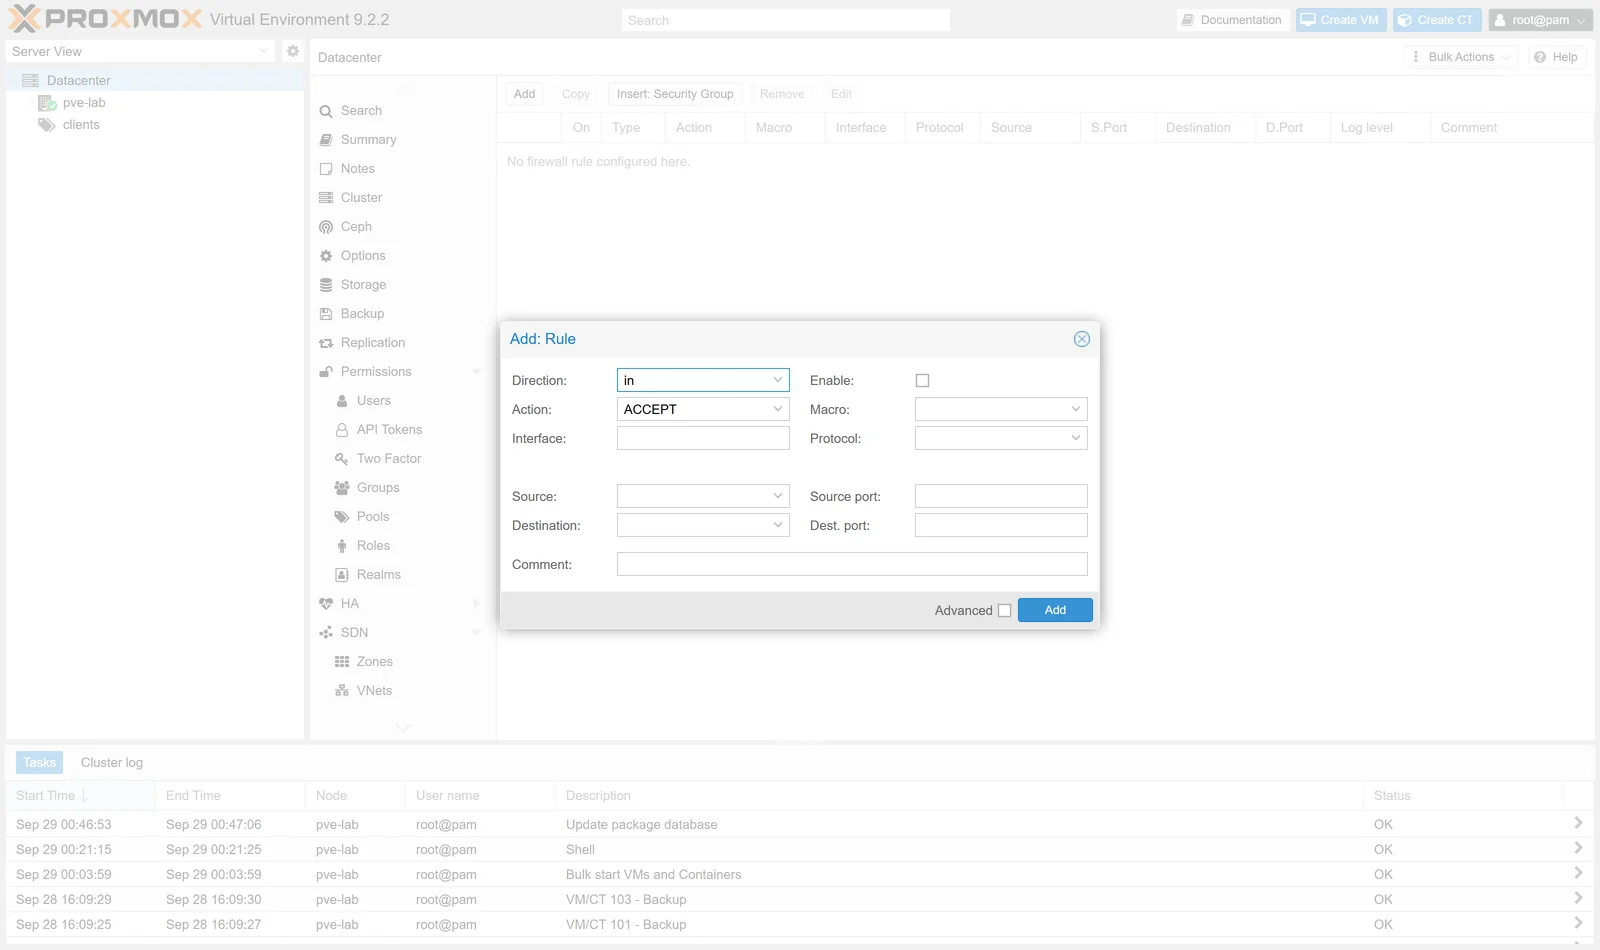
| الحقل | ماذا يعني |
|---|---|
| Direction | in وارد · out صادر · forward مارّ |
| Action | ACCEPT · DROP صامت · REJECT بردّ |
| Source | عنوان أو شبكة أو اسم مستعار |
| Dest | الوجهة — يُترك فارغاً غالباً |
| Protocol | tcp · udp · icmp |
| Dest. port | منفذ أو مدى أو قائمة |
| Macro | قوالب جاهزة: SSH · HTTP · DNS |
استعمل Macro بدل كتابة المنافذ. اختيار SSH يضبط البروتوكول والمنفذ صحيحاً، ويجعل القاعدة مقروءة بعد سنة. وDROP أفضل من REJECT للإنترنت (لا يخبر الماسح أن هناك شيئاً)، وREJECT أفضل داخلياً (جواب فوري بدل انتظار مهلة).
3 · قواعد اليوم الأول — انسخها
# على مستوى مركز البيانات
1) IN ACCEPT  Source: <عنوان مكتبك>  Macro: SSH
2) IN ACCEPT  Source: <عنوان مكتبك>  Port: 8006     ← اللوحة
3) IN ACCEPT  Macro: Ping                            ← للتشخيص
4) Input Policy: DROP                                ← بعد الثلاثة السابقة
ولو كنت تدير عبر نفق (وهو الأفضل)، فاجعل المصدر شبكة النفق بدل عنوان ثابت — فتعمل من أي مكان بلا فتح شيء للإنترنت.
4 · الأسماء المستعارة — لا تكرّر العناوين
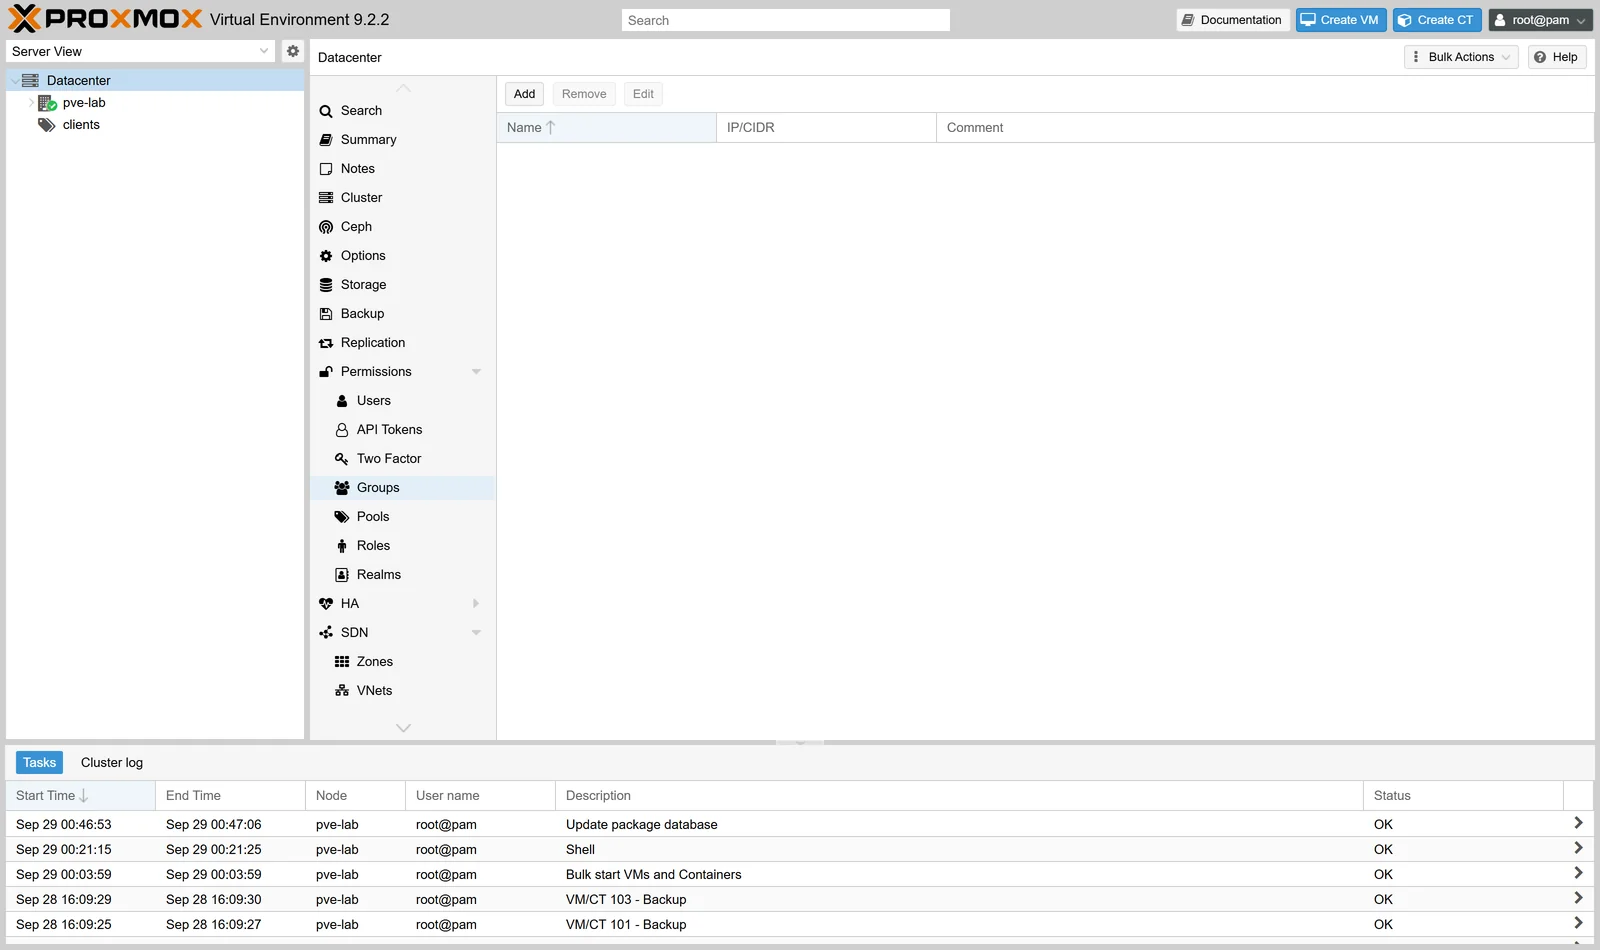
office-ip   →  203.0.113.5
vpn-net     →  10.8.0.0/24
mgmt-net    →  10.10.20.0/24
فحين يتغيّر عنوان مكتبك تعدّل مكاناً واحداً بدل عشر قواعد. وهذه ليست رفاهية — هي ما يجعل جدارك قابلاً للصيانة بعد سنة.
5 · مجموعات العناوين (IPSet)
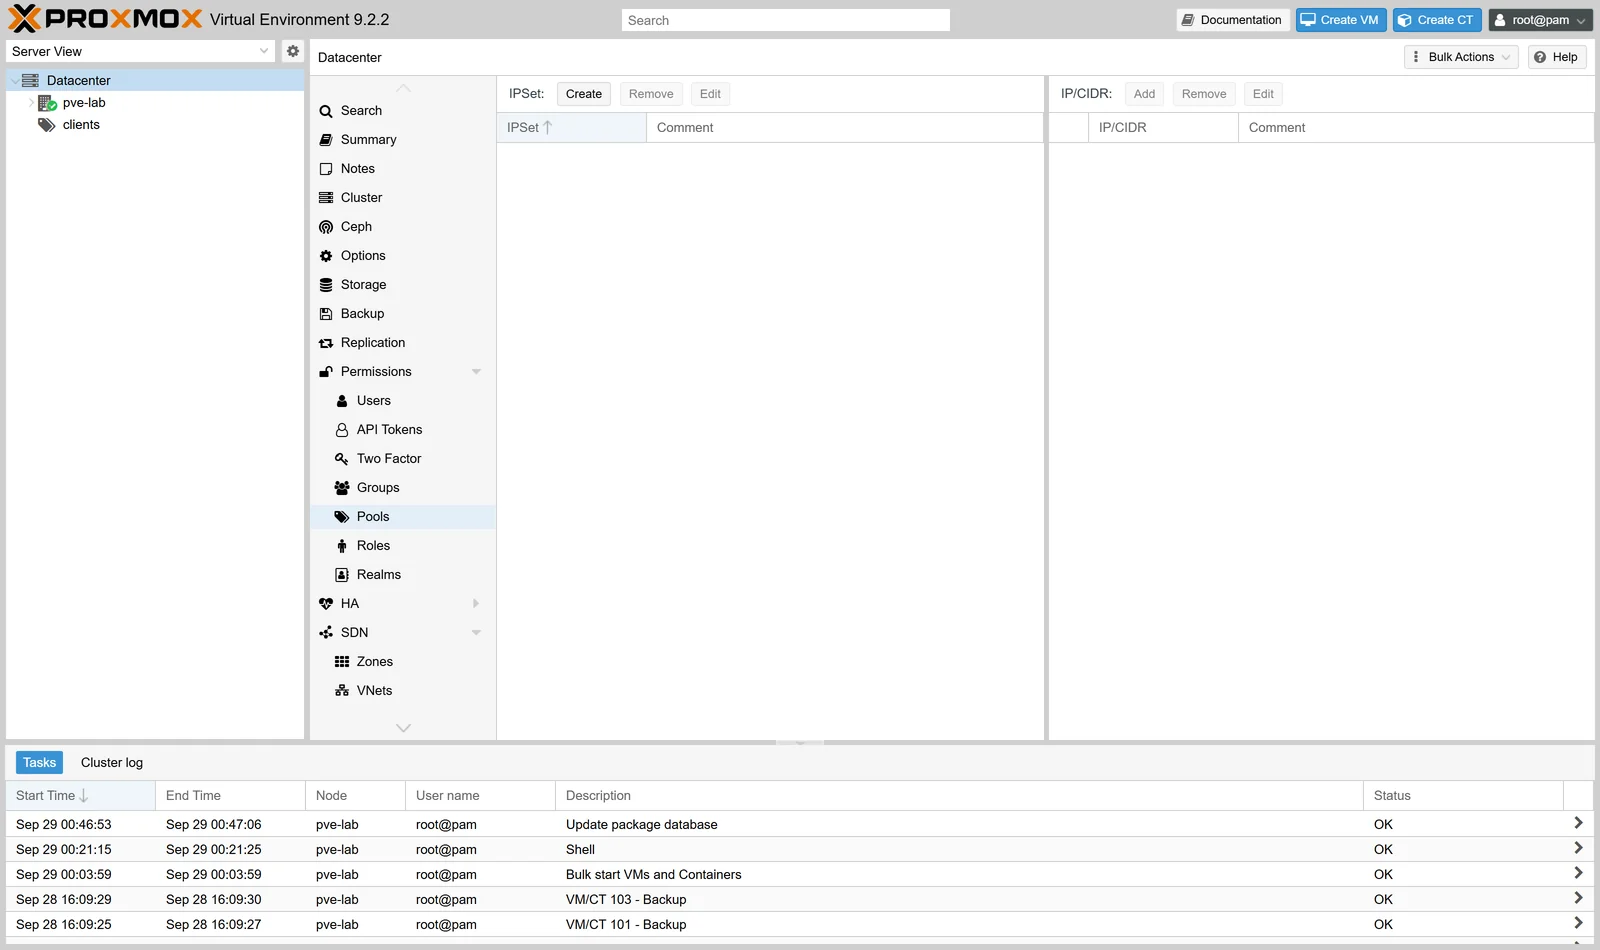
والفرق عن الاسم المستعار: الاسم لعنوان واحد، والمجموعة لعدّة عناوين. استعملها لقائمة عناوين مكاتبك، أو لحظر مصادر مزعجة.
6 · مجموعات الأمان — القاعدة الذهبية للمزوّدين
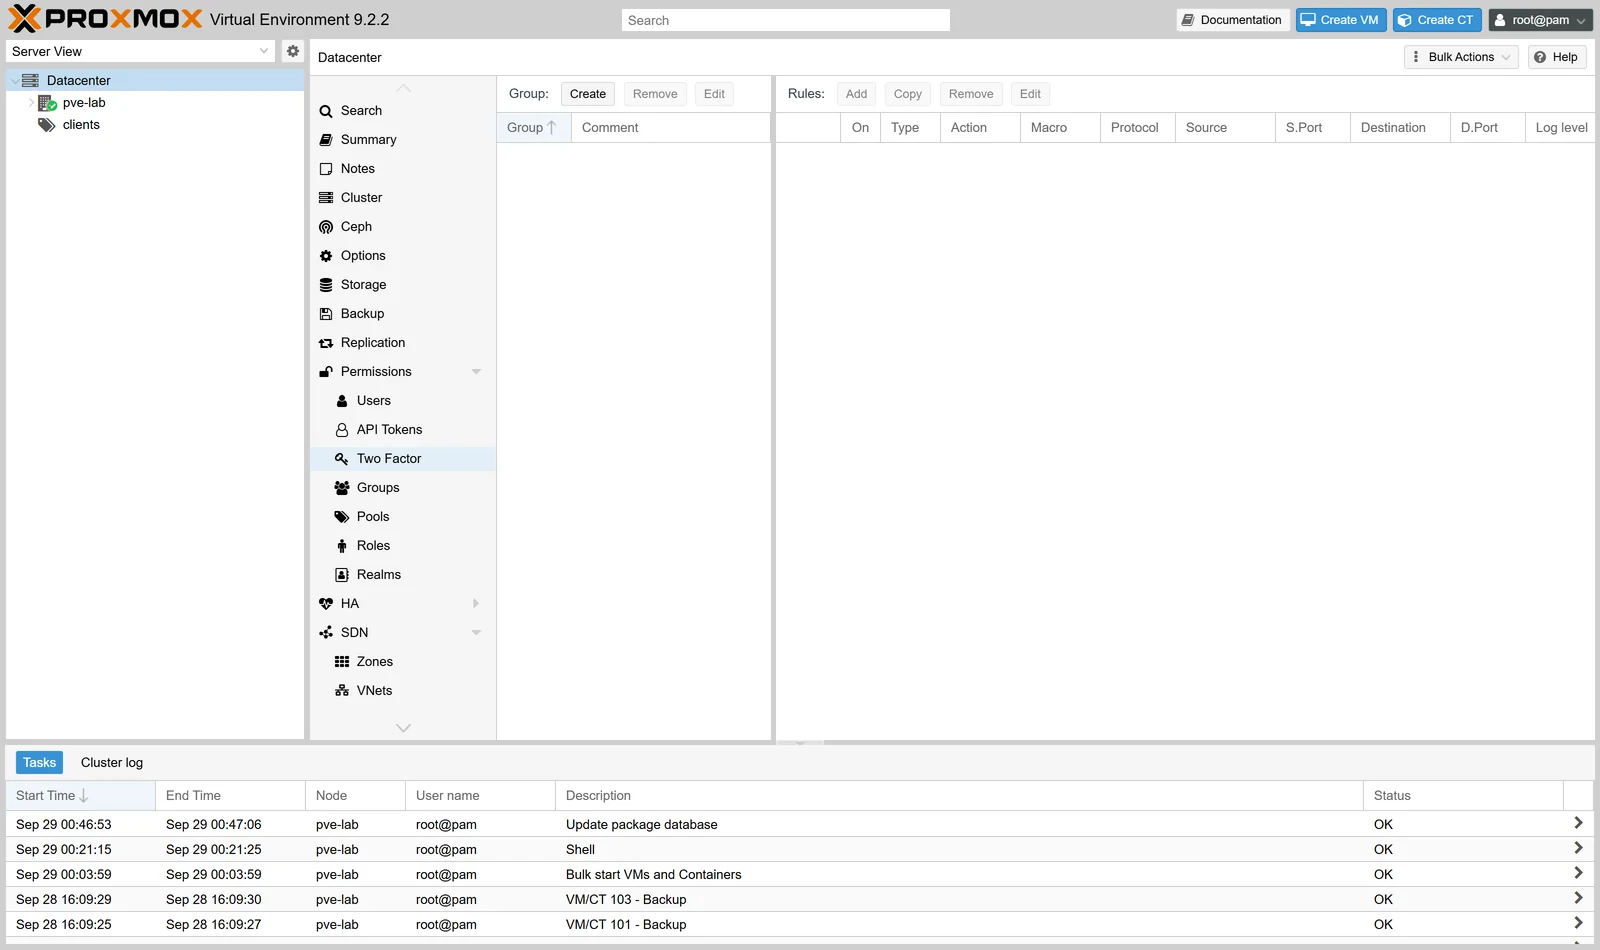
تعرّف مجموعة اسمها web-server فيها قواعد HTTP وHTTPS وSSH، ثم تطبّقها على كل خوادم الويب. وحين تحتاج تغييراً، تعدّل المجموعة فيسري على الجميع.
وهذه الميزة هي ما يجعل الجدار قابلاً للتوسّع. بدونها، عشرون جهازاً تعني عشرين مجموعة قواعد تُصان يدوياً — وهو ما يتفكّك بعد أشهر. ابنِ ثلاث مجموعات (ويب · قاعدة بيانات · إدارة) واستعملها.
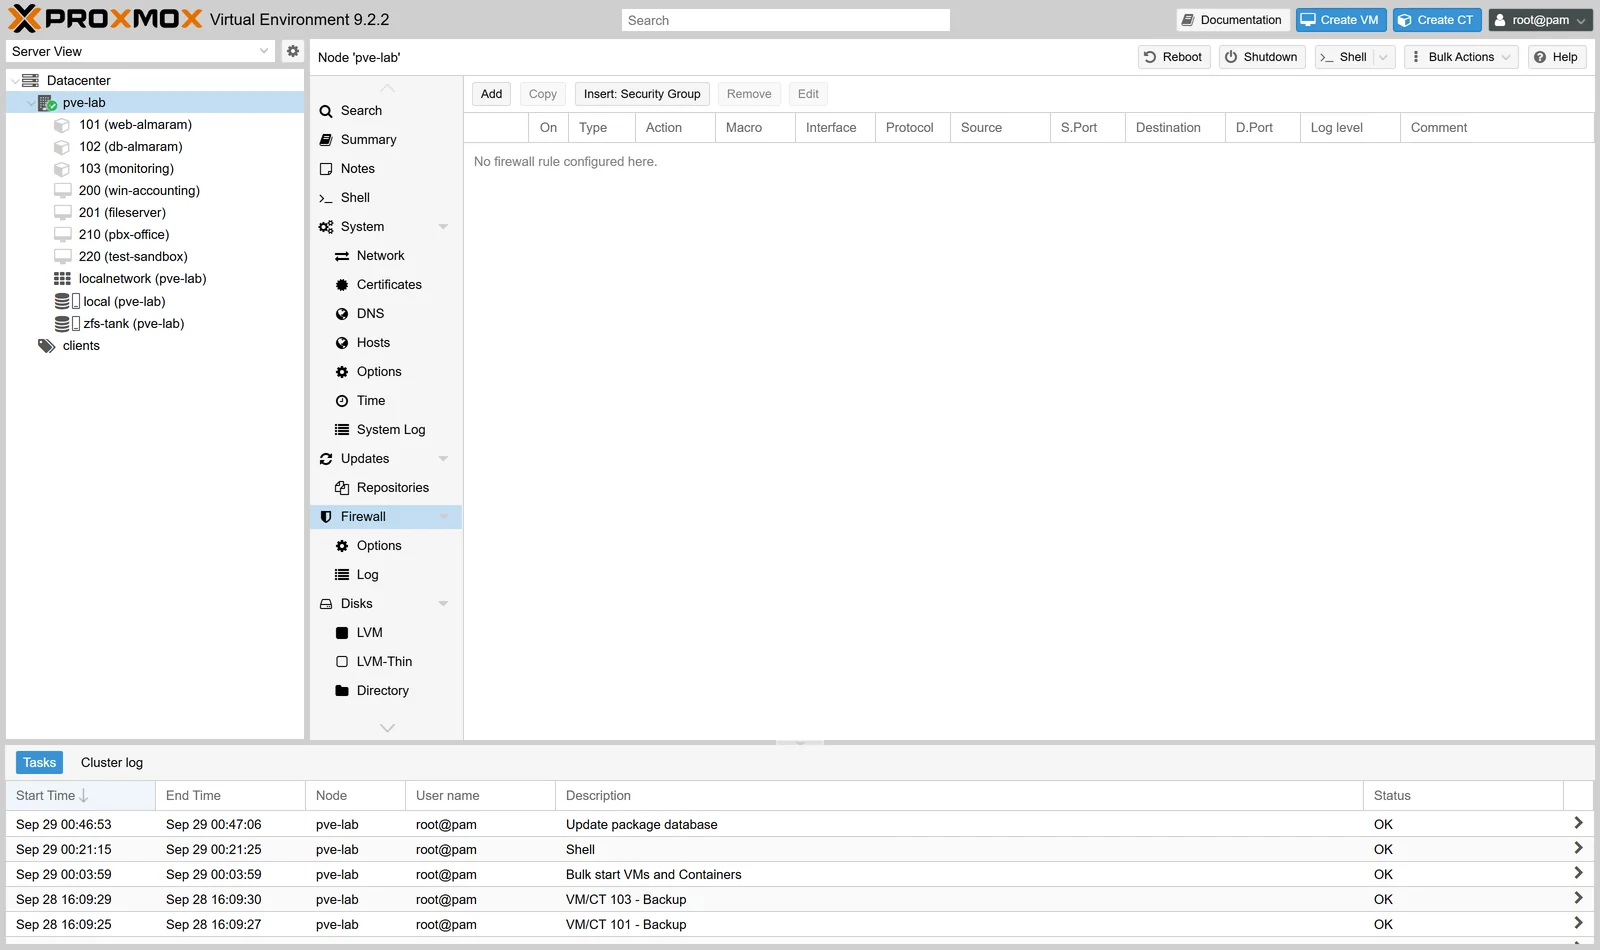
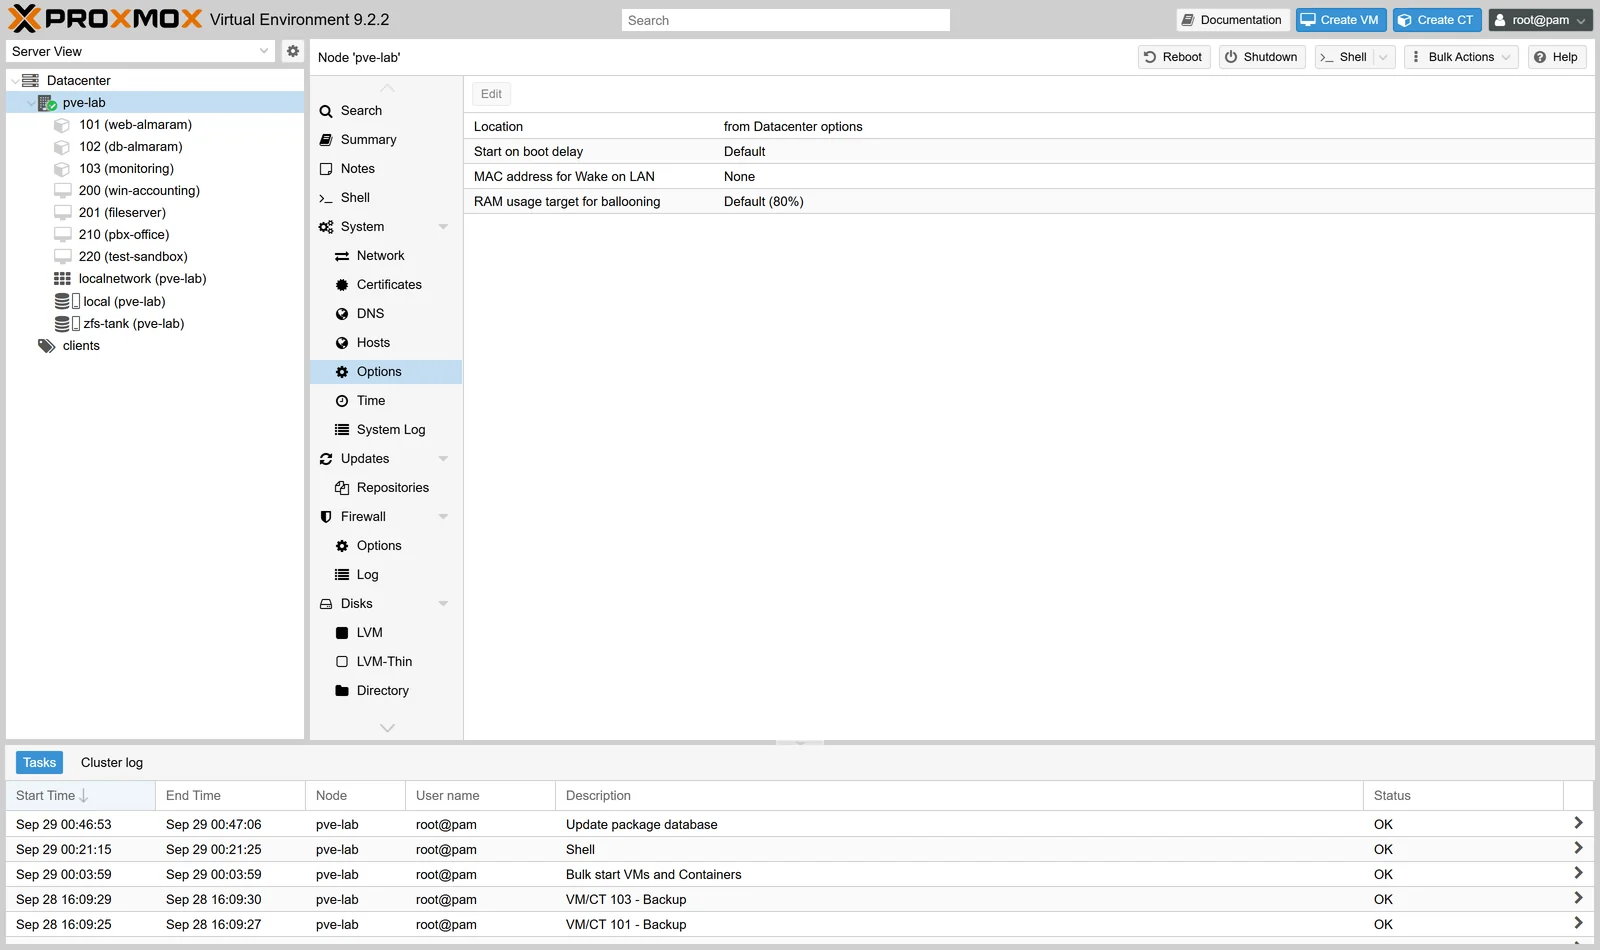
7 · جدار النود
8 · جدار الجهاز
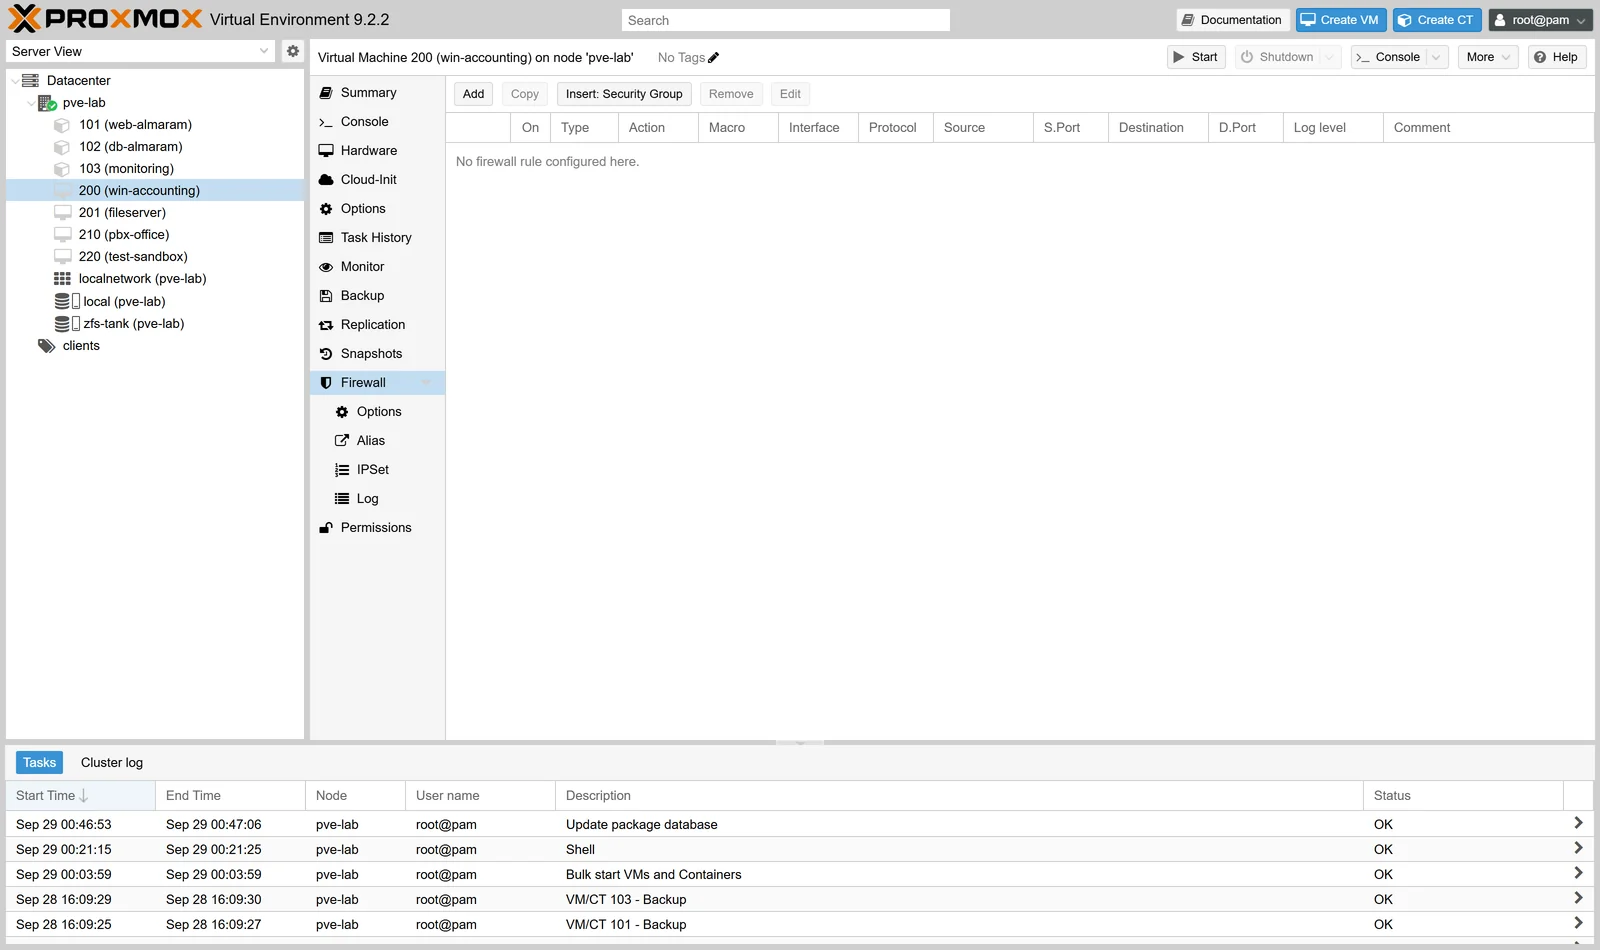
ولمزوّدي الاستضافة تحديداً: MAC filter مفعّلاً افتراضياً يمنع زبوناً من انتحال عنوان زبون آخر أو عنوان بوّابتك. لا تعطّله إلّا لسبب تعرفه — فتعطيله يفتح باباً لهجمات داخلية بين الزبائن.
التشخيص — حين لا تعمل القاعدة
# اقرأ ما يحدث فعلاً
iptables -L -n -v --line-numbers | head -40

# وسجلّ الجدار — بعد تفعيل التسجيل في الخيارات
tail -f /var/log/pve-firewall.log

# وأعد تحميل القواعد
pve-firewall restart
pve-firewall status| السؤال | الفحص |
|---|---|
| هل الجدار مفعّل أصلاً؟ | pve-firewall status |
| هل القاعدة تُطابَق؟ | العدّادات في iptables -L -v |
| عدّاد صفر بعد أيام | قاعدة أعلى تلتقط الحركة قبلها |
| هل الترتيب صحيح؟ | الأولى المطابِقة هي التي تحكم |
أخطاء شائعة وحلولها
| العَرَض | السبب | الحل |
|---|---|---|
| قفلت نفسك خارج السيرفر | تفعيل قبل قاعدة السماح | كونسول ← pve-firewall stop |
| قواعد الجهاز لا تعمل | مربّع البطاقة غير مفعّل | فعّله في تبويب العتاد |
| قاعدة مضافة ولا أثر لها | المستوى غير مفعّل | راجع Options لذلك المستوى |
| كل شيء محجوب فجأة | سياسة DROP بلا استثناءات | أضف السماح ثم فعّل |
| عدّاد القاعدة صفر | قاعدة أعلى تسبقها | راجع الترتيب |
| الجهاز لا يصل إلى الإنترنت | سياسة الصادر DROP | اجعلها ACCEPT |
| القواعد اختفت بعد ترقية | لم تُحفظ في المكان الصحيح | الواجهة تحفظ في /etc/pve/firewall/ |
أسئلة شائعة
هل أستعمل جدار بروكسموكس أم جدار النظام داخل الجهاز؟
الاثنين. جدار بروكسموكس يحمي على مستوى المشرف ولا يستطيع الزبون تعطيله؛ وجدار النظام داخل الجهاز طبقة ثانية يديرها صاحب الجهاز. وهما مستقلّان: فتح منفذ يحتاجهما معاً.
هل يبطئ الشبكة؟
الأثر لا يُلاحَظ في النطاق المعتاد. وعشرات القواعد لا تُحسّ.
كيف أفتح نفسي إن قفلت؟
من الكونسول الفيزيائي أو IPMI: pve-firewall stop ثم أصلح ثم شغّله. ولهذا احتفظ دائماً بمنفذ وصول لا يعتمد على الشبكة.
هل أفعّل التسجيل؟
نعم أثناء البناء — يخبرك ما يُرفَض ولماذا. وخفّفه بعد الاستقرار لأنه يملأ القرص.
ما أول قاعدة أكتبها؟
السماح لعنوانك بالمنفذ 8006. وقبل تفعيل أي شيء.
الخطوة التالية
في الجزء التالي: SDN — الشبكات المعرّفة برمجياً في بروكسموكس. وهي ما يجعل عزل مئات الزبائن قابلاً للإدارة بلا تعديل ملف شبكة واحد.
سلسلة «بروكسموكس من الداخل» — بلقطات حقيقية من الواجهة.
الأساسيات:
١. الواجهة ·
٢. أول جهاز ·
٣. الحاويات ·
٤. الصور والقوالب ·
٥. الصلاحيات
التخزين:
٦. أنواع التخزين ·
٧. إضافة قرص وتوسيعه ·
٨. ZFS ·
٩. نقل قرص ·
١٠. امتلاء التخزين
الشبكة والأمان:
١١. تبويب الشبكة ·
١٢. الجدار الناري ·
١٣. SDN ·
١٤. تأمين اللوحة ·
١٥. السجلّات


