


.svg)

.svg)


.svg)
.svg)


.svg)

.svg)


أغلب من يشغّل بروكسموكس يستعمل حساب root وحده — هو ومن معه. ويعمل هذا تماماً حتى يوم يحتاج أن يعطي فنّياً وصولاً إلى جهاز واحد، أو أن يعرف من أطفأ جهاز الزبون ليلة أمس، أو أن يسحب صلاحية شخص غادر.
نظام الصلاحيات في بروكسموكس أقوى مما يظنّ أغلب مستعمليه — ومبنيّ على فكرة واحدة بسيطة نشرحها هنا، ثم نبني بها ما تحتاجه فعلاً.
كل لقطة في هذه السلسلة من بروكسموكس حقيقي يعمل. نسخة Proxmox VE 9.2 كاملة بأجهزة وحاويات ومخزّنات ومهامّ نسخ فعلية، شغّلناها معزولة لهذا الغرض حتى لا يظهر اسم زبون واحد، ودخلنا لوحتها عبر نفق مشفّر لا عبر الإنترنت. وما تراه في كل صورة هو ما ستراه أنت حرفياً على شاشتك.
الفكرة كلّها في سطر
الصلاحية = من (مستخدم) + ماذا يستطيع (دور) + أين (مسار)
tech@pve   +   TechSupport   +   /pool/clients
 المستخدم        الدور              النطاق
وكل شيء في هذا النظام تفصيل على هذه المعادلة. من يفهمها يفهم الباقي في دقائق.

1 · نطاقات المصادقة — من أين يأتي المستخدم
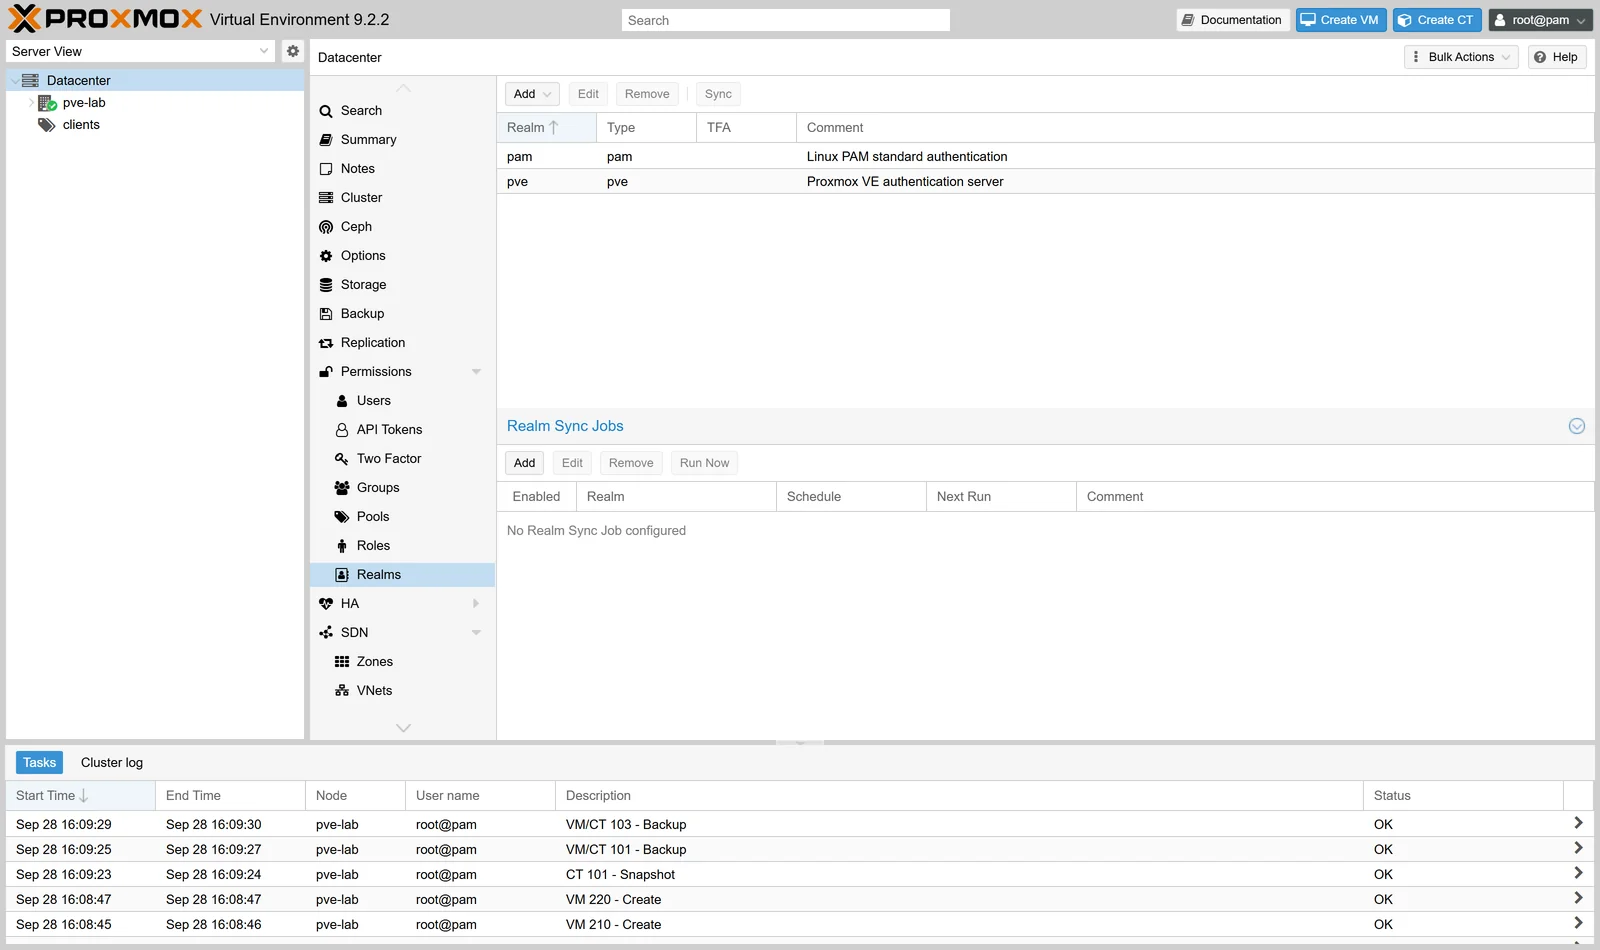
| النطاق | ما هو | متى |
|---|---|---|
| pam | حسابات نظام لينكس على السيرفر | root@pam — أنت |
| pve | حسابات داخل بروكسموكس نفسه | لكل فنّي وزبون |
| LDAP / AD | دليل مستخدمين خارجي | شركة عندها دليل أصلاً |
| OpenID | دخول موحّد خارجي | بيئات كبيرة |
استعمل pve لكل من ليس مدير السيرفر. حسابات pam هي حسابات نظام حقيقية على لينكس — تعطي وصولاً أوسع مما تقصد، وتتداخل مع إدارة السيرفر نفسه. وحسابات pve تعيش داخل بروكسموكس وحده وتُحذف بنقرة.
2 · المستخدمون
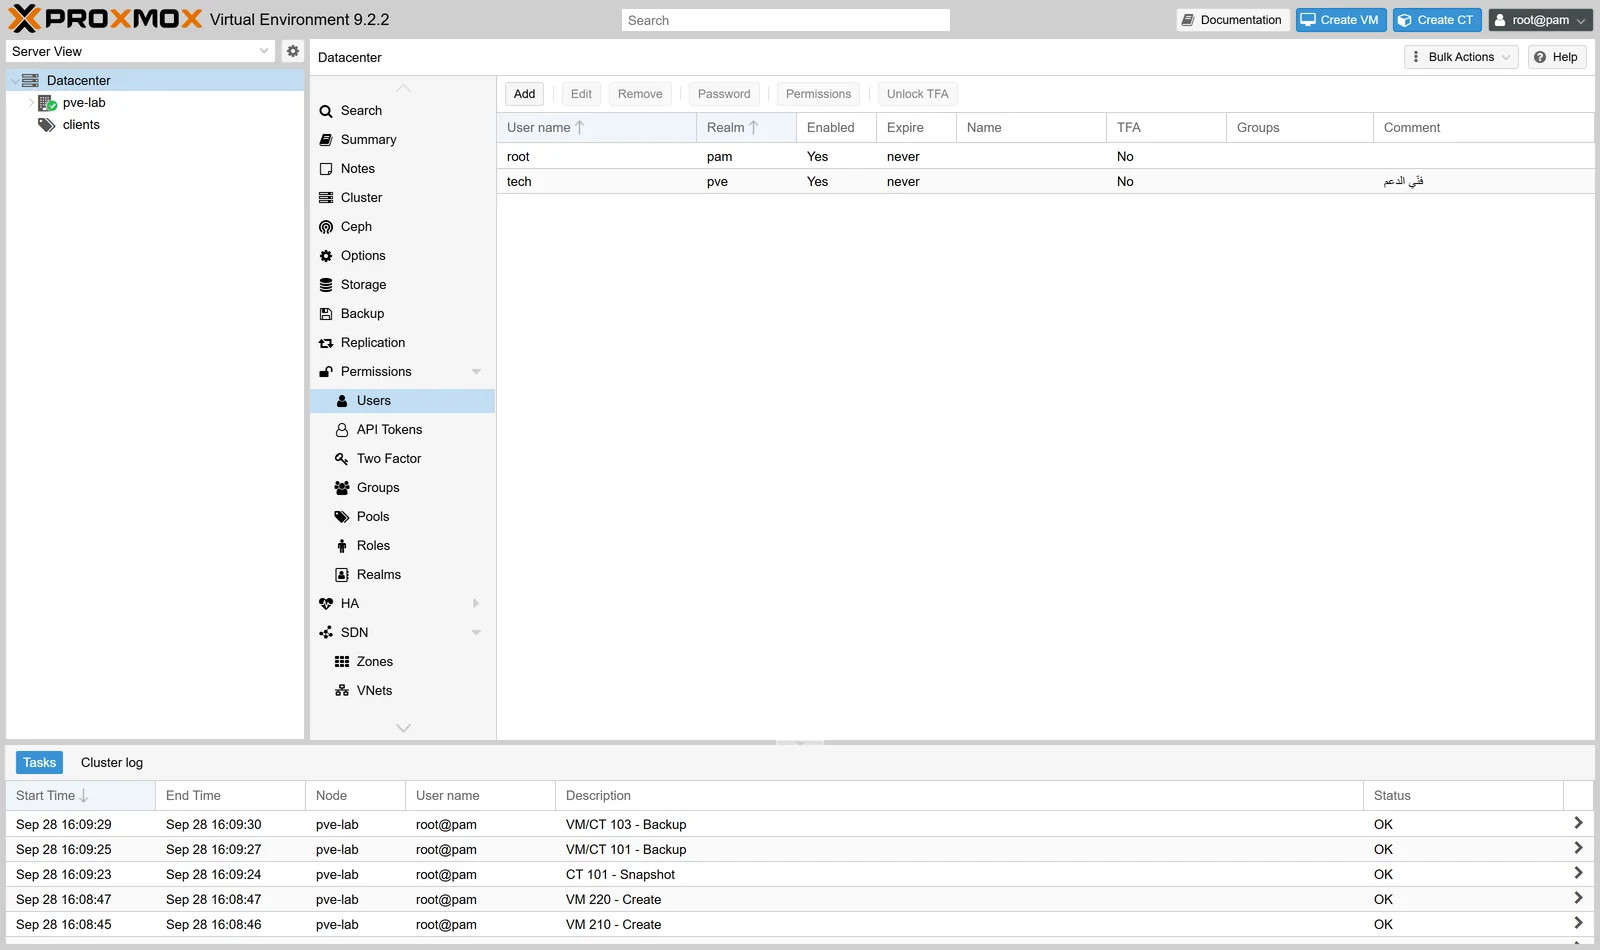
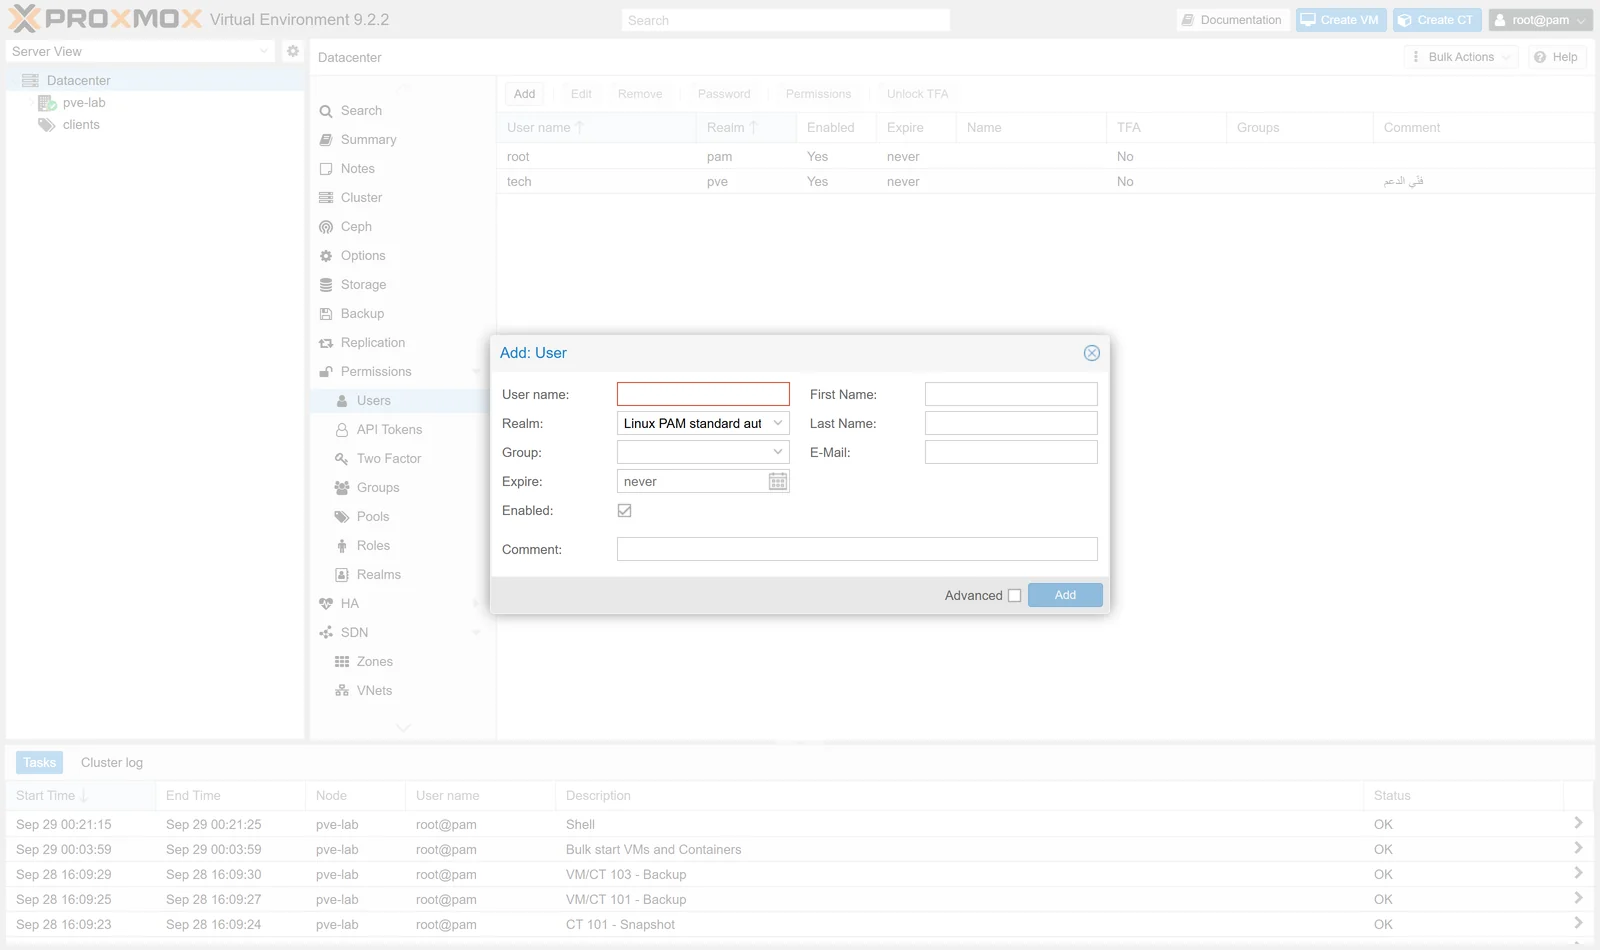
| الحقل | ملاحظة |
|---|---|
| User name | اسم الشخص لا وظيفته — الوظائف تتغيّر |
| Realm | pve لغير المدراء |
| Expire | ضع تاريخاً للمؤقّتين — يُغلق نفسه |
| Enabled | التعطيل أفضل من الحذف عند المغادرة |
3 · الأدوار — ماذا يستطيع
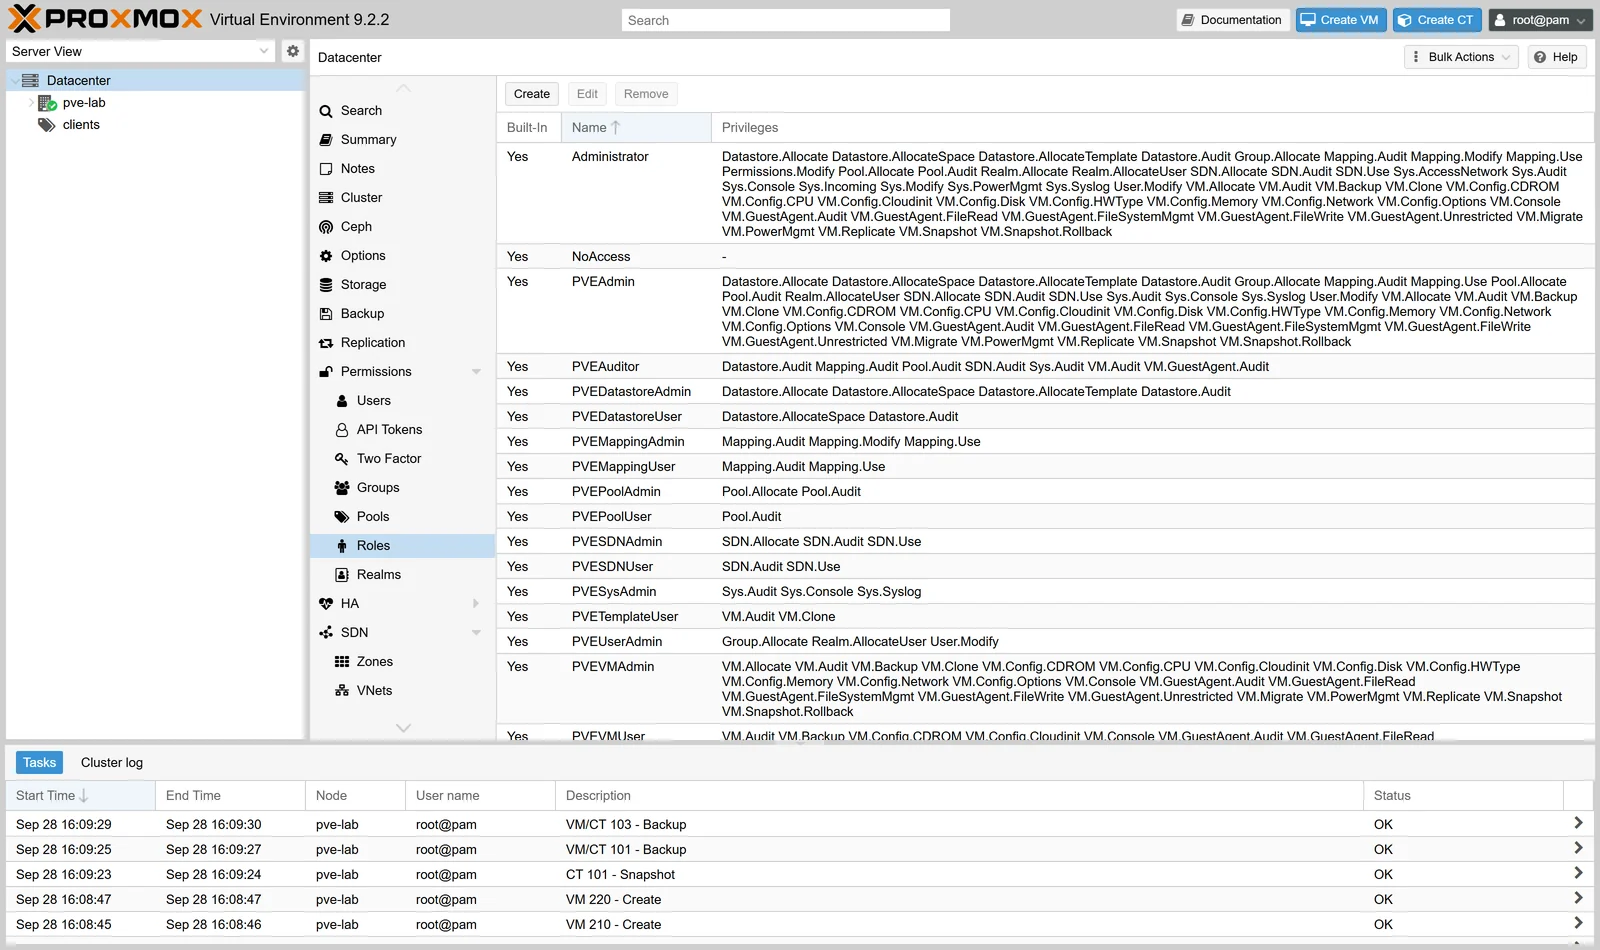
| الدور | ماذا يعطي | لمن |
|---|---|---|
| Administrator | كل شيء | أنت فقط |
| PVEVMUser | تشغيل وإطفاء وكونسول لأجهزة محدّدة | زبون يملك جهازه |
| PVEVMAdmin | إدارة كاملة لأجهزة محدّدة | مدير تقني لقسم |
| PVEAuditor | مشاهدة فقط — بلا أي تعديل | مراقبة · تدقيق · متدرّب |
| PVEDatastoreUser | استعمال مخزّن محدّد | من يرفع نسخاً |
ولبناء دور بقياسك
# دور الفنّي: يرى ويشغّل ويفتح الكونسول — ولا يحذف شيئاً
pveum role add TechSupport \
-privs "VM.Audit,VM.Console,VM.PowerMgmt,Datastore.Audit,Sys.Audit"| الصلاحية | ماذا تتيح |
|---|---|
| VM.Audit | رؤية الجهاز وإعداداته |
| VM.Console | فتح شاشة الجهاز |
| VM.PowerMgmt | تشغيل وإطفاء وإعادة تشغيل |
| VM.Config.* | تعديل العتاد — لا تعطها للفنّي |
| VM.Allocate | إنشاء وحذف — خطيرة |
| VM.Snapshot | أخذ لقطات والتراجع |
| VM.Backup | أخذ نسخ احتياطية |
4 · المسار — أين تسري الصلاحية
وهنا قوة النظام الحقيقية: الصلاحية لا تُعطى «على بروكسموكس» بل على مسار محدّد.
| المسار | يشمل | الاستعمال |
|---|---|---|
| / | كل شيء | المدير فقط |
| /vms/101 | جهاز واحد | زبون يملك جهازاً |
| /pool/clients | كل ما في التجمّع | الأفضل عملياً |
| /nodes/pve-lab | سيرفر واحد | مدير فرع |
| /storage/local | مخزّن واحد | من يرفع نسخاً |
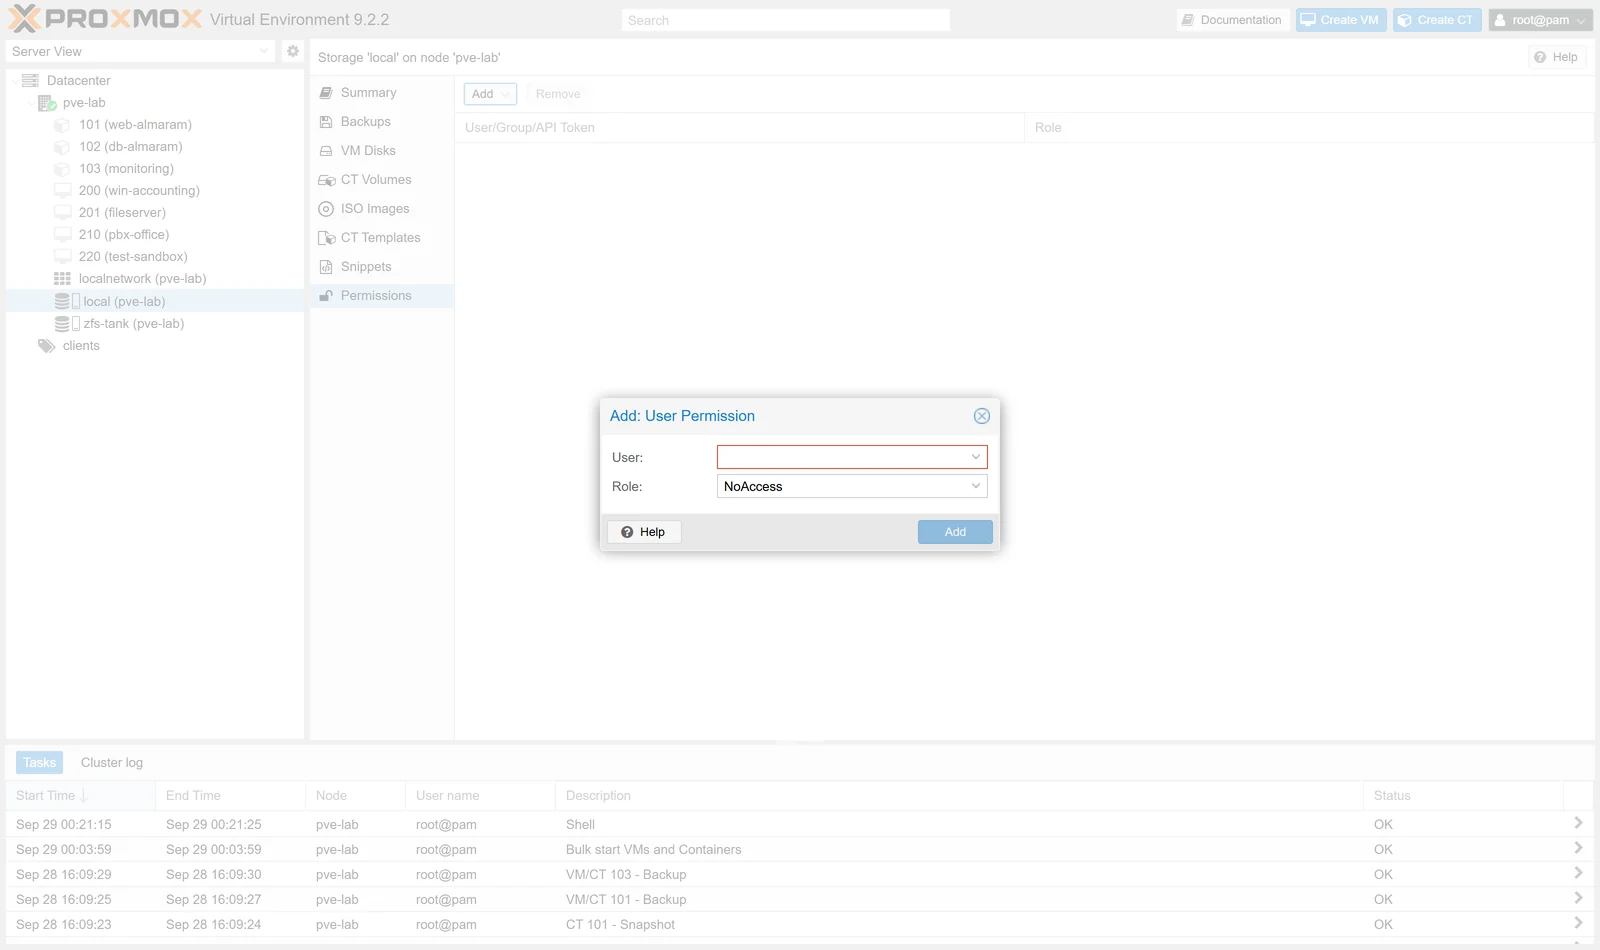
5 · التجمّعات — الأداة التي تختصر كل شيء
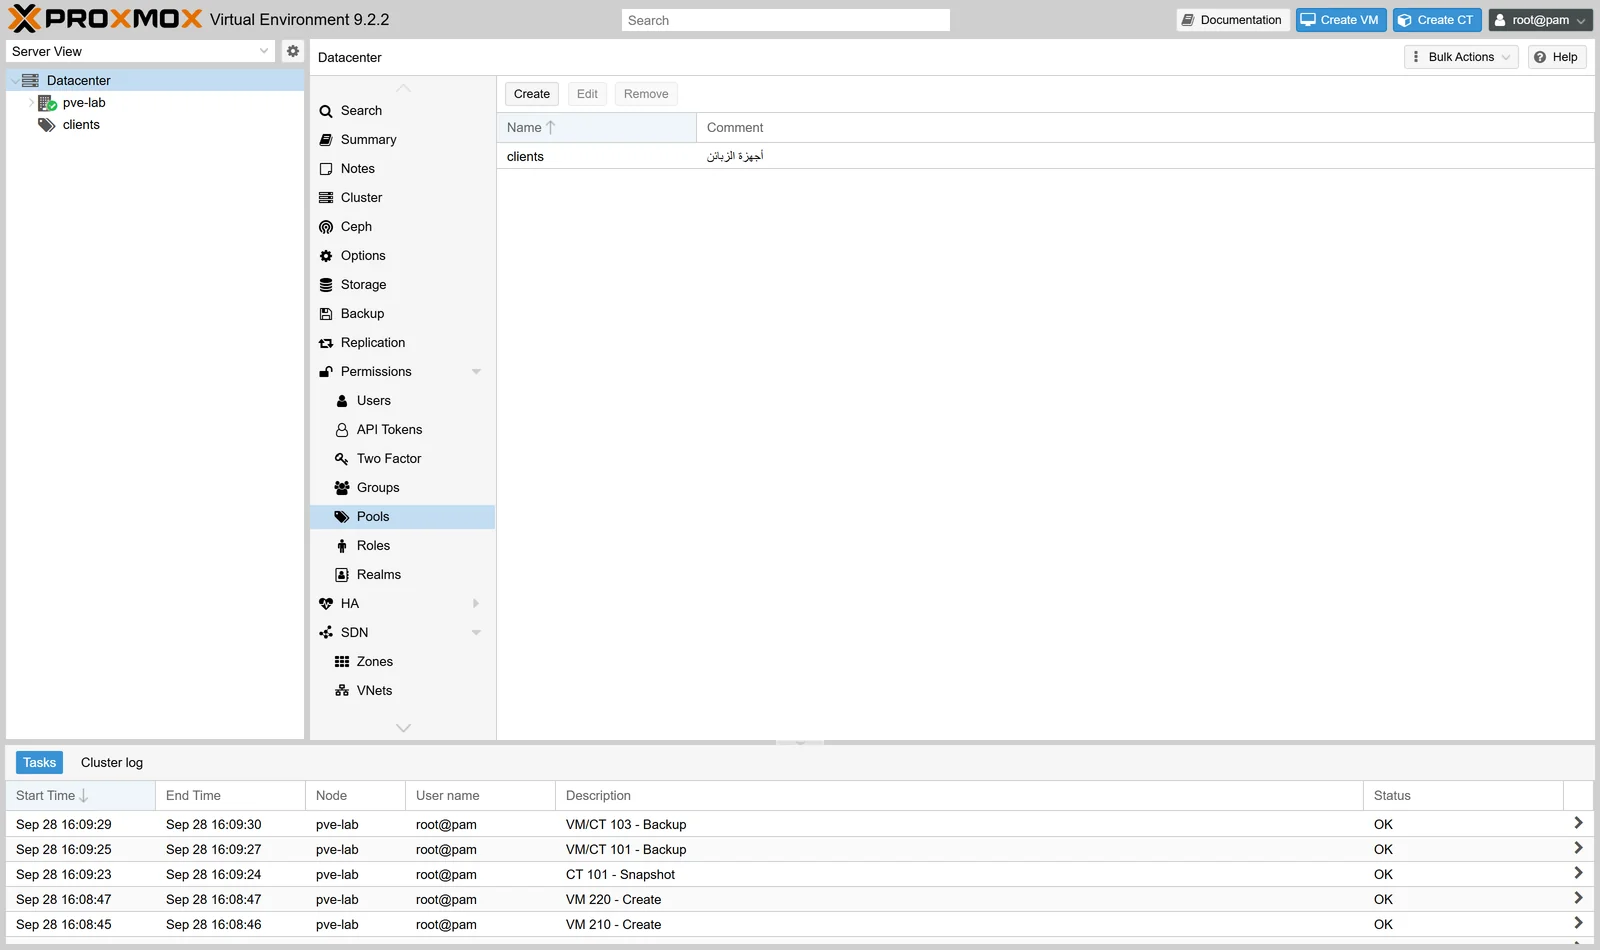
لماذا التجمّع أفضل من إعطاء صلاحية لكل جهاز؟ لأن الجهاز الجديد الذي تضيفه إلى التجمّع يرث الصلاحية تلقائياً — بلا أن تتذكّر تحديث شيء. ومع عشرين جهازاً وثلاثة فنّيين، هذا الفرق بين نظام يُصان ونظام يتفكّك.
# أنشئ تجمّعاً وضع فيه أجهزة
pvesh create /pools --poolid clients --comment "أجهزة الزبائن"
pvesh set /pools/clients --vms 200,201

# واربط الصلاحية بالتجمّع لا بالأجهزة
pveum acl modify /pool/clients -user tech@pve -role TechSupport6 · التحقّق بخطوتين
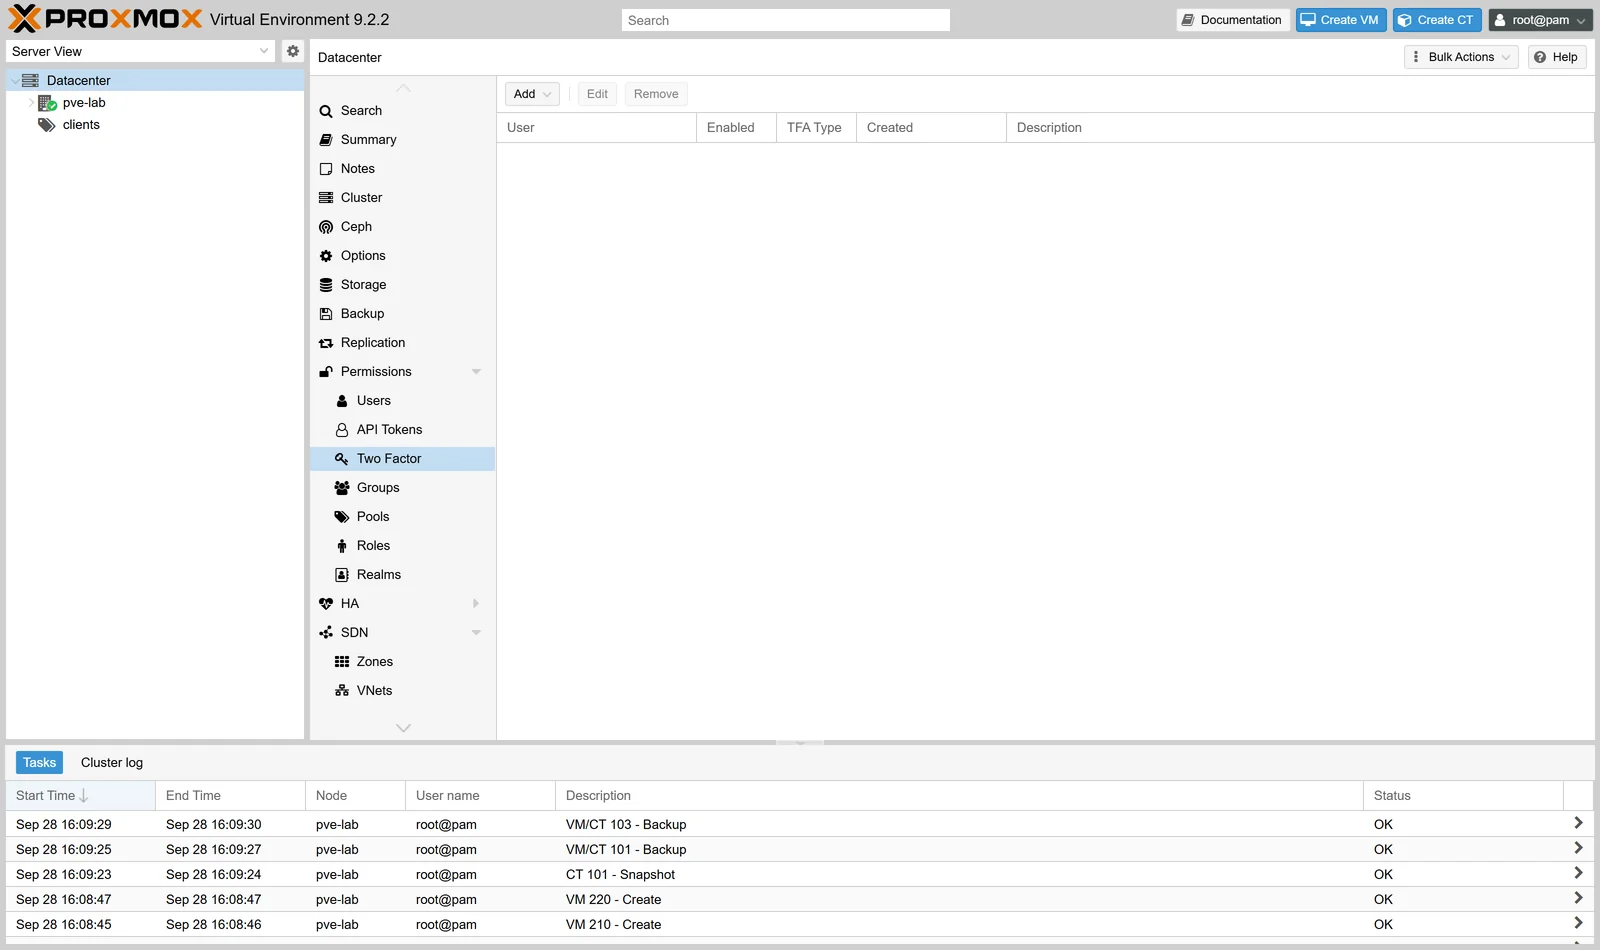
واحتفظ برموز الاسترداد في مكان غير هاتفك. وإلّا فأنت على بُعد هاتف ضائع من أن تُقفَل خارج سيرفرك بيدك. اطبعها أو ضعها في مدير كلمات مرور.
7 · رموز الواجهة البرمجية — للأتمتة لا للبشر
حين تحتاج نظام فوترة أو سكربتاً أن يتحدّث إلى بروكسموكس، لا تعطه كلمة مرور مستخدم. أنشئ رمزاً بصلاحية محدودة:
| الميزة | لماذا تهمّ |
|---|---|
| صلاحيات مستقلّة | الرمز قد يكون أضيق من صاحبه |
| إبطال منفصل | تحذفه بلا لمس حساب أحد |
| تاريخ انتهاء | يموت وحده |
| لا يصلح للوحة | لا يُستعمَل لدخول بشري |
الرمز يُعرَض مرّة واحدة عند الإنشاء. انسخه فوراً — لا يمكن استرجاعه بعدها، وستضطرّ إلى إنشاء رمز جديد. وهذا مقصود لا عيب.
ثلاثة إعدادات جاهزة — انسخها كما هي
(أ) فنّي دعم
pveum role add TechSupport -privs "VM.Audit,VM.Console,VM.PowerMgmt,Sys.Audit"
pveum user add ali@pve --comment "فنّي الدعم"
pveum acl modify /pool/clients -user ali@pve -role TechSupport(ب) زبون يملك جهازه
pveum user add customer1@pve
pveum acl modify /vms/1001 -user customer1@pve -role PVEVMUser(ج) مراقب يرى ولا يلمس
pveum user add monitor@pve
pveum acl modify / -user monitor@pve -role PVEAuditor
اختبر الصلاحية — لا تفترضها
- افتح نافذة تصفّح خاصة.
- ادخل بحساب الفنّي نفسه.
- تحقّق: هل يرى ما يجب فقط؟ وهل تختفي الأزرار الخطرة؟
وهذه الخطوة تكشف في دقيقتين أخطاءً تبقى سنوات لو اكتفيت بالافتراض.
أخطاء شائعة وحلولها
| العَرَض | السبب | الحل |
|---|---|---|
| المستخدم لا يرى شيئاً | لا صلاحية على أي مسار | أضف سطراً في الصلاحيات |
| يرى الجهاز ولا يفتح الكونسول | VM.Console ناقصة | أضفها إلى الدور |
| يرى أكثر مما يجب | المسار / أو التوريث | ضيّق المسار |
| لا يستطيع أخذ نسخة | VM.Backup وDatastore | الصلاحيتان معاً |
| جهاز جديد لا يراه الفنّي | خارج التجمّع | أضفه إلى التجمّع |
| قفلت نفسك بالتحقّق بخطوتين | لا رموز استرداد | من صدفة السيرفر: pveum user modify |
| الرمز البرمجي لا يعمل | صلاحياته منفصلة | أعطه صلاحية صريحة |
أسئلة شائعة
هل أعطي الزبون حساباً على لوحتي؟
ممكن — بدور PVEVMUser على جهازه وحده. لكن أغلب المزوّدين يفضّلون لوحة وسيطة (نظام الفوترة) بدل فتح لوحة البنية التحتية للزبون. والسبب ليس الصلاحيات بل ما تكشفه اللوحة عن بنيتك.
ماذا لو غادر موظّف؟
عطّل حسابه (لا تحذفه فوراً) — فتحتفظ بسجلّه في شريط المهامّ. واحذفه بعد شهر.
هل أستطيع ربطه بدليل الشركة؟
نعم — LDAP أو Active Directory كنطاق مصادقة. مفيد في الشركات التي عندها دليل أصلاً، ومبالغة فيما دون ذلك.
كم دوراً أنشئ؟
ثلاثة تكفي أغلب الحالات: مدير، وفنّي، ومراقب. وزد عند الحاجة الحقيقية لا استباقاً.
هل تسري الصلاحيات على الكونسول والصدفة؟
نعم. والصدفة تحتاج صلاحية على النود لا على الجهاز — وهي صلاحية قوية جداً. لا تعطها لأحد إلّا إن كنت تقصد إعطاءه السيرفر كلّه.
خلاصة المسار الأول
في خمسة أجزاء: عرفت الواجهة وأين كل شيء، وأنشأت جهازاً افتراضياً بفهم كل خانة، وعرفت متى تختار الحاوية بدله، وجلبت الصور والقوالب من مصادرها الصحيحة، وبنيت نظام صلاحيات يعطي كل شخص ما يخصّه.
وهذا هو الأساس. والمسار الثاني يبدأ من التخزين — وهو أكثر ما يُسأل عنه وأقلّ ما يُشرح: أي نوع تختار، وكيف توسّع، وماذا تفعل حين يمتلئ.
وإن أردت سيرفراً تجرّب عليه كل هذا: باقات VPS تكفي للتعلّم، والسيرفرات المخصّصة لتشغيل بروكسموكس فعلاً.
هذه المقالة من سلسلة «بروكسموكس من الداخل» — خمس وعشرون مقالة بلقطات حقيقية من الواجهة. المسار الأول (الأساسيات): ١. جولة في الواجهة · ٢. أول جهاز افتراضي · ٣. الحاويات وLXC · ٤. الـISO والقوالب · ٥. المستخدمون والصلاحيات


