


.svg)

.svg)


.svg)
.svg)


.svg)

.svg)


لوحة بروكسموكس تحتوي زرّ Shell يفتح سطر أوامر السيرفر بصلاحية root كاملة. أي أن من يدخل لوحتك يملك سيرفرك — لا جزءاً منه.
ومع ذلك، أكثر ما نراه هو لوحات على المنفذ 8006 مفتوحة للإنترنت بحساب root وكلمة مرور. هذه المقالة عن إغلاق ذلك — بالترتيب الصحيح.
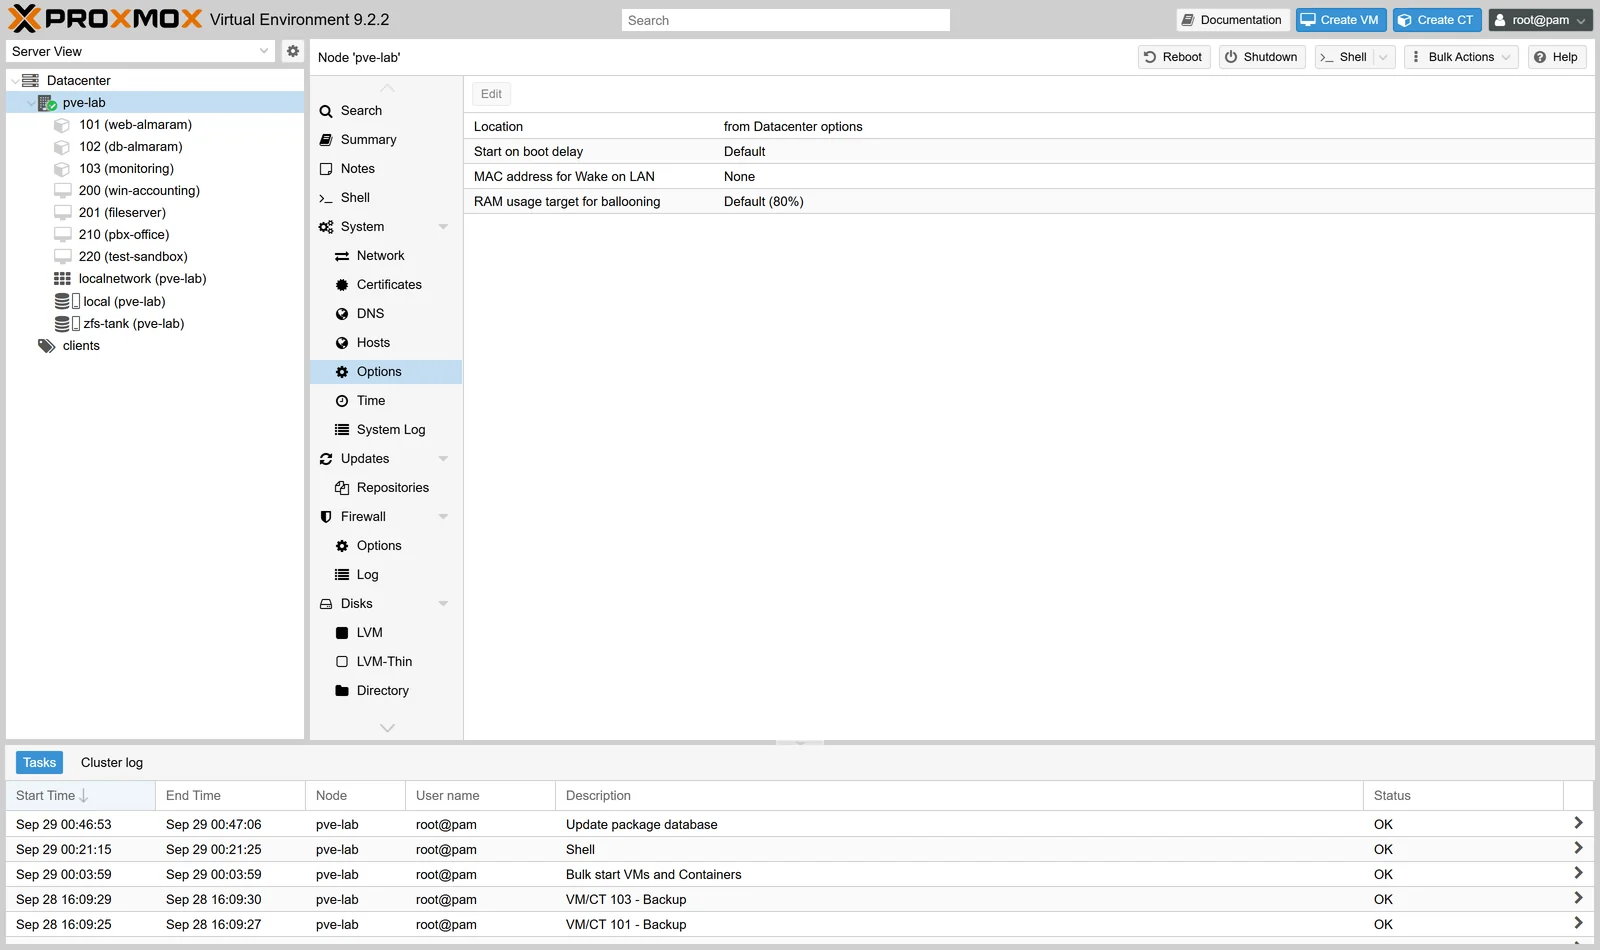
كل لقطة في هذه السلسلة من بروكسموكس حقيقي يعمل. نسخة Proxmox VE 9.2 كاملة بأجهزة وحاويات ومخزّنات ومهامّ نسخ فعلية، شغّلناها معزولة لهذا الغرض حتى لا يظهر اسم زبون واحد، ودخلنا لوحتها عبر نفق مشفّر لا عبر الإنترنت. وما تراه في كل صورة هو ما ستراه أنت حرفياً على شاشتك.
الترتيب بحسب الأثر لا بحسب السهولة
| # | الإجراء | الأثر | الوقت |
|---|---|---|---|
| 1 | أخرج اللوحة من الإنترنت | الأكبر بفارق هائل | دقائق |
| 2 | تحقّق بخطوتين على حسابك | كبير جداً | دقائق |
| 3 | حساب لكل شخص بدل root | كبير | ساعة |
| 4 | مفاتيح SSH بدل كلمات المرور | كبير | ساعة |
| 5 | شهادة موثّقة | متوسّط | دقائق |
| 6 | حماية من المحاولات المتكرّرة | متوسّط | دقائق |
| 7 | مراجعة السجلّ دورياً | يظهر مع الوقت | مستمرّ |
1 · أخرج اللوحة من الإنترنت
ثلاث طرق مرتّبة من الأفضل إلى الأضعف:
| الطريقة | القوة | ملاحظة |
|---|---|---|
| نفق VPN | الأقوى | لا منفذ مفتوح إطلاقاً |
| قاعدة جدار تسمح لعنوانك | قوية | تحتاج عنواناً ثابتاً |
| نفق SSH عند الحاجة | جيدة | عملية للاستعمال المتقطّع |
# نفق SSH — اللوحة تصبح على حاسبتك أنت
ssh -L 8006:127.0.0.1:8006 root@<السيرفر>
# ثم افتح: https://127.0.0.1:8006
وهذه الطريقة نستعملها نحن في كل هذه السلسلة: لم تُفتح لوحة المختبر على الإنترنت لحظة واحدة، وكل لقطة في المقالات أُخذت عبر نفق.
وقاعدة الجدار إن اخترت الطريق الثاني
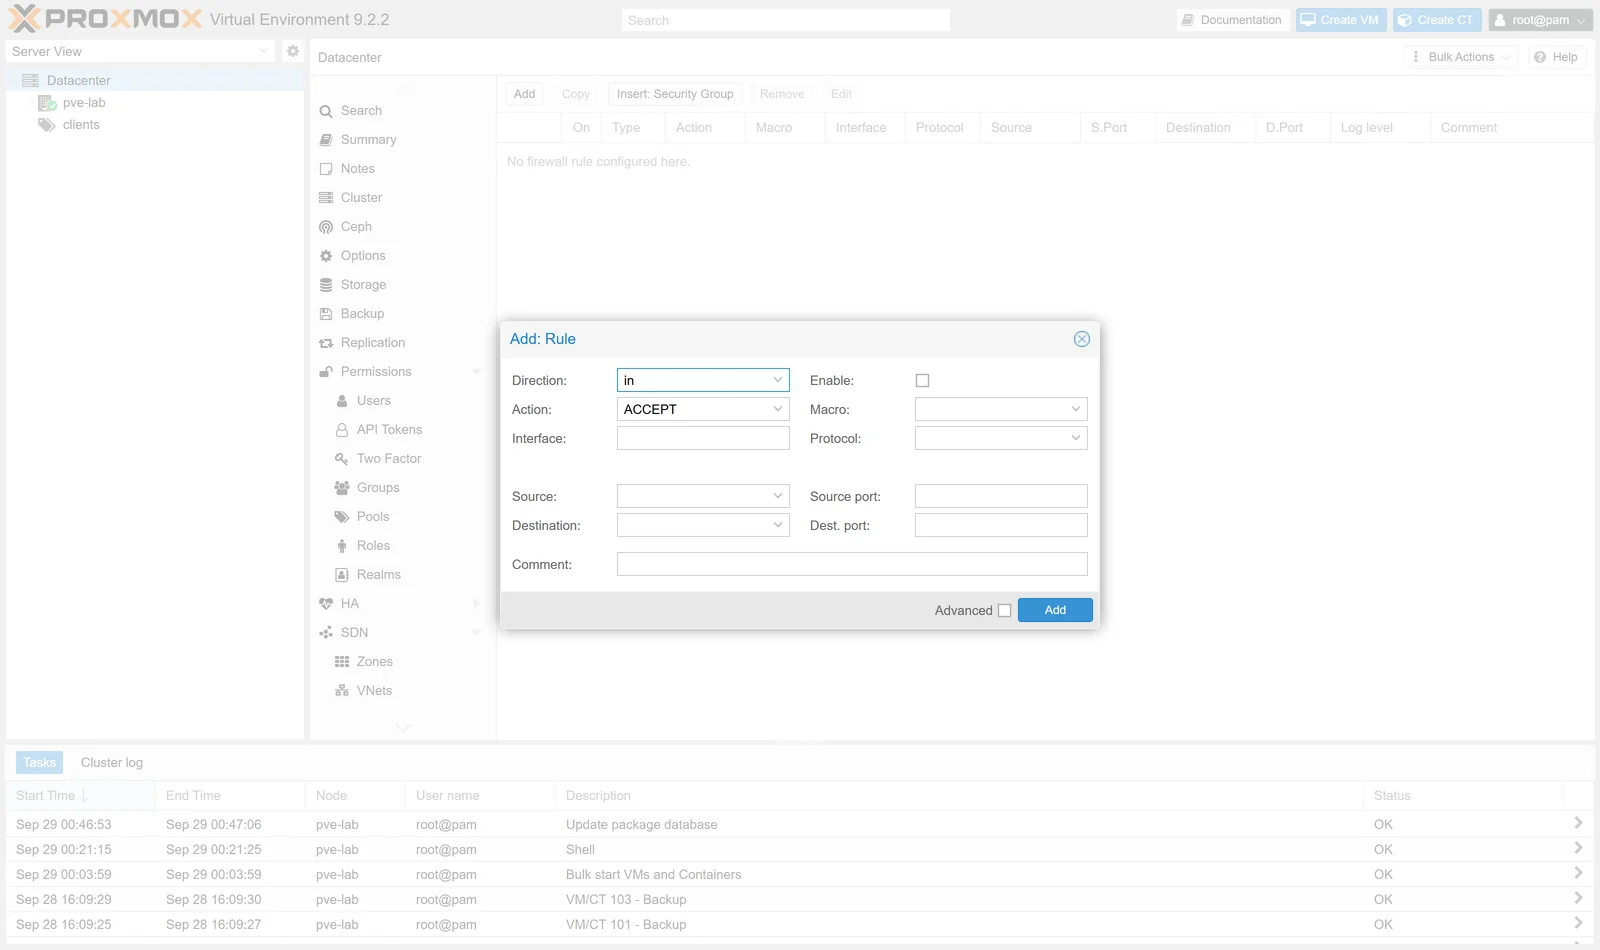
وتحقّق من جهاز خارج شبكتك — لا من داخلها. «ظننته مغلقاً» و«تحقّقت أنه مغلق» شيئان مختلفان تماماً:
nc -zv <عنوانك-العام> 8006 22 31282 · التحقّق بخطوتين
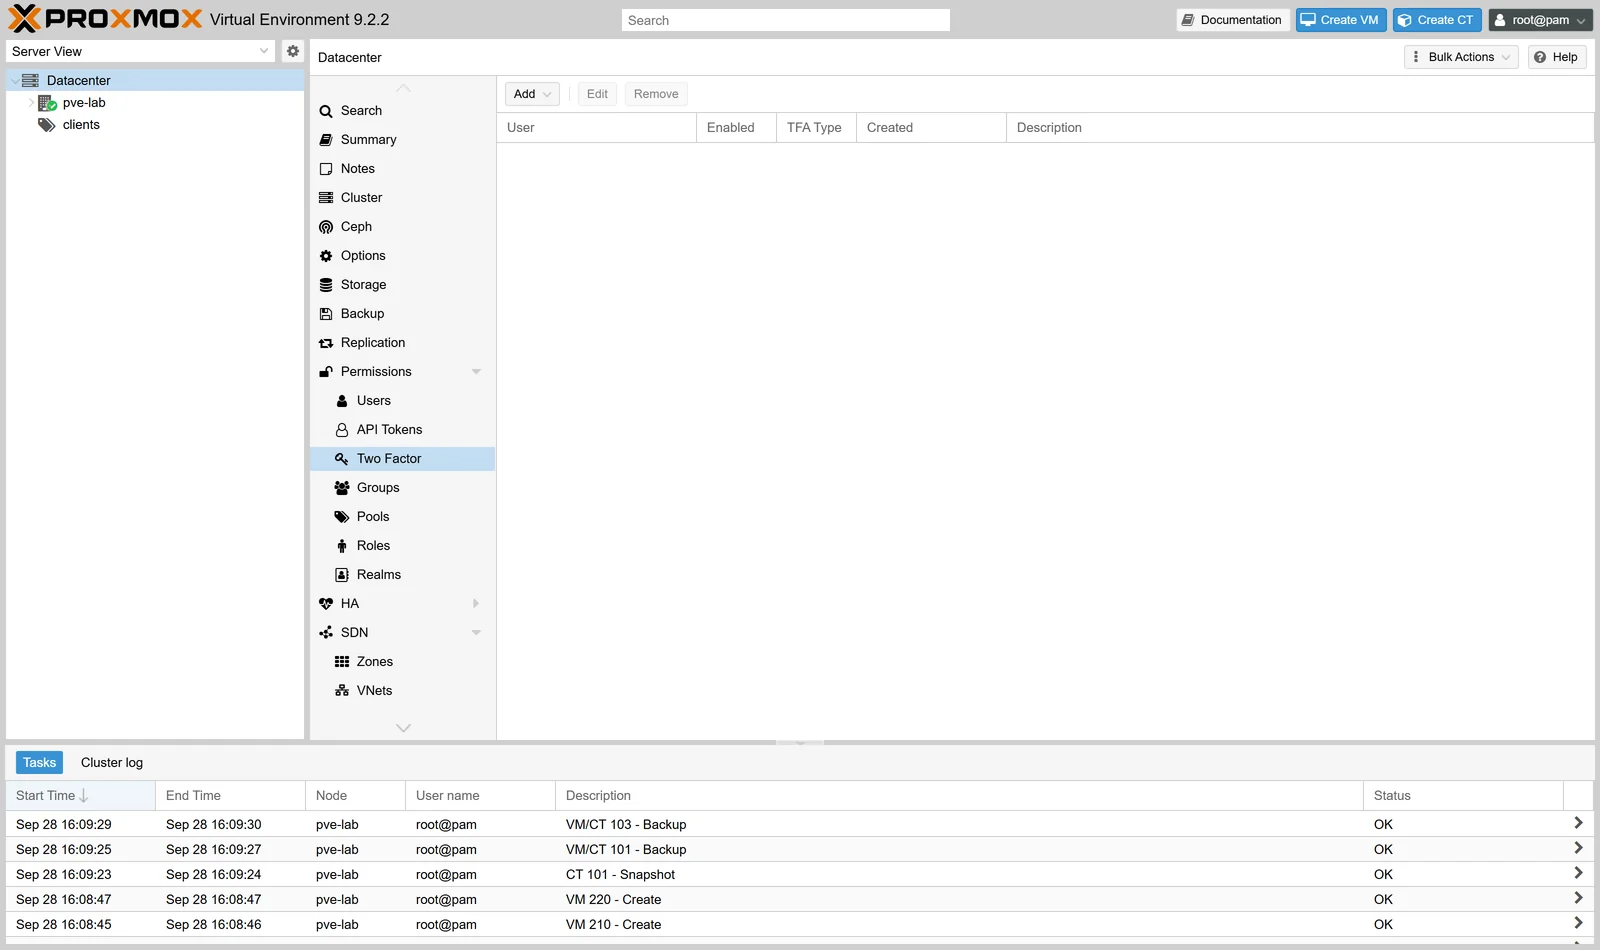
| الوسيلة | ملاحظة |
|---|---|
| TOTP (تطبيق) | الأشيع والأسهل — يعمل بلا إنترنت |
| WebAuthn (مفتاح مادي) | الأقوى — لا يُسرَق عن بُعد |
| Recovery Keys | رموز الطوارئ — إلزامية |
ولّد رموز الاسترداد واحفظها في مكان غير هاتفك. هاتف ضائع بلا رموز = قفل نفسك خارج سيرفرك بيدك. اطبعها أو ضعها في مدير كلمات مرور. وإن حدث: من الكونسول الفيزيائي pveum user modify root@pam --delete tfa.
3 · توقّف عن استعمال root
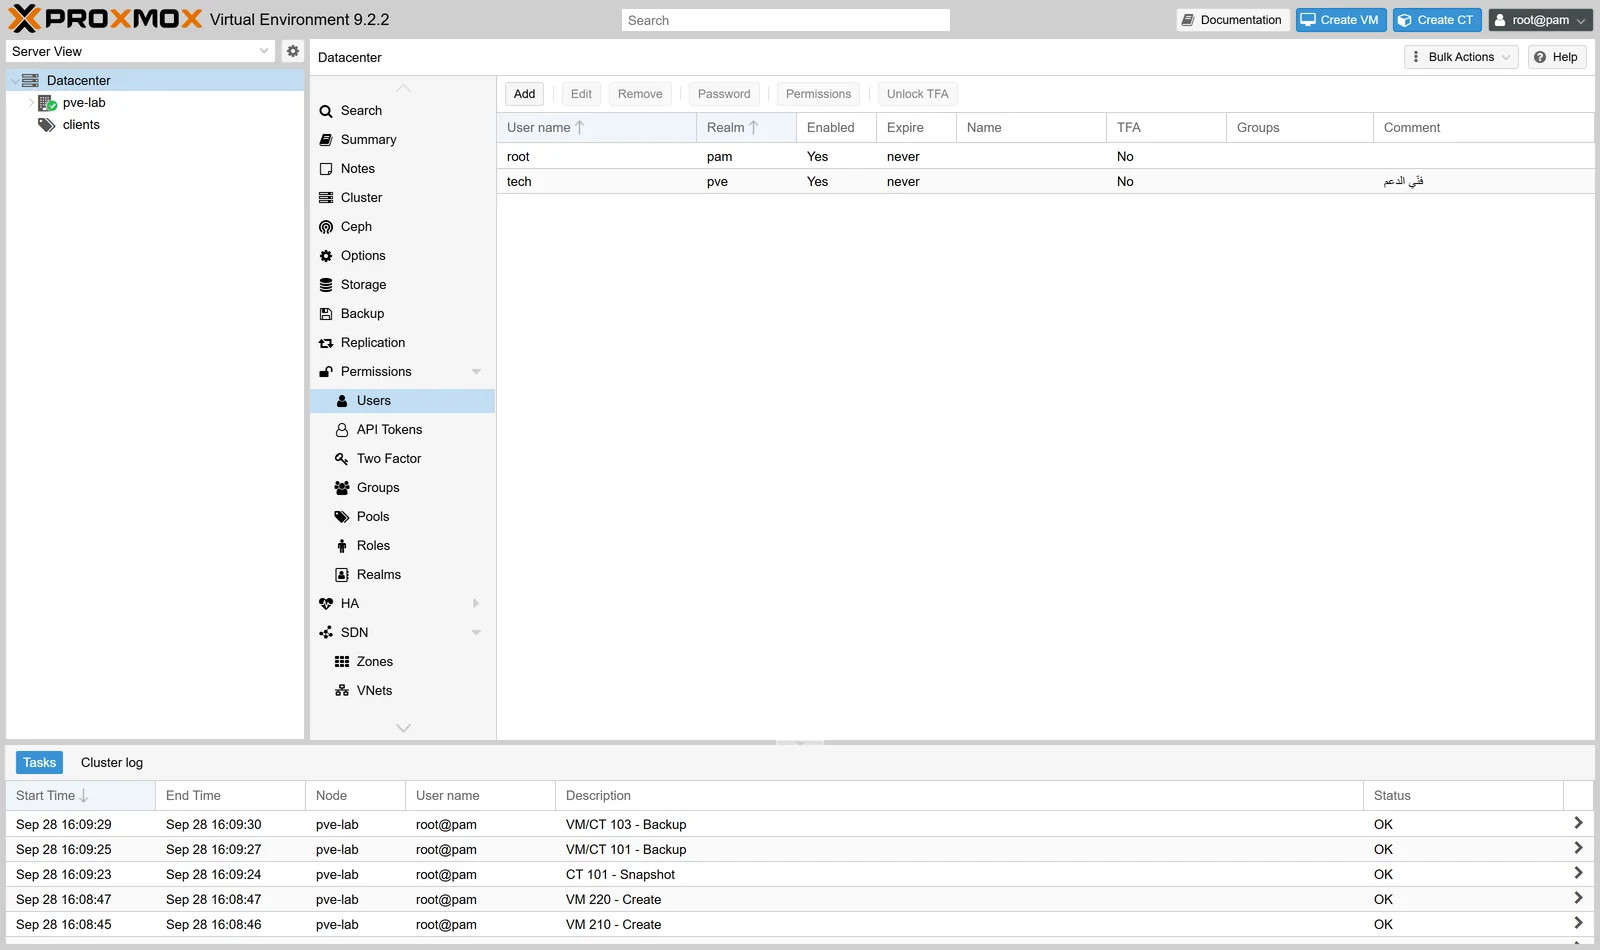
pveum user add yourname@pve --comment "مالك النظام"
pveum acl modify / -user yourname@pve -role Administrator
ثم استعمله يومياً. والفائدة مزدوجة: سجلّ المهامّ يعرف من فعل ماذا، وroot يبقى منفذ طوارئ لا يُستعمَل يومياً فلا تتسرّب كلمته.
4 · شهادة موثّقة
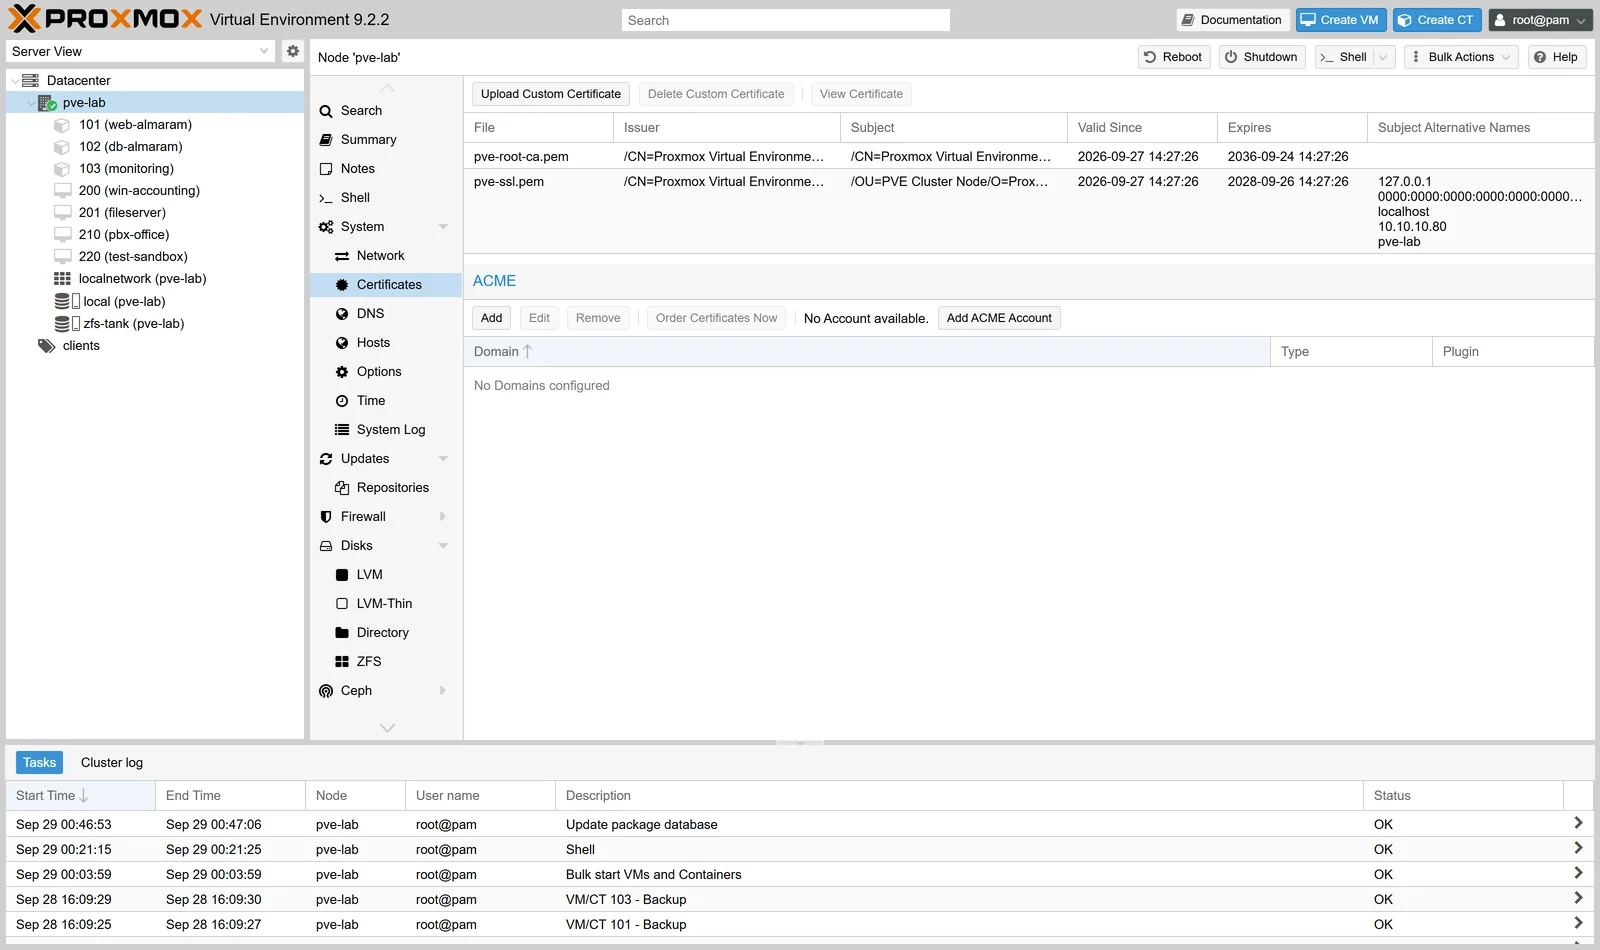
هل تحتاجها فعلاً؟ إن كانت اللوحة خلف نفق فالشهادة الذاتية تكفي أمنياً. لكن الشهادة الموثّقة تنهي تحذير المتصفّح — وهذا أمان أيضاً: من يعتاد الضغط على «تجاهل التحذير» يعتاده حين يكون التحذير حقيقياً.
ومع ACME بتحدّي DNS تحصل على شهادة بلا فتح المنفذ 80 للإنترنت — فتجمع الاثنين.
5 · مفاتيح SSH وحماية المحاولات
# من جهازك
ssh-keygen -t ed25519 -C "owner@maram"
ssh-copy-id -i ~/.ssh/id_ed25519.pub root@<السيرفر>

# وبعد التحقّق أن المفتاح يعمل — في جلسة ثانية مفتوحة
sed -i 's/^#\?PasswordAuthentication.*/PasswordAuthentication no/' /etc/ssh/sshd_config
sed -i 's/^#\?PermitRootLogin.*/PermitRootLogin prohibit-password/' /etc/ssh/sshd_config
systemctl reload ssh
لا تعطّل كلمة المرور قبل أن تتأكّد أن المفتاح يعمل. افتح جلسة ثانية واختبر الدخول بها قبل إغلاق الأولى. هذه الدقيقة تفصل بين إجراء أمني ورحلة إلى مركز البيانات.
apt install -y fail2ban
systemctl enable --now fail2ban
fail2ban-client status sshd
لماذا هذا عاجل؟ أي عنوان عام على الإنترنت يتعرّض لمحاولات دخول آلية مستمرّة — بالآلاف يومياً. في أحد سيرفراتنا وجدنا أكثر من سبعة آلاف محاولة فاشلة في 24 ساعة على منفذ SSH عادي. هذا ليس استهدافاً — هذا هو الوضع الطبيعي للإنترنت.
6 · تحصينات إضافية
| الإجراء | كيف |
|---|---|
| حدّ مهلة الجلسة | يقلّل خطر جهاز تُرك مفتوحاً |
| رموز برمجية للأتمتة | لا كلمات مرور في السكربتات |
| إشعار عند الدخول | تعرف بدخول غريب فوراً |
| تحديثات منتظمة | نافذة شهرية ثابتة |
| نسخة من /etc/pve | الصلاحيات والقواعد كلها فيه |
7 · من فعل ماذا
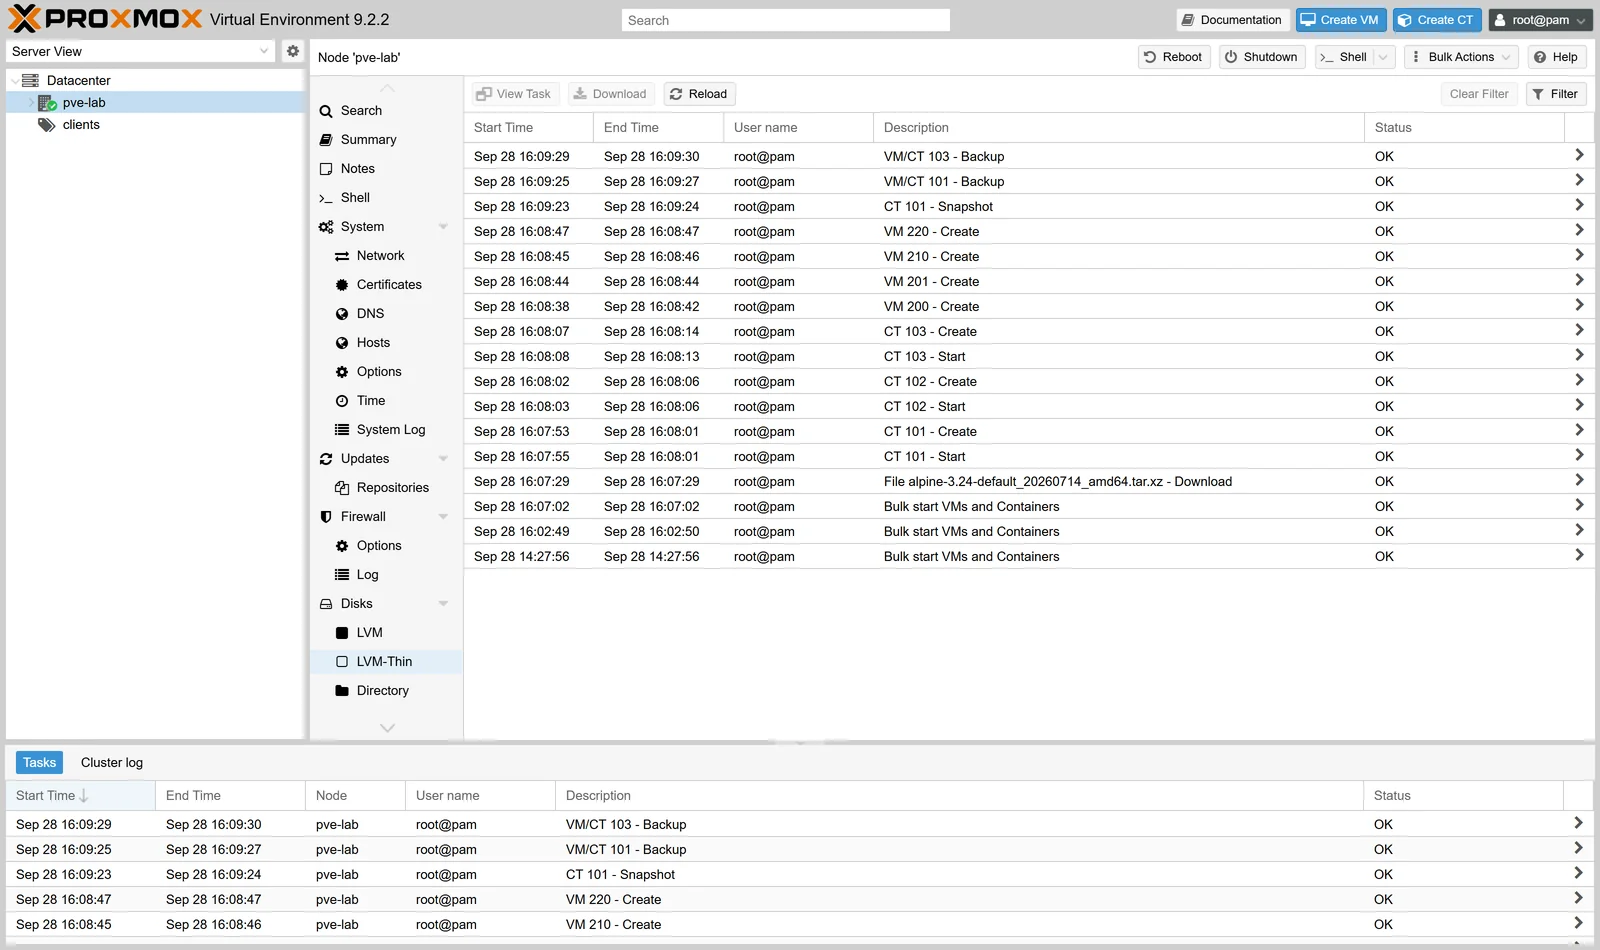
# محاولات الدخول إلى اللوحة
grep -i "authentication failure" /var/log/syslog | tail -20

# ومحاولات SSH
grep -i "Failed password" /var/log/auth.log | tail -20
قائمة فحص شهرية — عشرون دقيقة
- افحص المنافذ من خارج شبكتك.
- راجع المستخدمين: هل فيهم من غادر؟
- راجع سجلّ الدخول: وقت أو عنوان غريب؟
- تحقّق أن النسخ نجحت — واسترجع واحدة.
- راجع التحديثات المعلّقة.
- تحقّق أن التحقّق بخطوتين ما زال مفعّلاً على الحسابات الإدارية.
أخطاء شائعة وحلولها
| الخطأ | النتيجة | الصواب |
|---|---|---|
| اللوحة على الإنترنت «مؤقّتاً» | المؤقّت يصير دائماً | نفق من أول يوم |
| تعطيل كلمة المرور قبل اختبار المفتاح | قفل كامل | جلسة ثانية للاختبار |
| تفعيل الجدار قبل قاعدة السماح | قفل كامل | السماح أولاً |
| رموز التحقّق على نفس الهاتف | ضياع الهاتف = ضياع الوصول | مكان منفصل |
| حساب root للجميع | لا تعرف من فعل ماذا | حساب لكل شخص |
| تجاهل تحذير الشهادة | تعتاده حين يكون حقيقياً | شهادة موثّقة |
| عدم مراجعة من غادر | حسابات حيّة لمن ترك العمل | مراجعة شهرية |
أسئلة شائعة
هل أغيّر منفذ اللوحة من 8006؟
يقلّل الضجيج الآلي ولا يمنع فحصاً جاداً. أخرجها من الإنترنت — هذا ما يغيّر المعادلة فعلاً.
هل أضع وسيطاً عكسياً أمام اللوحة؟
ممكن للشهادة والاسم، لكنه لا يغني عن التقييد. والوسيط يضيف نقطة فشل — فلا تفعله بلا سبب.
ما أخطر ما تراه فعلاً؟
لوحة على الإنترنت بحساب root وكلمة مرور بلا تحقّق ثانٍ. وهذا ليس افتراضاً نظرياً — رأينا في مختبرنا نفسه راوتراً بعنوان عام وحساب بلا كلمة مرور، وأغلقناه فوراً.
هل التحقّق بخطوتين يعطّل الأتمتة؟
لا — الرموز البرمجية لا تخضع له. ولهذا تُستعمَل للأتمتة والحسابات البشرية للبشر.
ما الذي يستحقّ الاستثمار أولاً؟
نسخة احتياطية خارج السيرفر ومُختبَرة. لأن كل إجراء أمني قد يفشل، وهذه الطبقة الأخيرة هي ما يعيدك إلى العمل.
الخطوة التالية
أغلقت الأبواب. بقي أن تقرأ ما يحدث: في الجزء الأخير من هذا المسار نشرح سجلّ المهامّ وسجلّ النظام — وكيف تصل إلى سبب أي عطل في دقائق بدل ساعات.
سلسلة «بروكسموكس من الداخل» — بلقطات حقيقية من الواجهة.
الأساسيات:
١. الواجهة ·
٢. أول جهاز ·
٣. الحاويات ·
٤. الصور والقوالب ·
٥. الصلاحيات
التخزين:
٦. أنواع التخزين ·
٧. إضافة قرص وتوسيعه ·
٨. ZFS ·
٩. نقل قرص ·
١٠. امتلاء التخزين
الشبكة والأمان:
١١. تبويب الشبكة ·
١٢. الجدار الناري ·
١٣. SDN ·
١٤. تأمين اللوحة ·
١٥. السجلّات


