


.svg)

.svg)


.svg)
.svg)


.svg)

.svg)


عندك ستة أبراج، وفي كل برج راوتر MikroTik وأربعة أو خمسة أجهزة سكتر. وحين تحتاج تغيير إعداد بسيط في أحدها — حدّ سرعة، أو قناة لاسلكي، أو إعادة تشغيل — أمامك خياران: أن تنزل إلى الموقع، أو أن تفتح منفذ الإدارة على الإنترنت وتديره من مكتبك.
والخيار الثاني هو ما يفعله أغلب المزوّدين في العراق. وهو أيضاً أكثر سبب لاختراق شبكاتهم.
في هذه السلسلة نبني البديل: شبكة إدارة خاصة عبر نفق مشفّر، تصل منها إلى كل راوتر وكل سكتر في كل برج — بلا فتح منفذ واحد، وبلا عنوان عام لأي جهاز.
كل ما في هذه السلسلة مُنفَّذ فعلاً. بنينا المختبر على سيرفر Proxmox VE: خادم WireGuard على حاوية، وراوتر MikroTik RouterOS 7 على جهاز افتراضي يمثّل برجاً، وشبكة أجهزة سكتر خلفه. كل مخرج أمر في هذه المقالات مأخوذ من ذلك المختبر حرفياً — وقد استبدلنا العناوين العامة الحقيقية بعناوين التوثيق المخصّصة لهذا الغرض (RFC 5737) حفاظاً على أمان السيرفر.
الرقم الذي يُنهي النقاش
هذه مخرجات حقيقية من سيرفر يعمل الآن، منفذ الإدارة فيه مفتوح على المنفذ القياسي:
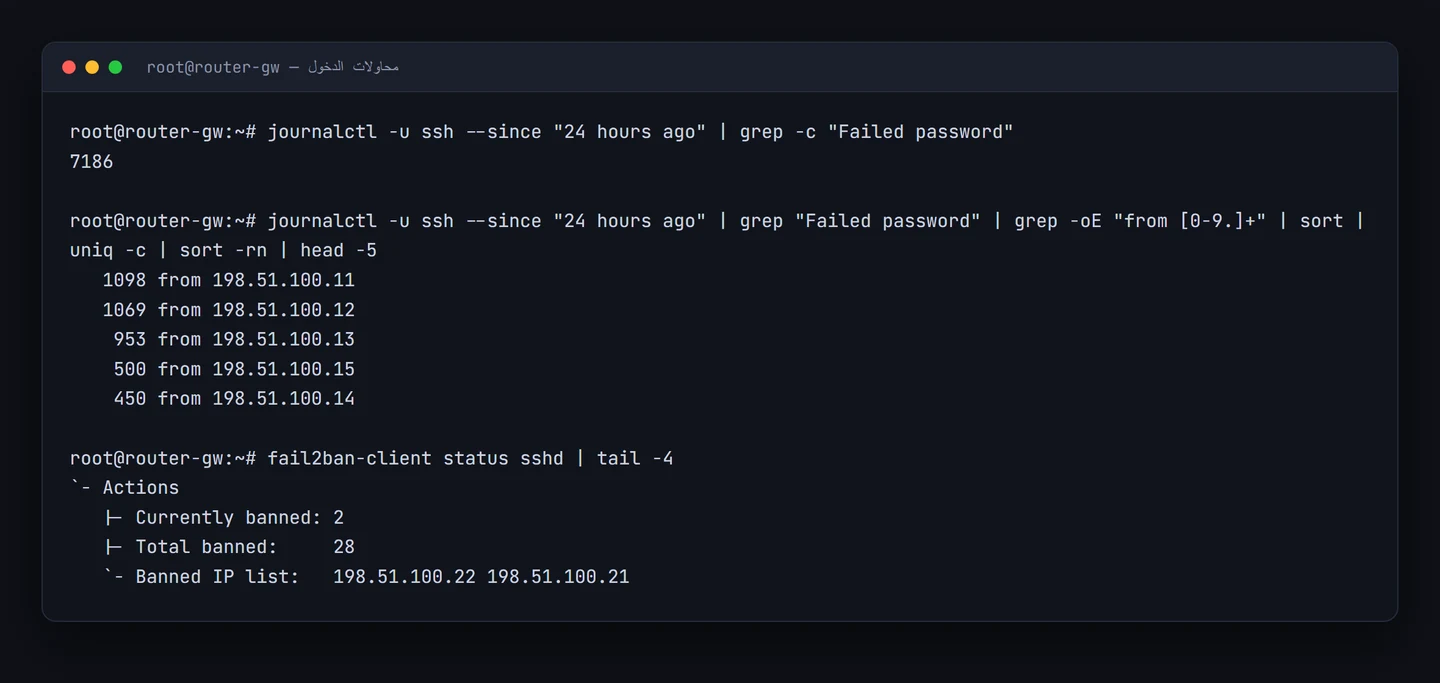
لا أحد يعرف هذا السيرفر ولا يستهدفه شخصياً. هذه روبوتات تمسح الإنترنت كله، وتجد كل منفذ مفتوح خلال ساعات من فتحه. ومنفذ Winbox أو SSH على راوتر برجك يتلقّى المعاملة نفسها تماماً.
وكلمة المرور القوية ليست الجواب الكامل. هي تحميك من التخمين، لكنها لا تحميك من ثغرة في البرنامج نفسه. راوتر بنسخة قديمة فيها ثغرة معروفة يُخترق بلا أي كلمة مرور. والنفق يحلّ الاثنين معاً: من لا يملك المفتاح لا يصل إلى البرنامج أصلاً ليستغلّ ثغرته.
الفرق في صورة واحدة
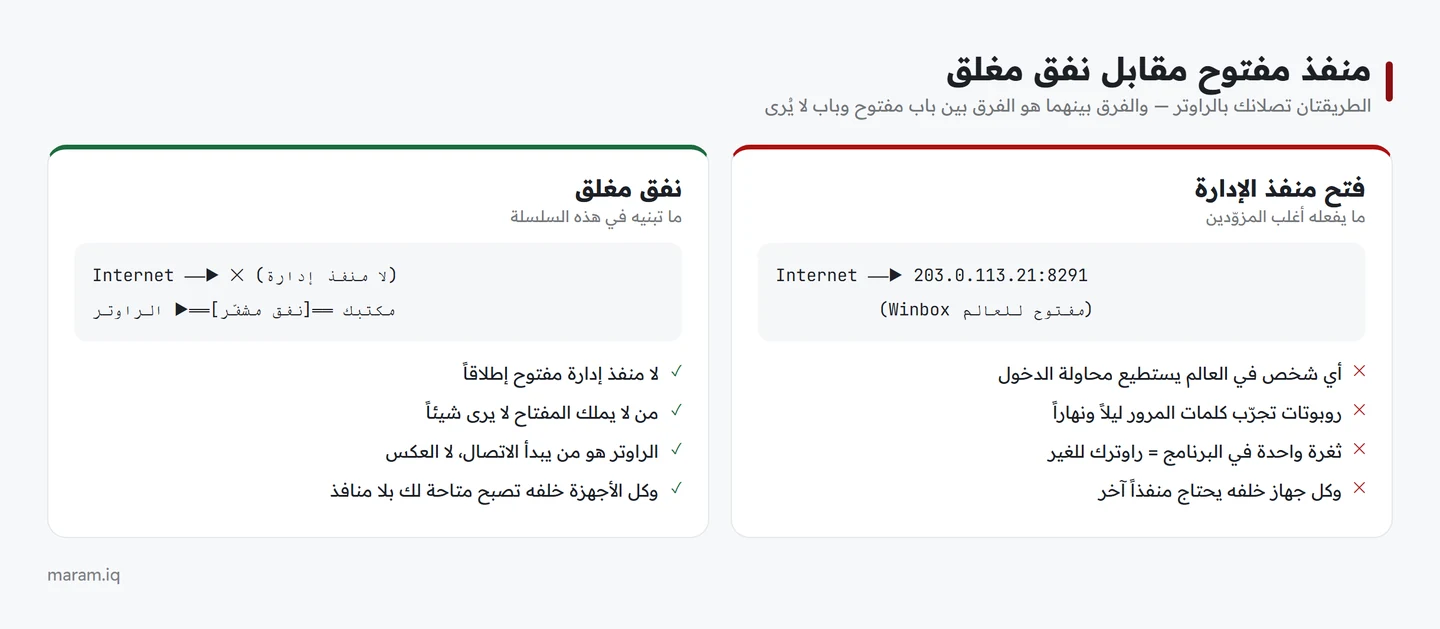
هذه النقطة تستحقّ التوقّف: في النفق، الراوتر في البرج يخرج نحو خادمك ويبقى الاتصال مفتوحاً. لا أحد يدخل إليه. وهذا يعني أنه يعمل حتى لو كان الراوتر خلف عنوان مشترك (CGNAT) بلا أي عنوان عام — وهي حالة أغلب الأبراج المغذّاة بإنترنت تجاري في العراق.
ما الذي تكسبه فعلاً؟
| منفذ مفتوح | نفق | |
|---|---|---|
| عدد المنافذ المفتوحة على الإنترنت | واحد لكل جهاز | صفر |
| الوصول إلى أجهزة خلف الراوتر | منفذ إضافي لكل جهاز | كلها دفعة واحدة |
| يعمل خلف CGNAT | لا | نعم |
| محاولات الاختراق | آلاف يومياً | لا شيء — لا يوجد ما يُهاجَم |
| عنوان عام لكل برج | مطلوب | غير مطلوب |
| التشفير | حسب البروتوكول | كل شيء مشفّر دائماً |
| من يرى أجهزتك | الإنترنت كله | من يملك المفتاح فقط |
المعمارية التي سنبنيها
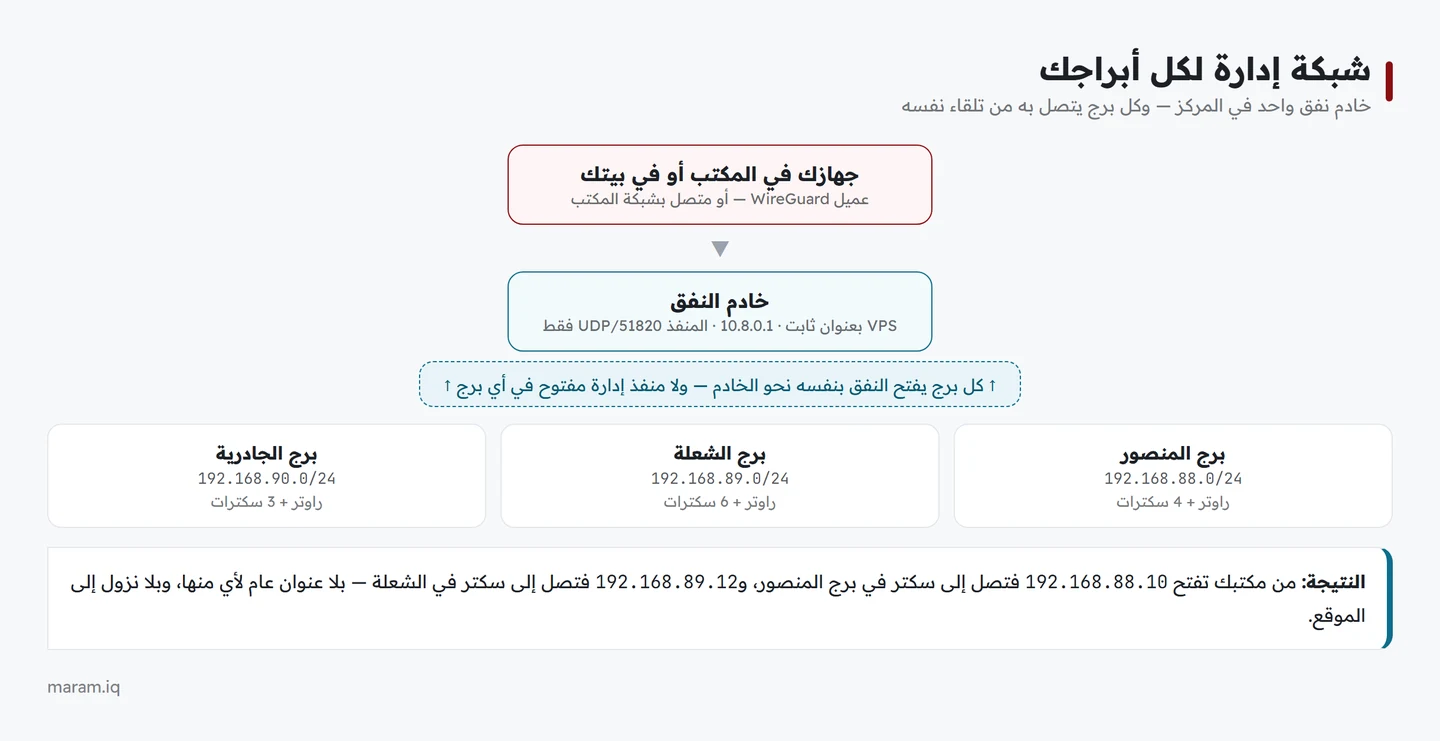
القطعة المفتاحية هنا هي خادم النفق: سيرفر صغير بعنوان عام ثابت يعمل ٢٤ ساعة. هو نقطة اللقاء التي تخرج إليها كل الأبراج. ولا يحتاج موارد كبيرة — النفق نفسه خفيف جداً — لكنه يحتاج أن يكون دائماً متاحاً وبعنوان لا يتغيّر، لأن كل شبكتك تتعلّق به.
لماذا WireGuard تحديداً؟
| WireGuard | OpenVPN | L2TP/IPsec | PPTP | |
|---|---|---|---|---|
| السرعة | الأعلى | متوسطة | متوسطة | عالية |
| الأمان | حديث وقوي | قوي | قوي | مكسور — لا تستعمله |
| حجم الإعداد | بضعة أسطر | عشرات الأسطر | متوسط | بسيط |
| دعم MikroTik | من RouterOS 7 | نعم | نعم | نعم |
| استهلاك المعالج | منخفض جداً | مرتفع | متوسط | منخفض |
| التعافي بعد انقطاع | فوري | بطيء نسبياً | متوسط | متوسط |
الفارق العملي الذي ستلاحظه: WireGuard لا «يسقط» بالمعنى المعتاد. إن انقطع إنترنت البرج دقيقتين ثم عاد، يستأنف النفق فوراً بلا إعادة اتصال ولا مهلة انتظار — لأنه لا يحتفظ بحالة جلسة ثقيلة أصلاً.
وإن كان راوترك على RouterOS 6 فلا يدعم WireGuard. أمامك خياران: الترقية إلى الإصدار 7 (وهي مجانية لترخيصك الحالي في أغلب الحالات)، أو استعمال L2TP/IPsec بالمنطق نفسه. لا تستعمل PPTP مهما كان — تشفيره مكسور منذ سنوات.
«لكن عندي AnyDesk على حاسبة في الموقع»
حلّ شائع، وله ثلاث مشكلات حقيقية:
- يعتمد على حاسبة يجب أن تبقى شغّالة وموصولة — وأول انقطاع كهرباء يقطعك عن البرج كله.
- لا يعطيك شبكة، بل شاشة. لا تستطيع تشغيل أداة مسح، ولا نسخ إعداد، ولا الوصول من سكربت.
- طرف ثالث في المسار — وشركة أخرى تتحكّم بوصولك إلى بنيتك.
النفق يعطيك الشبكة نفسها: أي أداة على جهازك تعمل كأنك متصل بكيبل في البرج.
ماذا تحتاج قبل أن تبدأ؟
| المتطلب | التفصيل |
|---|---|
| سيرفر بعنوان ثابت | VPS صغير يكفي تماماً: نواة واحدة و512 ميغابايت. الشرط: عنوان لا يتغيّر وتوفّر دائم. |
| راوترات بـRouterOS 7 | أو أي إصدار يدعم WireGuard. تحقّق بـ/system/resource/print. |
| منفذ UDP واحد | 51820 على خادم النفق فقط — ولا شيء على الأبراج. |
| خطة عناوين | شبكة للنفق (10.8.0.0/24) وشبكة لكل برج (192.168.88.0/24 وما بعدها). |
أخطاء شائعة قبل أن تبدأ
| الخطأ | النتيجة | الصواب |
|---|---|---|
| تغيير منفذ الإدارة بدل إغلاقه | يقلّل الضجيج ولا يمنع الاختراق | أغلقه تماماً واستعمل النفق |
| وضع خادم النفق على راوتر البرج | إن سقط البرج فقدت الوصول إليه وإلى غيره | الخادم في المركز على سيرفر مستقل |
| شبكة نفق تتصادم مع شبكات الأبراج | توجيه عشوائي وأعطال يصعب تشخيصها | خطة عناوين مكتوبة قبل أول إعداد |
| الاعتماد على عنوان متغيّر للخادم | تسقط كل الأبراج حين يتغيّر | عنوان ثابت — أو اسم نطاق يشير إليه |
| نفق واحد بلا خطة تعافٍ | تعطّل الخادم يقطعك عن كل شيء | أبقِ منفذ إنقاذ خارج النطاق (الجزء الأخير) |
أسئلة شائعة
هل يبطّئ النفق إنترنت المشتركين؟
لا — لأننا لا نمرّر ترافك المشتركين فيه. النفق لحركة الإدارة فقط: صفحات الإعداد وأوامر المراقبة. حجمها لا يُقاس أمام ترافك الزبائن.
كم يكلّف؟
سيرفر صغير بعنوان ثابت — وهو كل التكلفة. وWireGuard مجاني ومدمج في RouterOS 7 بلا ترخيص إضافي.
وإن انقطع الإنترنت عن البرج؟
يعود النفق وحده فور عودة الإنترنت، بلا تدخّل. وهذه من أقوى مزايا WireGuard.
هل أستطيع منح كل فنّي وصولاً محدوداً؟
نعم — لكل فنّي مفتاحه الخاص، وتحدّد له أي أبراج يرى. نغطّيه في جزء مستقل من السلسلة.
وهل يصلح هذا لشبكة صغيرة ببرجين فقط؟
نعم، بل هو أوضح ربحاً في الشبكات الصغيرة: نزول واحد إلى موقع بعيد يكلّفك أكثر من اشتراك سنة في سيرفر النفق.
الخطوة التالية
في الجزء الثاني نبني خادم النفق نفسه على Proxmox في ربع ساعة، ونتحقّق أنه يعمل قبل أن نربط أول برج.
هذه المقالة من سلسلة «أدر شبكتك من مكتبك» — بناء شبكة إدارة عن بُعد لمزوّدي الإنترنت ومكاتب الشبكات: ١. لماذا VPN أصلاً · ٢. خادم WireGuard · ٣. اربط راوتر البرج · ٤. أجهزة السكتر خلف الراوتر · ٥. اعزل شبكة المشتركين · ٦. صلاحية لكل فنّي · ٧. حين ينقطع النفق


