


.svg)

.svg)


.svg)
.svg)


.svg)

.svg)


عندك الآن نفق يصل إلى كل برج، وكل جهاز خلف كل راوتر. لكن هناك سؤالاً لم نطرحه بعد: ماذا يرى المشترك من كل هذا؟
في أغلب شبكات المزوّدين، الجواب المُحرج هو: كل شيء. المشترك على الباقة المنزلية يستطيع أن يفتح المتصفّح على 192.168.88.1 فتظهر له صفحة دخول الراوتر. وقد لا يعرف كلمة المرور — لكنه عرف الآن أن الجهاز موجود، وعرف نوعه وإصداره. وهذا وحده نصف الاختراق.
كل ما في هذه السلسلة مُنفَّذ فعلاً. بنينا المختبر على سيرفر Proxmox VE: خادم WireGuard على حاوية، وراوتر MikroTik RouterOS 7 على جهاز افتراضي يمثّل برجاً، وشبكة أجهزة سكتر خلفه. كل مخرج أمر في هذه المقالات مأخوذ من ذلك المختبر حرفياً — وقد استبدلنا العناوين العامة الحقيقية بعناوين التوثيق المخصّصة لهذا الغرض (RFC 5737) حفاظاً على أمان السيرفر.
اختبار من ثلاثين ثانية
وصّل حاسبة على شبكة مشتركيك — أي حاسبة، أي برج — وجرّب:
ping 192.168.88.1
ping 192.168.88.10
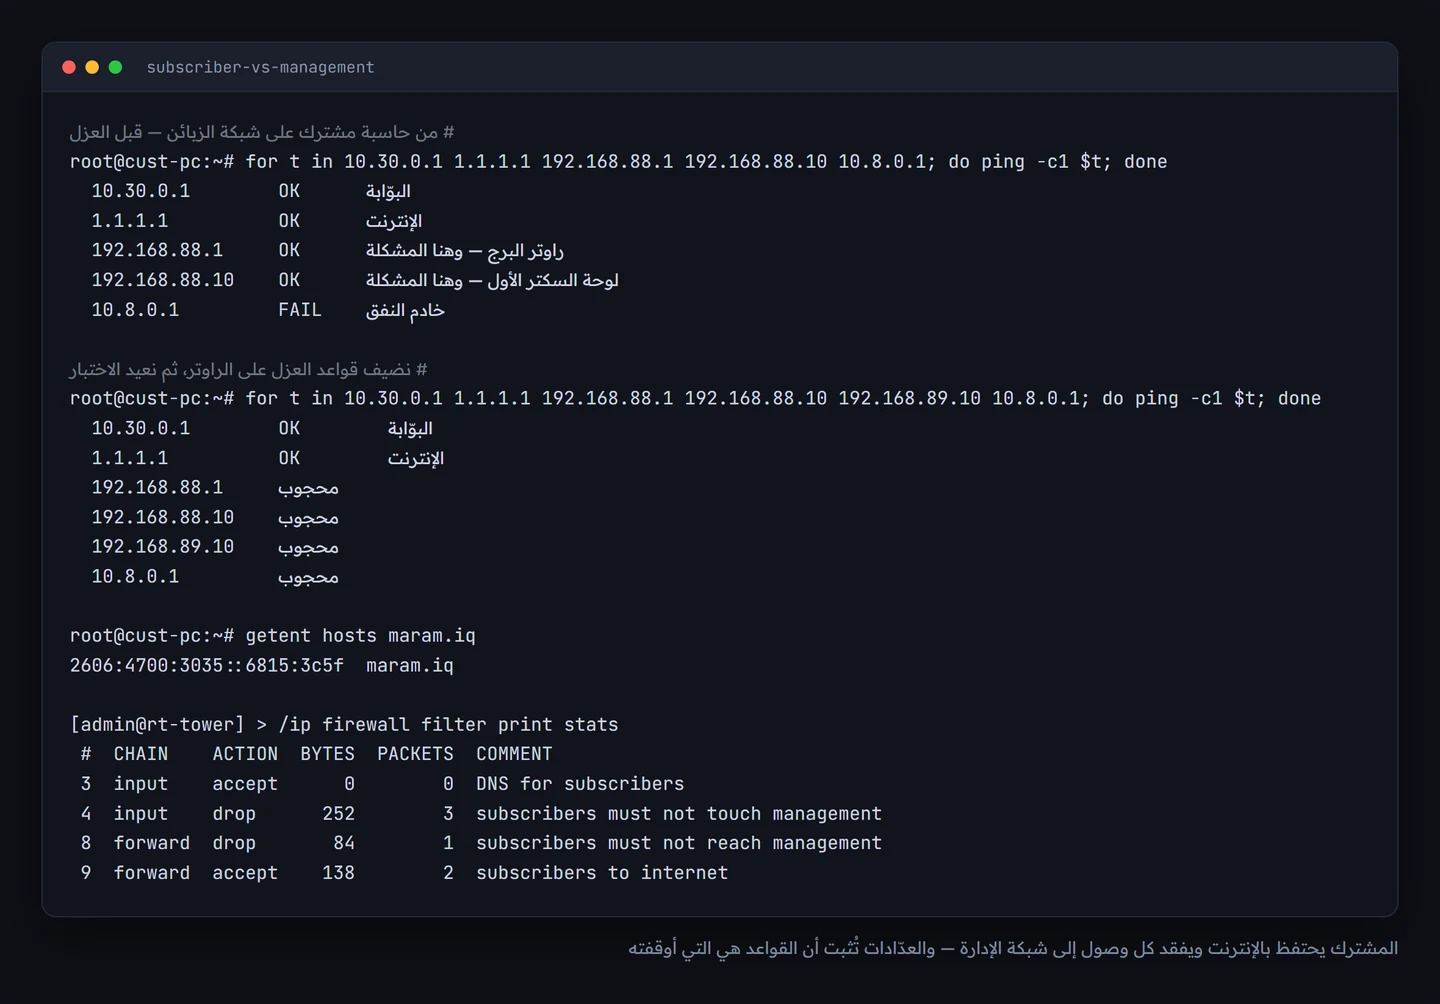
إن استجابا فأجهزتك مكشوفة لكل مشترك عندك. وهذا ما وجدناه في مختبرنا قبل العزل بالضبط:
القاعدة: ثلاث شبكات لا شبكة واحدة
الفكرة كلها أن تتوقّف عن التفكير في «شبكتي»، وتبدأ بالتفكير في ثلاث شبكات لكلٍّ منها جمهور مختلف ومستوى ثقة مختلف:
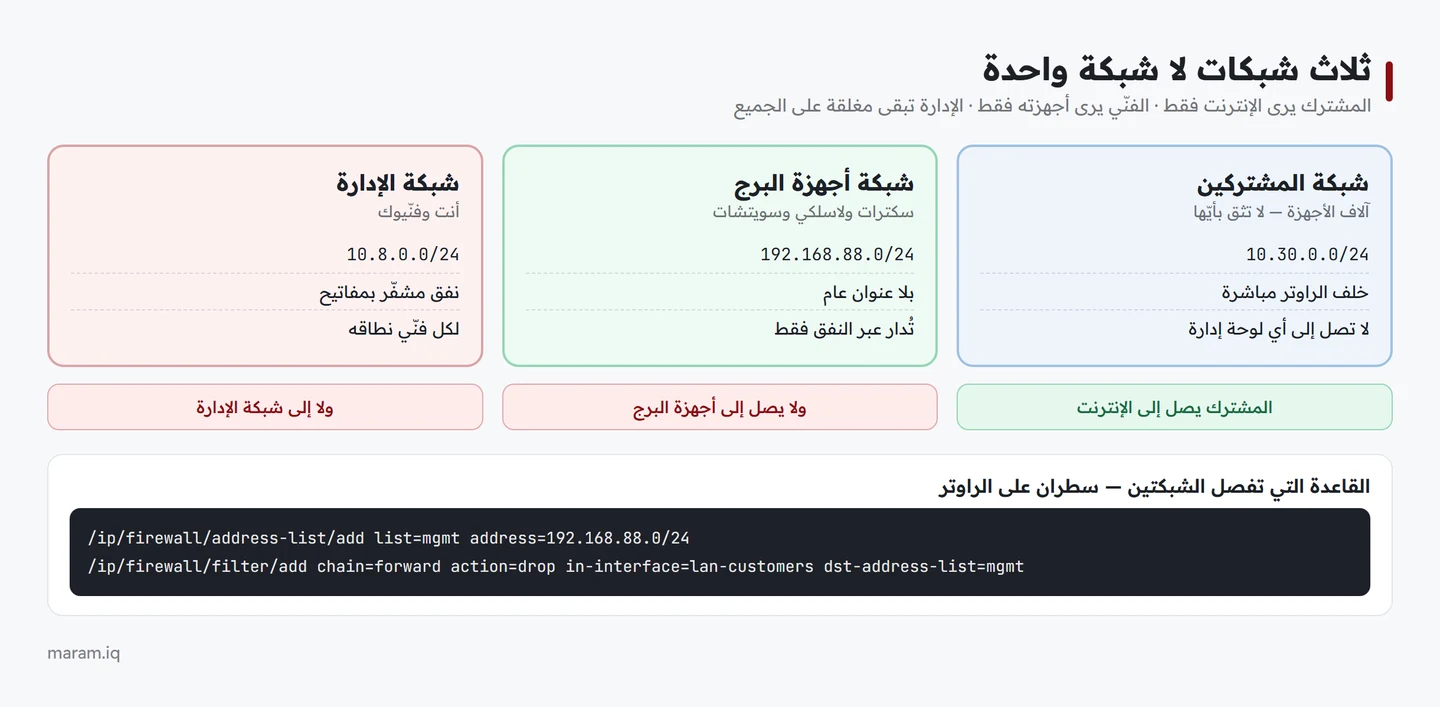
| الشبكة | من فيها | ثقتك بها | ماذا تصل إليه |
|---|---|---|---|
| المشتركون | آلاف الأجهزة التي لا تملكها | صفر | الإنترنت فقط |
| أجهزة البرج | سكترات ولاسلكي وسويتشات | عالية | لا تخرج إلى الإنترنت أصلاً |
| الإدارة | أنت وفنّيوك | كاملة لكن مقسّمة | كل شيء — بحسب صلاحية كل شخص |
الخطوة 1: افصل الشبكتين على الراوتر
أوّل شيء: شبكة المشتركين على جسر مستقلّ، وأجهزة البرج على جسر آخر. لا تخلطهما في جسر واحد ثم تحاول الفصل بقواعد.
/interface/bridge/add name=lan-customers comment="subscriber network"
/interface/bridge/add name=lan-tower     comment="tower devices"

/ip/address/add address=10.30.0.1/24    interface=lan-customers
/ip/address/add address=192.168.88.1/24 interface=lan-tower
ومنافذ المشتركين على الجسر الأول، ومنافذ السكترات على الثاني.
الخطوة 2: عرّف شبكة الإدارة كقائمة عناوين
القوائم أفضل من كتابة النطاقات داخل كل قاعدة: تضيف برجاً جديداً بسطر واحد بدل تعديل خمس قواعد.
/ip/firewall/address-list/add list=mgmt address=192.168.88.0/24 comment="tower A devices"
/ip/firewall/address-list/add list=mgmt address=192.168.89.0/24 comment="tower B devices"
/ip/firewall/address-list/add list=mgmt address=10.8.0.0/24     comment="management tunnel"
الخطوة 3: امنع المرور من المشتركين إلى الإدارة
قاعدتان — واحدة لما يمرّ عبر الراوتر، وواحدة لما يُوجَّه إلى الراوتر نفسه:
# ما يمرّ عبر الراوتر
/ip/firewall/filter/add chain=forward action=accept \
    connection-state=established,related
/ip/firewall/filter/add chain=forward action=drop \
    in-interface=lan-customers dst-address-list=mgmt \
    comment="subscribers must not reach management"
/ip/firewall/filter/add chain=forward action=accept \
    in-interface=lan-customers out-interface=ether1 \
    comment="subscribers to internet"

# وما يُوجَّه إلى الراوتر نفسه
/ip/firewall/filter/add chain=input action=accept \
    in-interface=lan-customers protocol=udp dst-port=53 \
    comment="DNS for subscribers"
/ip/firewall/filter/add chain=input action=drop \
    in-interface=lan-customers dst-address-list=mgmt \
    comment="subscribers must not touch management"
سلسلة forward وحدها لا تكفي. حين يفتح المشترك 192.168.88.1 فهو يخاطب الراوتر نفسه لا جهازاً خلفه — وهذه حركة input لا forward. وهذا أشهر خطأ في هذا الإعداد: يضع المزوّد قاعدة forward ممتازة، ويظلّ الراوتر مفتوحاً على شبكة مشتركيه.
الخطوة 4: تحقّق بالعدّادات لا بالانطباع
العدّاد هو الدليل الوحيد المقبول. القاعدة التي عدّادها صفر بعد أسبوع إمّا لا تعمل وإمّا في الترتيب الخاطئ:
/ip/firewall/filter/print statsفي مختبرنا ظهر بعد الاختبار 252 بايت في قاعدة input و84 بايت في قاعدة forward — أي أن الحزم وصلت فعلاً وأُسقطت فعلاً، لا أن أحداً لم يحاول.
ماذا عن الإنترنت والـDNS؟
هذا هو اختبار نجاح العزل: يجب أن يبقيا يعملان بلا فرق يلاحظه المشترك. وترتيب القواعد أعلاه يضمن ذلك — قاعدة الـDNS تسبق قاعدة المنع، وقاعدة الخروج إلى الإنترنت تسبق أي منع عام.
وإن كنت تشغّل خادم أسماء خاصاً بك، فلا تضعه داخل نطاق الإدارة، أو استثنِ عنوانه صراحةً قبل قاعدة المنع.
لماذا لا تحلّ هذا الـVLAN وحدها؟
الـVLAN تفصل النطاقات على السويتش، وهي ممتازة ومكمّلة — لكنها لا تكفي وحدها، لأن الراوتر يوجّه بين الـVLANات افتراضياً. تحتاج الاثنتين: الـVLAN للفصل الفيزيائي، والقواعد للفصل المنطقي. ومن يستعمل الأولى بلا الثانية يظنّ نفسه محمياً وهو ليس كذلك.
ولو كنت تستعمل PPPoE؟
الأمر أسهل: مشتركو الـPPPoE يأخذون عناوينهم من مجمّع محدّد، فتضع قواعد المنع على مصدر ذلك المجمّع بدل واجهة الجسر. والمبدأ نفسه تماماً:
/ip/firewall/filter/add chain=forward action=drop \
    src-address=100.64.0.0/10 dst-address-list=mgmt
أخطاء شائعة وحلولها
| العَرَض | السبب | الحل |
|---|---|---|
| القواعد مضافة والمشترك ما زال يصل | المنع في forward فقط | أضف قاعدة input أيضاً |
| عدّاد القاعدة صفر | قاعدة أعلى منها تقبل الحركة | راجع الترتيب — الأولى هي التي تحكم |
| انقطع الإنترنت عن المشتركين | قاعدة منع قبل قاعدة الخروج | الإنترنت أولاً ثم المنع |
| انقطع الـDNS | خادم الأسماء داخل نطاق الإدارة | استثنِ عنوانه أو انقله |
| عزلت نفسك عن الراوتر | قاعدة input أعمّ مما يجب | ضع قبول النفق في أول السلسلة دائماً |
| برج جديد غير معزول | نسيت إضافة شبكته إلى القائمة | سطر واحد في address-list |
أسئلة شائعة
هل يبطّئ هذا الشبكة؟
لا. أربع قواعد لا تُلاحَظ حتى على راوتر ضعيف، والحركة المسموحة تمرّ عبر قاعدة established في الخطوة الأولى.
وإن احتاج المشترك دعماً ولزم دخولي إلى جهازه؟
هذا اتجاه معاكس ومسموح: أنت من شبكة الإدارة إليه، لا هو إليك. قواعدنا تمنع اتجاهاً واحداً فقط.
هل أحتاج هذا وأنا مزوّد صغير بمئة مشترك؟
نعم — والأصغر أكثر عرضة، لأن شبكته مبنية على الثقة ولا أحد يراجعها. والتكلفة هنا أربع قواعد لا شراء جهاز.
كيف أتأكّد دورياً أن العزل ما زال قائماً؟
اجعلها عادة شهرية: حاسبة على شبكة المشتركين، وping إلى عنوان راوتر البرج. جواب واحد يعني أن شيئاً تغيّر.
وماذا عن جهاز يجب أن يخرج إلى الإنترنت — كاميرا أو نظام مراقبة طاقة؟
ضعه في شبكة رابعة خاصة به، واسمح له بالخروج فقط دون أن يُرى من أحد. ولا تضعه في شبكة أجهزة البرج.
الخطوة التالية
عزلنا المشتركين. بقي سؤال أدقّ: هل يجب أن يرى كل فنّي عندك كل شيء؟ في الجزء السادس نعطي كل فنّي نطاقه وحده — والقاعدة ثلاثة أسطر.
هذه المقالة من سلسلة «أدر شبكتك من مكتبك» — بناء شبكة إدارة عن بُعد لمزوّدي الإنترنت ومكاتب الشبكات: ١. لماذا VPN أصلاً · ٢. خادم WireGuard · ٣. اربط راوتر البرج · ٤. أجهزة السكتر خلف الراوتر · ٥. اعزل شبكة المشتركين · ٦. صلاحية لكل فنّي · ٧. حين ينقطع النفق


