


.svg)

.svg)


.svg)
.svg)


.svg)

.svg)


وصلت إلى راوتر البرج عبر النفق. لكن البرج ليس راوتراً واحداً: فيه أربعة أو ستة أجهزة سكتر، وربما سويتش مُدار، وكاميرا، وجهاز مراقبة كهرباء. كلها بعناوين محلية خلف الراوتر مثل 192.168.88.10 — ولا يراها أحد من الخارج.
في هذا الجزء نجعلها كلها متاحة من مكتبك بعنوانها المحلي نفسه، بلا عنوان عام لأي جهاز، وبلا منفذ إضافي واحد. المطلوب: سطر واحد على الخادم وسطر على الراوتر.
كل ما في هذه السلسلة مُنفَّذ فعلاً. بنينا المختبر على سيرفر Proxmox VE: خادم WireGuard على حاوية، وراوتر MikroTik RouterOS 7 على جهاز افتراضي يمثّل برجاً، وشبكة أجهزة سكتر خلفه. كل مخرج أمر في هذه المقالات مأخوذ من ذلك المختبر حرفياً — وقد استبدلنا العناوين العامة الحقيقية بعناوين التوثيق المخصّصة لهذا الغرض (RFC 5737) حفاظاً على أمان السيرفر.
لماذا لا تصل إليها الآن؟
لأن النفق الحالي يعرف عنوانين فقط: 10.8.0.1 (الخادم) و10.8.0.2 (الراوتر). حين تطلب 192.168.88.10 من مكتبك، لا يعرف أحد أن هذا العنوان يقع خلف ذلك النفق، فتذهب الحزمة إلى بوّابتك الافتراضية وتضيع.
الحل أن تخبر الطرفين: «شبكة 192.168.88.0/24 موجودة خلف هذا النظير».
الخطوة 1: عرّف شبكة البرج على الراوتر
إن لم تكن معرّفة أصلاً، أنشئ جسراً للأجهزة وأعطه عنواناً:
/interface/bridge/add name=lan-tower comment="شبكة أجهزة البرج"
/ip/address/add address=192.168.88.1/24 interface=lan-tower
وأجهزة السكتر تأخذ عناوين من الشبكة نفسها: 192.168.88.10 و.11 و.12 وهكذا. اضبطها ثابتة — لا DHCP — فأنت ستشير إليها بأسمائها العددية دائماً.
الخطوة 2: وسّع AllowedIPs على الخادم
هنا السطر الذي يغيّر كل شيء:
wg set wg0 peer <مفتاح الراوتر> allowed-ips 10.8.0.2/32,192.168.88.0/24
wg-quick save wg0
AllowedIPs جدول توجيه لا قائمة سماح. بإضافة 192.168.88.0/24 تقول للخادم شيئين في آن: «اقبل حزماً من هذه الشبكة عبر هذا النظير» و«أرسل كل ما وجهته هذه الشبكة إلى هذا النظير». وهذا هو سبب التسمية المربكة — فهو ليس جداراً نارياً، بل خريطة.
الخطوة 3: اسمح للنفق بالمرور إلى الشبكة المحلية
على الراوتر، تأكّد أن جدار النار لا يمنع حركة النفق نحو شبكة البرج:
/ip/firewall/filter/add chain=forward \
    in-interface=wg-hq out-interface=lan-tower \
    action=accept place-before=0 \
    comment="HQ tunnel -> tower devices"
ولا تحتاج NAT هنا إطلاقاً: العناوين معروفة للطرفين، والحزم تمرّ بعنوانها الحقيقي — وهذا أفضل، لأنك سترى في سجلات أجهزة السكتر عنوان جهازك الحقيقي لا عنوان الراوتر.
الخطوة 4: جرّب
# من خادم النفق أو من جهازك
ping 192.168.88.1      # الراوتر
ping 192.168.88.10     # سكتر A
ping 192.168.88.11     # سكتر B

ip route get 192.168.88.10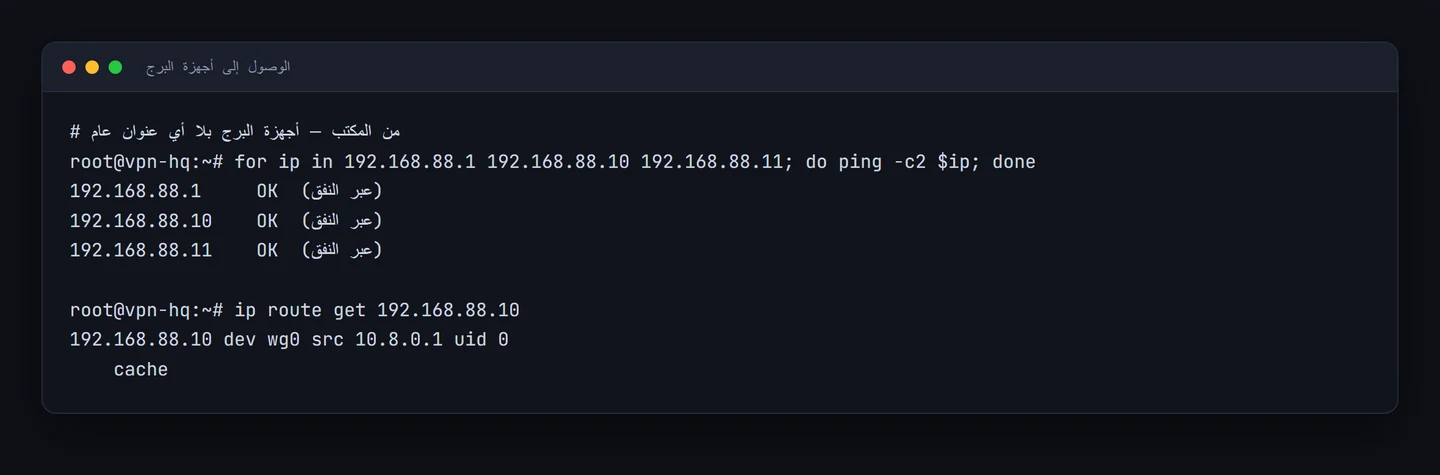
الأمر الأخير هو أفضل أداة تشخيص في هذا الموضوع كله: ip route get يخبرك من أي واجهة ستخرج الحزمة. إن رأيت wg0 فالتوجيه صحيح، وإن رأيت واجهتك العادية فالمشكلة في AllowedIPs.
الآن افتح لوحات الأجهزة
من متصفحك، بعد اتصالك بالنفق:
http://192.168.88.10        # لوحة السكتر الأول
http://192.168.88.11        # لوحة السكتر الثاني
ssh [email protected]      # الراوتر
كأنك جالس في غرفة البرج. وكل هذه الأجهزة ما زالت بلا عنوان عام وبلا منفذ مفتوح.
عدة أبراج معاً
كرّر المنطق نفسه، وأعطِ كل برج شبكة مختلفة — ولا تكرّر شبكة واحدة في برجين:
| البرج | عنوان النفق | شبكة الأجهزة | AllowedIPs على الخادم |
|---|---|---|---|
| المنصور | 10.8.0.2 | 192.168.88.0/24 | 10.8.0.2/32,192.168.88.0/24 |
| الشعلة | 10.8.0.3 | 192.168.89.0/24 | 10.8.0.3/32,192.168.89.0/24 |
| الجادرية | 10.8.0.4 | 192.168.90.0/24 | 10.8.0.4/32,192.168.90.0/24 |
تكرار الشبكة هو أشهر خطأ في هذه المرحلة. لو كان برجان يستعملان 192.168.88.0/24 معاً، فلن يعرف الخادم أيّهما يقصد — وسيرسل كل شيء إلى الأول. النتيجة: برج «يختفي» بلا سبب ظاهر. اكتب خطة الشبكات في ملف قبل أن تربط البرج الثاني.
افعلها أفضل: أسماء بدل أرقام
بعد خمسة أبراج لن تتذكّر أن 192.168.89.12 هو سكتر الشمال في الشعلة. أضف أسماء في ملف /etc/hosts على جهازك:
192.168.88.1    rt-mansour
192.168.88.10   sec-mansour-n
192.168.88.11   sec-mansour-s
192.168.89.1    rt-shoula
192.168.89.12   sec-shoula-n
ثم ssh admin@rt-mansour بدل حفظ الأرقام. هذه دقيقة عمل توفّر عليك أخطاء كثيرة.
الأمان: لا تعطِ كل فنّي كل شيء
الجميل في AllowedIPs أنه يعمل في الاتجاه الآخر أيضاً. حين تضيف فنّياً كنظير، حدّد له ما يراه:
# فنّي مسؤول عن برج المنصور فقط
wg set wg0 peer <مفتاح الفنّي> allowed-ips 10.8.0.60/32

# وفي إعداده هو:
AllowedIPs = 10.8.0.0/24, 192.168.88.0/24     ← المنصور فقط
وأضف على الخادم قواعد تمنع المرور بين الأبراج إن لم تكن بحاجة إليه:
iptables -A FORWARD -s 192.168.88.0/24 -d 192.168.89.0/24 -j REJECTبرج مخترق يجب ألّا يصبح طريقاً إلى بقية أبراجك.
أخطاء شائعة وحلولها
| العَرَض | السبب | الحل |
|---|---|---|
| الراوتر يستجيب والأجهزة خلفه لا | AllowedIPs لا يشمل شبكة البرج | أضف الشبكة على الخادم ثم wg-quick save |
| لا شيء يستجيب بعد التعديل | خطأ في صيغة AllowedIPs أسقط النظير | wg show وراجع الصيغة: فاصلة بلا مسافة |
| ip route get يعطي واجهتك العادية | المسار غير مضاف | ip route replace 192.168.88.0/24 dev wg0 |
| الأجهزة تستجيب للـping ولا تفتح لوحاتها | جدار الراوتر يمنع المنفذ 80 | راجع قاعدة forward من النفق إلى الشبكة |
| برج ثانٍ «أخفى» الأول | شبكتان متطابقتان | غيّر شبكة أحدهما |
| الوصول يعمل بالعنوان لا بالاسم | لا يوجد DNS داخلي | /etc/hosts أو خادم أسماء صغير على خادم النفق |
أسئلة شائعة
هل أحتاج NAT بين النفق وشبكة البرج؟
لا، والأفضل تجنّبه: بلا NAT ترى أجهزة البرج عنوانك الحقيقي في سجلاتها، وهو مفيد جداً في التشخيص وتتبّع من غيّر ماذا.
كم شبكة برج يتحمّل نفق واحد؟
عشرات. الحدّ عملي لا تقني: خطة عناوين واضحة، وتوثيق ما يقع أين.
هل يصل المشتركون إلى هذه الشبكات؟
لا — ما لم تفتح لهم ذلك صراحةً. شبكة الإدارة منفصلة عن شبكة المشتركين، وهذا هو المقصود.
وماذا عن الأجهزة التي لا تقبل عنواناً ثابتاً؟
احجز لها عنواناً في DHCP الراوتر بحسب عنوان بطاقتها — تحصل على ثبات عملي بلا ضبط يدوي في كل جهاز.
هل أستطيع الوصول من هاتفي؟
نعم. تطبيق WireGuard الرسمي يعمل على أندرويد وآيفون: أضف هاتفك كنظير وامسح رمز الإعداد. ثم تفتح لوحة أي سكتر من هاتفك وأنت في الطريق.
خلاصة السلسلة
بنينا في أربعة أجزاء شبكة إدارة كاملة: خادم نفق واحد بمنفذ UDP واحد، وكل برج يخرج إليه بنفسه، وكل جهاز خلف كل راوتر صار متاحاً لك بعنوانه المحلي — بلا عنوان عام لأي منها، وبلا منفذ إدارة مفتوح في أي مكان.
والمكسب الحقيقي ليس أمنياً فقط: كل نزول إلى موقع لم يعد ضرورياً هو ساعات ووقود وطريق. ومع خمسة أبراج فقط، تدفع تكلفة سيرفر النفق السنوية من أول أو ثاني نزول توفّره.
وإن أردت سيرفراً بعنوان ثابت وتوفّر دائم تبني عليه نفقك: اطّلع على باقات VPS — وأصغر باقة تكفي لهذا الغرض تماماً.
هذه المقالة من سلسلة «أدر شبكتك من مكتبك» — بناء شبكة إدارة عن بُعد لمزوّدي الإنترنت ومكاتب الشبكات: ١. لماذا VPN أصلاً · ٢. خادم WireGuard · ٣. اربط راوتر البرج · ٤. أجهزة السكتر خلف الراوتر · ٥. اعزل شبكة المشتركين · ٦. صلاحية لكل فنّي · ٧. حين ينقطع النفق


