


.svg)

.svg)


.svg)
.svg)


.svg)

.svg)


في بروكسموكس طريقان لتشغيل خدمة: جهاز افتراضي كامل، أو حاوية. وأغلب من يبدأ يستعمل الجهاز في كل شيء — فيحرق ضعف موارده على خدمات كان يكفيها عُشرها.
الحاوية (LXC) تقلع في ثوانٍ، وتستهلك ذاكرة بقدر ما تستعمل فعلاً، وتشارك نواة السيرفر بدل محاكاة عتاد كامل. وهذه المقالة عن متى تختارها ومتى لا — وكيف تبنيها صحيحاً.
كل لقطة في هذه السلسلة من بروكسموكس حقيقي يعمل. نسخة Proxmox VE 9.2 كاملة بأجهزة وحاويات ومخزّنات ومهامّ نسخ فعلية، شغّلناها معزولة لهذا الغرض حتى لا يظهر اسم زبون واحد، ودخلنا لوحتها عبر نفق مشفّر لا عبر الإنترنت. وما تراه في كل صورة هو ما ستراه أنت حرفياً على شاشتك.
الفرق في جملة واحدة
الجهاز الافتراضي يحاكي حاسبة كاملة بنواتها الخاصة. والحاوية تعزل مساحة داخل نواة السيرفر نفسها.
| جهاز افتراضي (KVM) | حاوية (LXC) | |
|---|---|---|
| النواة | خاصة به | نواة السيرفر مشتركة |
| زمن الإقلاع | عشرات الثواني | ثوانٍ معدودة |
| الذاكرة | محجوزة كاملةً غالباً | ما يُستعمَل فعلاً |
| حجم القرص | غيغابايتات للنظام | مئات الميغابايت |
| نظام التشغيل | أي نظام — ويندوز أيضاً | لينكس فقط |
| العزل | كامل | جيد — لكن أقلّ |
| نواة مخصّصة أو وحدات | ممكن | لا |
| اللقطة بالذاكرة | ممكنة | غير مدعومة |
| الترحيل الحيّ | مدعوم | يحتاج إيقافاً |
جدول القرار — أيّهما تختار؟
| الخدمة | الاختيار | السبب |
|---|---|---|
| موقع ويب · وسيط عكسي | حاوية | خفيفة وتكفي تماماً |
| قاعدة بيانات داخلية | حاوية | أداء ممتاز ومورد أقلّ |
| VPS تبيعه لزبون | جهاز | عزل كامل ونواة خاصة به |
| ويندوز بأي شكل | جهاز | الحاويات لينكس فقط |
| راوتر أو جدار ناري | جهاز | يحتاج نواته ووحداتها |
| بدالة هاتفية | جهاز | حسّاسة لتوقيت الصوت |
| خادم نفق VPN | حاوية | تعمل ممتازة وخفيفة |
| أدوات مراقبة | حاوية | خفيفة ودائمة التشغيل |
| Docker بداخلها | جهاز (أو حاوية بتمكين التعشيش) | أقلّ مفاجآت في الجهاز |
قبل الإنشاء: احصل على قالب
الحاوية لا تُنصَّب من ISO — بل تُبنى من قالب جاهز تنزّله بنقرة:


أيّ توزيعة تختار؟ Debian للاستقرار وطول الدعم، وUbuntu لوفرة الشروح، وAlpine حين تريد أصغر ما يمكن (عشرات الميغابايت فقط). وللخدمات البسيطة، Alpine يعطيك حاوية أخفّ من ملف صورة واحد.
معالج الإنشاء — التبويب الأول

| الخانة | التوصية | لماذا |
|---|---|---|
| CT ID | اتبع خطة ترقيمك | نفس منطق الأجهزة |
| Hostname | اسم وصفي بحروف لاتينية | يصبح اسم المضيف داخلها |
| Unprivileged | ✅ مفعّل دائماً | عزل أقوى بكثير |
| Nesting | عند الحاجة فقط | لازم لـDocker داخلها |
| كلمة المرور / المفتاح | مفتاح SSH أفضل | لا كلمة مرور تُسرَّب |
عن Unprivileged: الحاوية «المميّزة» تشغّل root داخلها كـroot على السيرفر — فثغرة داخلها قد تصل إلى المضيف. والحاوية غير المميّزة تعيد تعيين المستخدمين فيصبح root داخلها مستخدماً عادياً خارجها. لا تُنشئ حاوية مميّزة إلّا لسبب تعرفه بالضبط — وأغلب من يفعل ذلك يفعله لأنه نسخ أمراً من شرح قديم.
بقية التبويبات — مختصرة لأنها أبسط
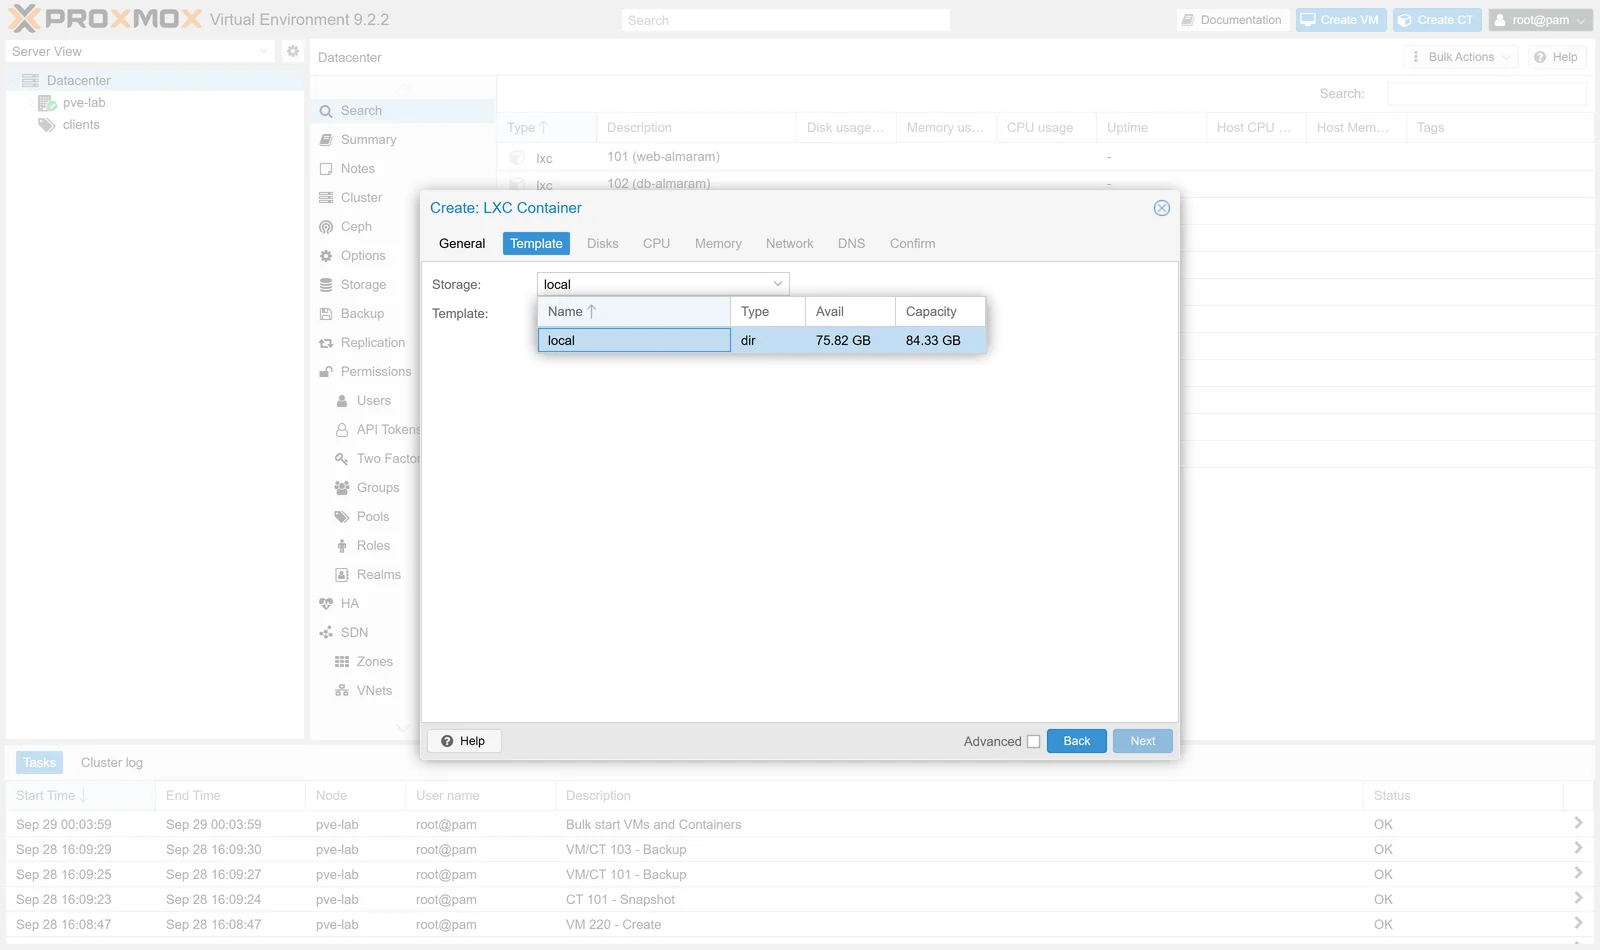
| التبويب | ما فيه | ملاحظة |
|---|---|---|
| Template | المخزّن والقالب | إن كانت القائمة فارغة فلم تنزّل قالباً |
| Disks | حجم القرص | 2–8 غيغا تكفي أغلب الخدمات |
| CPU | عدد الأنوية | نواة أو اثنتان — الحاويات مقتصدة |
| Memory | الذاكرة والتبديل | ما يُستعمَل فعلاً هو ما يُحجَز |
| Network | الجسر والعنوان | ثابت أو DHCP |
| DNS | خادم الأسماء | اتركه ليرث من المضيف |
بعد الإنشاء: الشاشات التي تستعملها
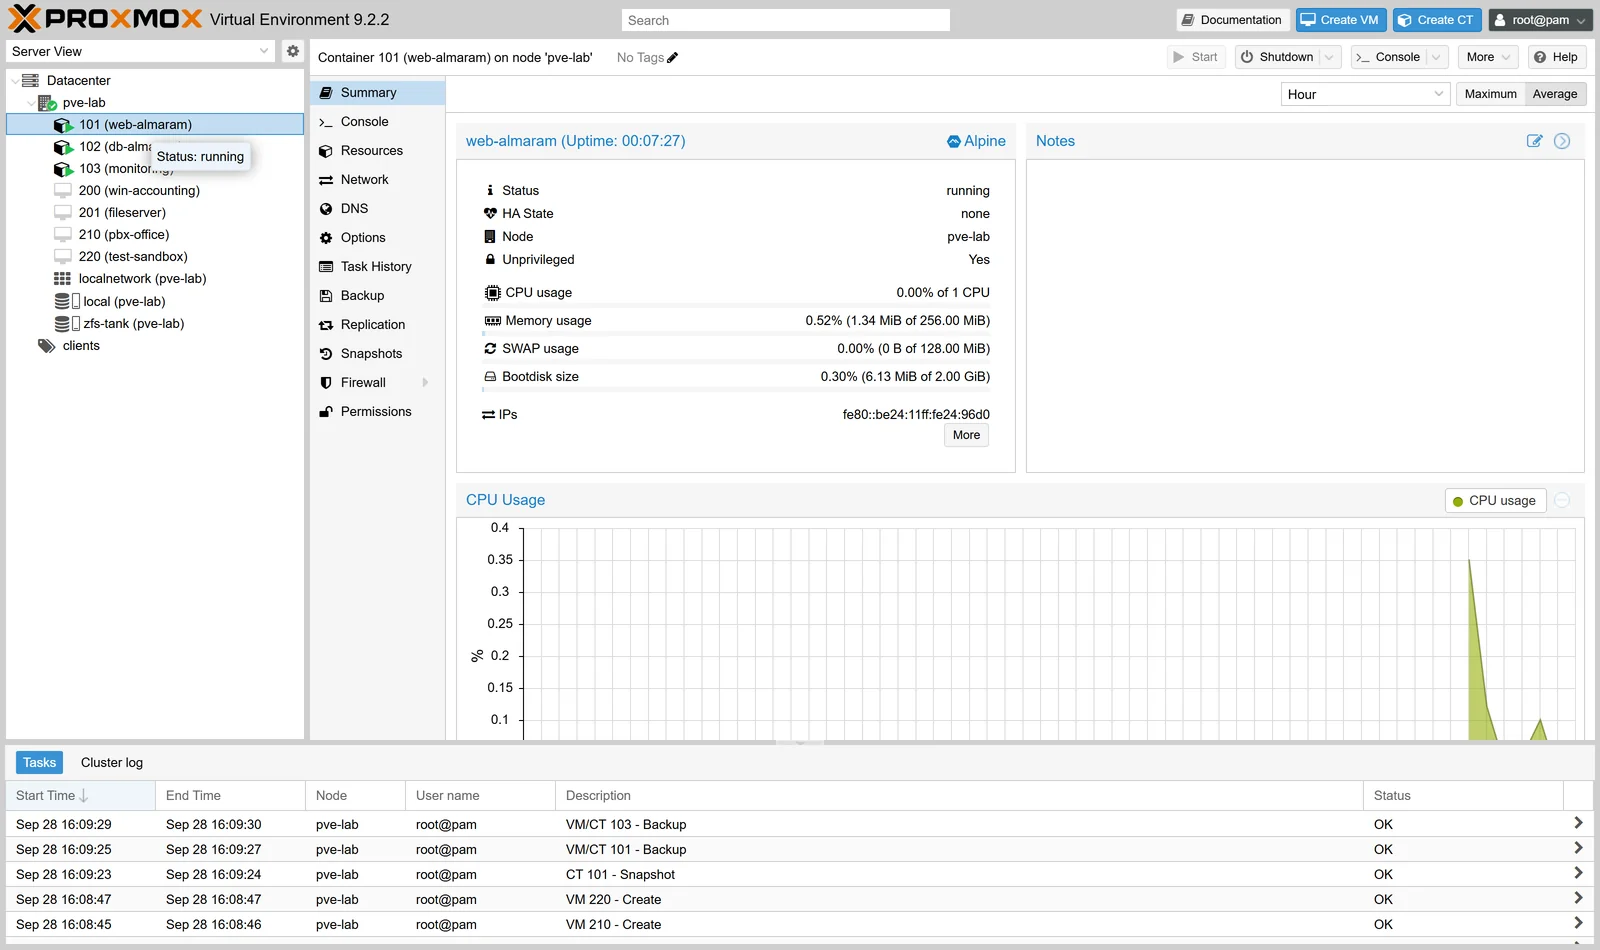

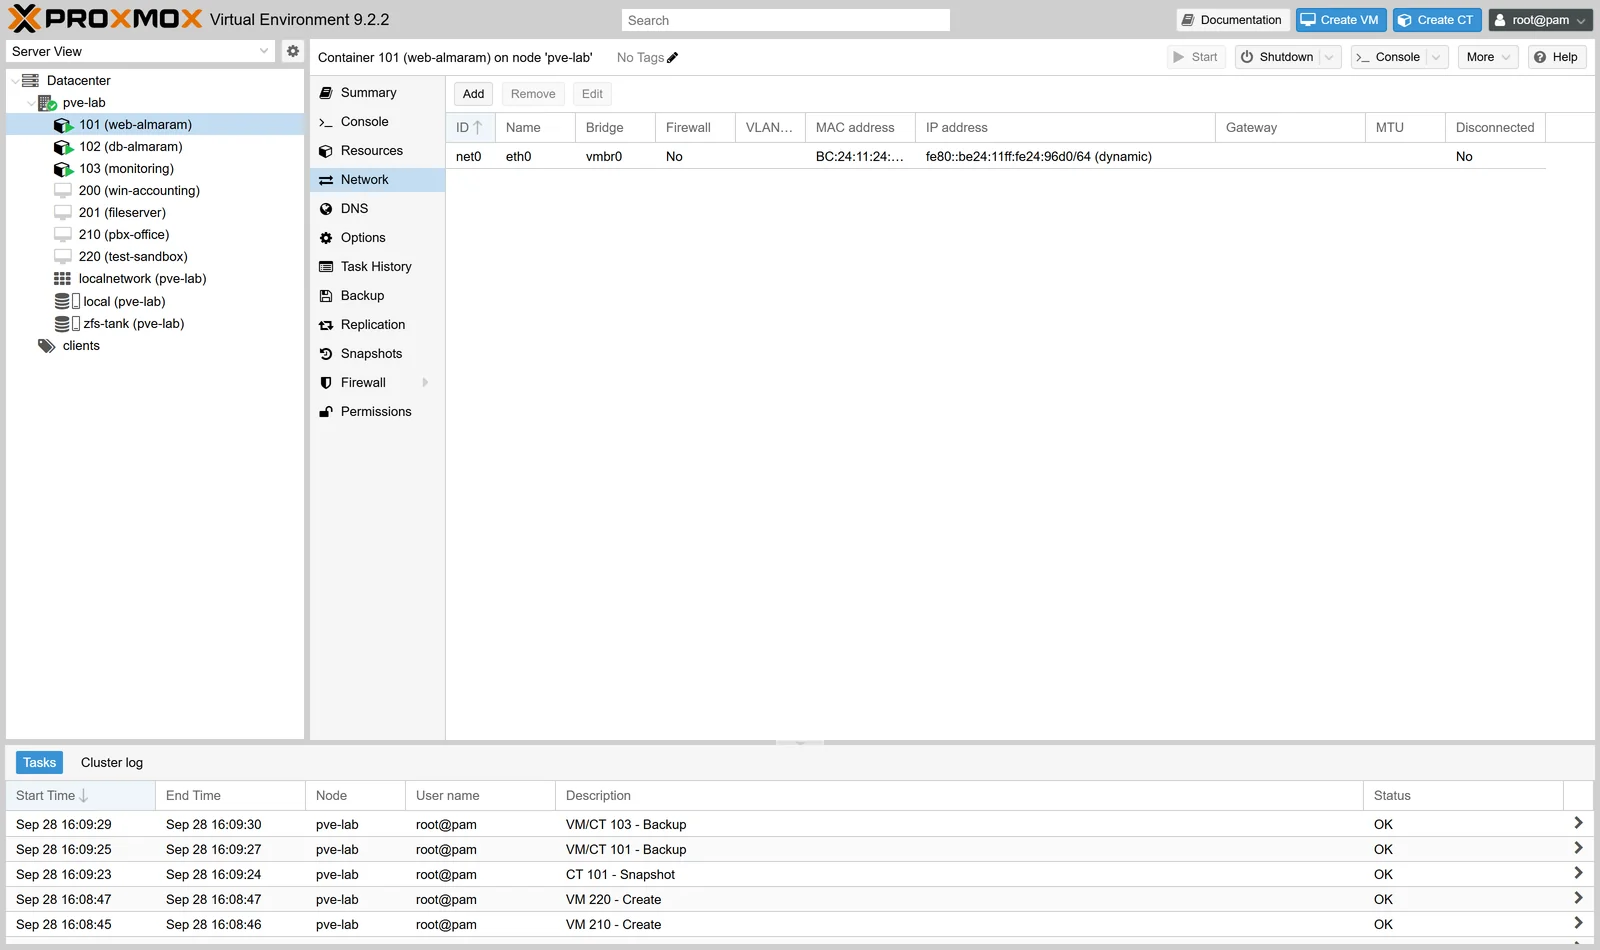
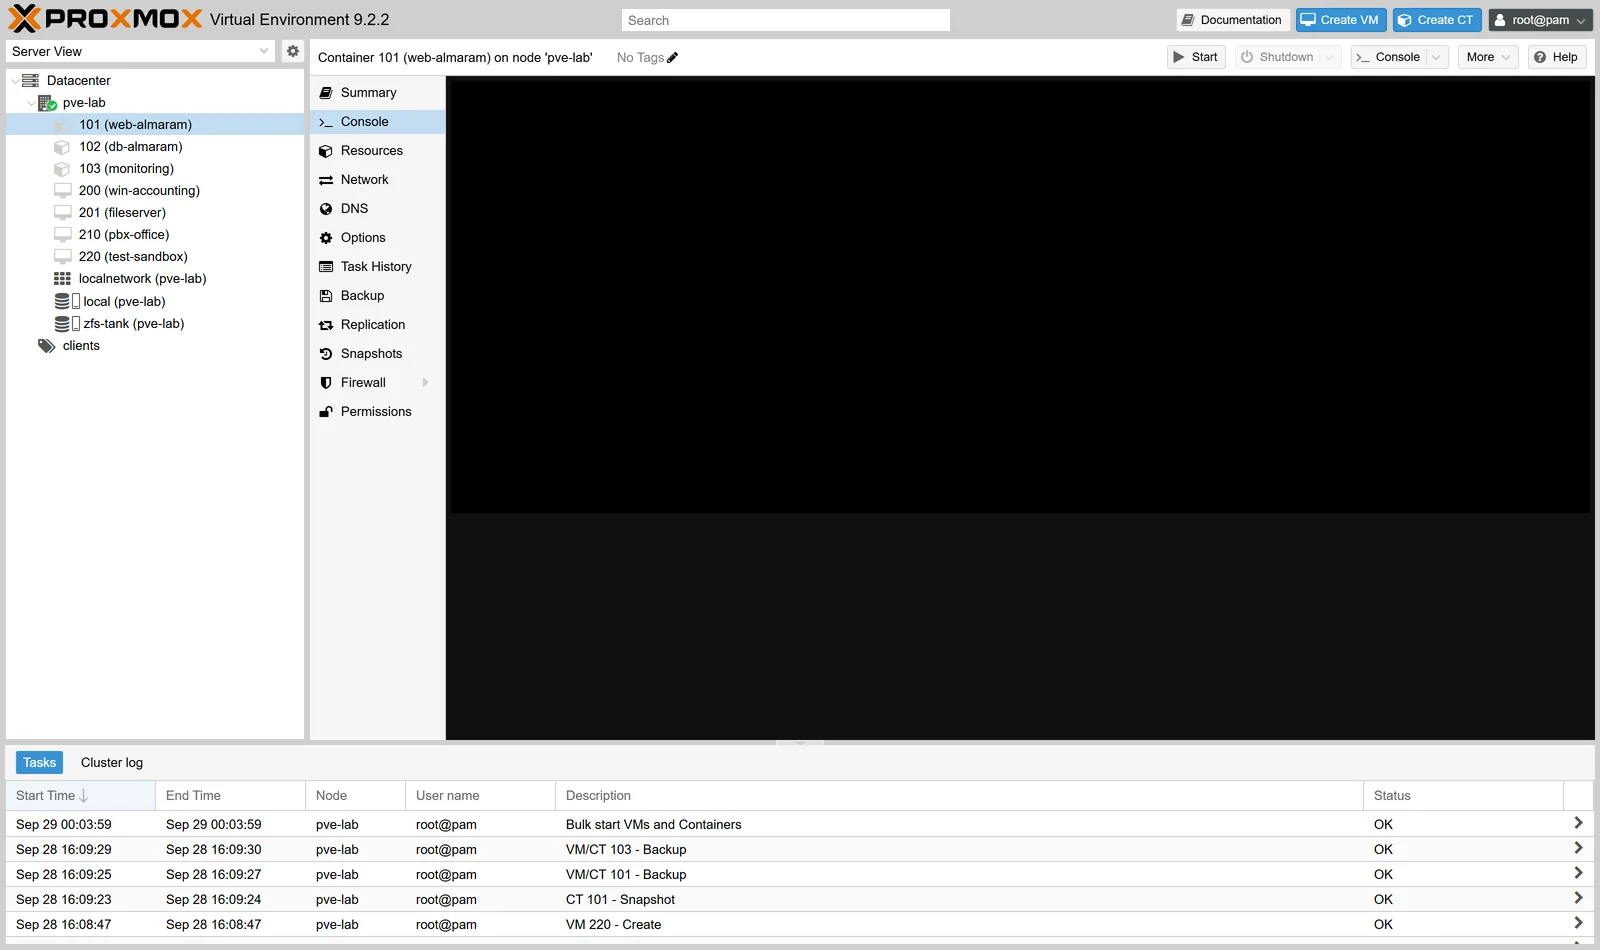
ميزة لا توجد في الأجهزة: pct enter
من صدفة السيرفر تدخل أي حاوية مباشرةً بلا كلمة مرور ولا SSH:
pct enter 101              # ادخل الحاوية
pct exec 101 -- systemctl status nginx   # نفّذ أمراً فيها
pct list                   # كل الحاويات وحالاتها
وهذا يوفّر وقتاً كبيراً في الإدارة اليومية — ولا مقابل له في الأجهزة الافتراضية إلّا عبر وكيل الضيف.
الموارد: كم توفّر فعلاً؟
| الخدمة | كجهاز | كحاوية |
|---|---|---|
| وسيط عكسي | 1 نواة · 1 غيغا · 10 غيغا | 1 نواة · 256 ميغا · 2 غيغا |
| موقع صغير | 2 نواة · 2 غيغا · 20 غيغا | 1 نواة · 512 ميغا · 4 غيغا |
| قاعدة بيانات | 2 نواة · 4 غيغا · 40 غيغا | 2 نواة · 2 غيغا · 20 غيغا |
والفرق يتضاعف مع العدد: عشر حاويات تعمل مرتاحة على سيرفر يختنق بعشرة أجهزة.
حدود يجب أن تعرفها
| القيد | الأثر | البديل |
|---|---|---|
| لينكس فقط | لا ويندوز ولا BSD | جهاز افتراضي |
| نواة المضيف مشتركة | لا وحدات نواة خاصة | جهاز افتراضي |
| لا لقطة بالذاكرة | التراجع يشبه إعادة تشغيل | مقبول غالباً |
| الترحيل يحتاج إيقافاً | انقطاع قصير | جهاز للخدمات الحرجة |
| عزل أقلّ | لا تخلط زبائن مختلفين | جهاز لكل زبون |
| Docker يحتاج إعداداً | لا يعمل افتراضياً | فعّل Nesting أو استعمل جهازاً |
قاعدة مهمّة للمزوّدين: لا تبِع حاويات لزبائن مختلفين على سيرفر واحد إن كان العزل جوهرياً في خدمتك. الحاويات تشارك النواة، وثغرة فيها تختلف في أثرها عن ثغرة بين جهازين. استعملها لخدماتك أنت، وبِع أجهزة لزبائنك.
أخطاء شائعة وحلولها
| العَرَض | السبب | الحل |
|---|---|---|
| قائمة القوالب فارغة | لم تنزّل قالباً | المخزّن ← CT Templates ← Templates |
| Docker لا يعمل داخلها | Nesting مطفأ | فعّله من Options ← Features |
| لا تصل إلى الإنترنت | بوّابة أو خادم أسماء | راجع تبويب الشبكة وDNS |
| القرص امتلأ بسرعة | سجلّات متراكمة | قلّم السجلّات أو وسّع القرص |
| خدمة تعمل في الجهاز ولا تعمل في الحاوية | تحتاج وحدة نواة | انقلها إلى جهاز |
| لا تقلع بعد تعديل | إعداد خاطئ في ملفّها | راجع /etc/pve/lxc/<id>.conf |
أسئلة شائعة
هل الحاوية أقلّ أماناً؟
أقلّ عزلاً — وليس بالضرورة أقلّ أماناً. حاوية غير مميّزة محدَّثة آمنة جداً لخدماتك. والفرق يظهر حين تضع فيها شيئاً لا تثق به.
هل أستطيع تحويل حاوية إلى جهاز؟
لا مباشرةً. تنقل البيانات إلى جهاز جديد. ولهذا اختر صحيحاً من البداية.
كم حاوية على سيرفر واحد؟
عشرات بسهولة. والعائق الذاكرة الفعلية المستعملة لا عددها.
هل تدعم اللقطات والنسخ؟
نعم تماماً — بأوامر pct بدل qm، وبنفس الواجهة. والاستثناء الوحيد: لا حفظ للذاكرة في اللقطة.
وماذا عن الأداء مقارنةً بالجهاز؟
أسرع عموماً — لأنها لا تحاكي عتاداً. والفرق أوضح في الإدخال والإخراج وفي زمن الإقلاع.
الخطوة التالية
الأجهزة والحاويات تحتاج مصدراً تُبنى منه: صورة نظام أو قالب. في الجزء الرابع نشرح رفع الـISO وتنزيله من رابط مباشرةً، وإدارة القوالب — وأين يُخزَّن كل شيء ولماذا.
سلسلة «بروكسموكس من الداخل» — خمس وعشرون مقالة بلقطات حقيقية من الواجهة.
الأساسيات:
١. جولة في الواجهة ·
٢. أول جهاز افتراضي ·
٣. الحاويات وLXC ·
٤. الـISO والقوالب ·
٥. المستخدمون والصلاحيات
التخزين:
٦. أنواع التخزين ·
٧. إضافة قرص وتوسيعه ·
٨. ZFS من الواجهة ·
٩. نقل قرص بلا إطفاء ·
١٠. حين يمتلئ التخزين


