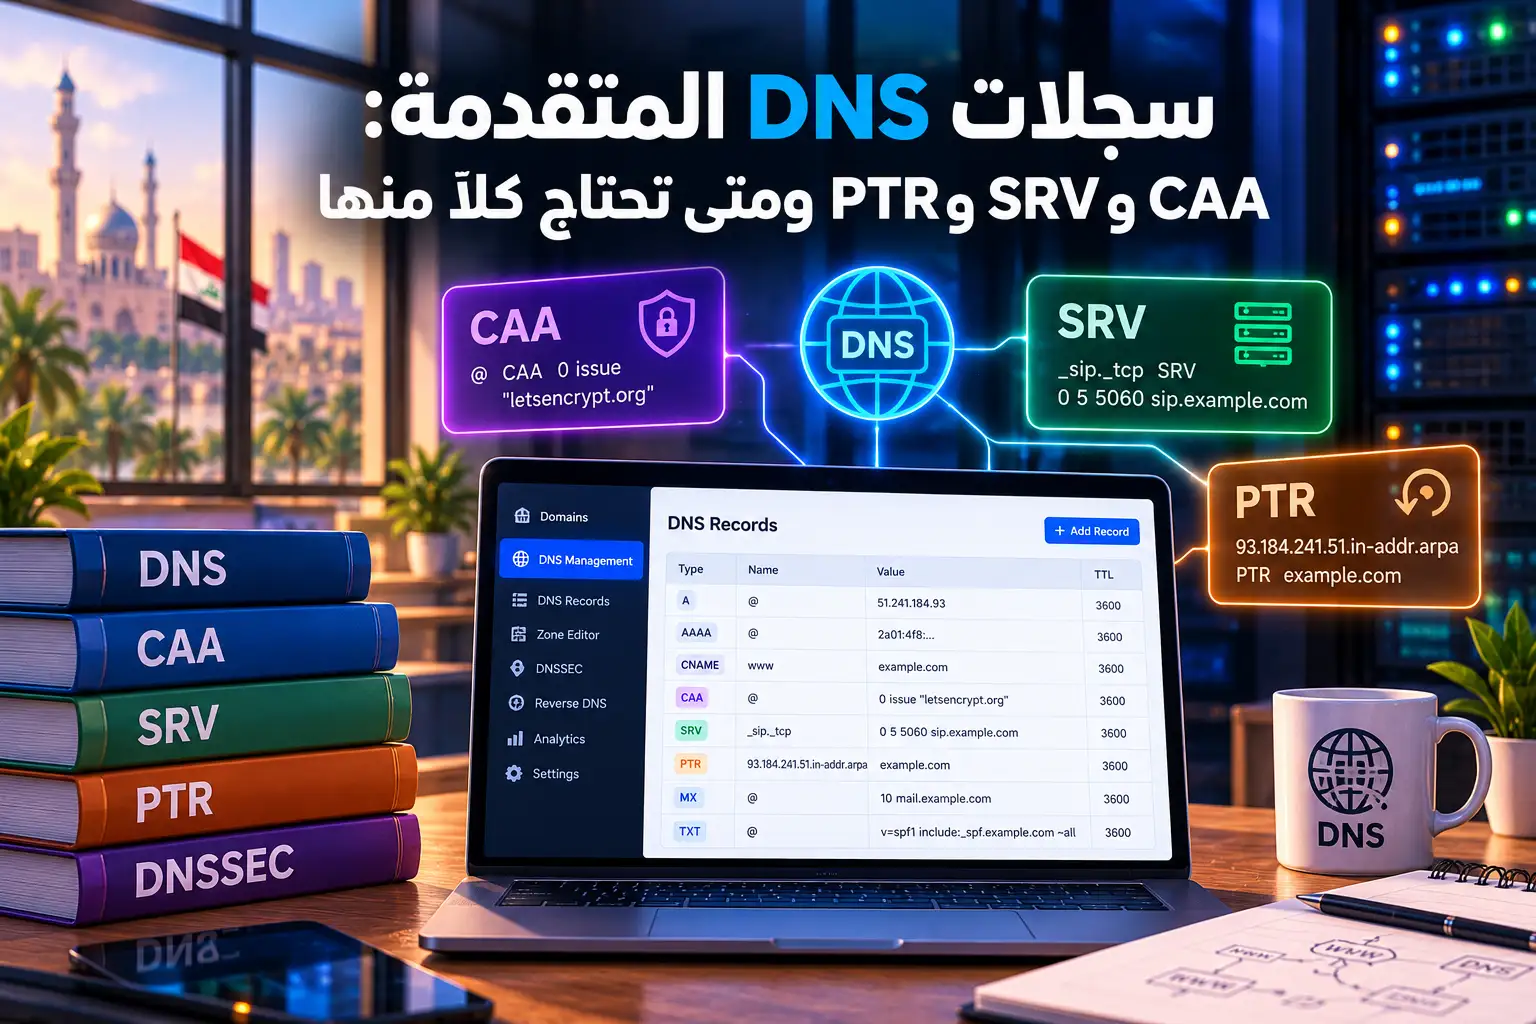
حين تربط نطاقك بخادمك تتعامل مع سجلّات DNS الأساسية: A وAAAA وCNAME وMX. لكن هناك سجلّات أقلّ شهرة تحلّ مشكلات حقيقية: من يحقّ له إصدار شهادة SSL لنطاقك؟ كيف توجّه خدمة إلى منفذها الصحيح؟ ولماذا تذهب رسائل خادم بريدك إلى المهملات رغم صحّة كل شيء؟ الإجابة في سجلات DNS المتقدمة: CAA وSRV وPTR. في هذا الدليل من مرام هوست نشرح كلًّا منها بمثال عملي، ومتى تحتاجه فعلًا، وكيف تتحقّق منه.
إن لم تكن ملمًّا بأساسيات DNS بعد، ابدأ بدليل ربط الدومين بالسيرفر وإعداد A وCNAME وTTL، ثم عُد إلى هنا.
⚡ الإجابة المختصرة
سجلات DNS المتقدمة مقابل الأساسية: ما الفرق؟
السجلّات الأساسية (A وAAAA وCNAME وMX) مهمّتها الأولى: توصيل الزوّار والبريد إلى خادمك. أمّا سجلات DNS المتقدمة فتحلّ مشكلات أمنية وتشغيلية أدقّ لا تظهر حاجتها إلا في حالات محدّدة — لكنها حين تُهمَل تسبّب أعطالًا محيّرة (شهادة لا تصدر، خدمة لا تُكتشَف، بريد يُرفَض). وأهمّ سجلات DNS المتقدمة ثلاثة: CAA وSRV وPTR، ويوثّقها مرجع Cloudflare لأنواع سجلّات DNS.
سجل CAA: من يحقّ له إصدار شهادة SSL لنطاقك؟
سجل CAA (اختصار Certification Authority Authorization) يحدّد سلطات الشهادات (CAs) المسموح لها بإصدار شهادة SSL لنطاقك. قبل أن تصدر أي سلطة شهادة، تتحقّق من هذا السجل؛ فإن لم يكن اسمها فيه، ترفض الإصدار. هذا يمنع جهةً غير مصرّح لها من استصدار شهادة مزوّرة باسم نطاقك. مثال يسمح لـ Let’s Encrypt فقط:
example.com.   CAA 0 issue "letsencrypt.org"
example.com.   CAA 0 issuewild "letsencrypt.org"
example.com.   CAA 0 iodef "mailto:[email protected]"
السطر الأول يسمح بالشهادات العادية، والثاني بشهادات wildcard، والثالث يحدّد بريدًا يصلك عليه تقرير أي محاولة إصدار مرفوضة. وهو موثّق في المعيار الرسمي RFC 8659. يكمّل CAA حمايتك إلى جانب شهادة SSL التي تثبّتها على خادمك.
سجل SRV: توجيه الخدمة إلى مضيفها ومنفذها
سجل SRV (Service) يخبر العملاء بمكان خدمة معيّنة: على أي مضيف وأي منفذ تعمل. بدله، لا يعرف العميل أين يجد خدمة الدردشة أو الصوت مثلًا. صيغته تتضمّن اسم الخدمة والبروتوكول، ثم الأولوية والوزن والمنفذ والهدف:
_sip._tls.example.com.   3600 IN SRV 100 1 443 sip.example.com.
#            الأولوية ↑   الوزن ↑  المنفذ ↑  الهدف ↑
الأولوية (الأصغر أهمّ) والوزن (لتوزيع الحمل بين خوادم متساوية الأولوية) والمنفذ والهدف (اسم الخادم). تستخدمه خدمات مثل VoIP (SIP) والدردشة (XMPP) وبعض خدمات Microsoft (مثل الاكتشاف التلقائي) وخوادم ألعاب — غالبًا يخبرك مزوّد الخدمة بالقيم المطلوبة بالضبط.
سجل PTR: الـ DNS العكسي وسمعة بريدك
سجل PTR هو عكس سجل A تمامًا: بينما يحوّل A الاسم إلى عنوان IP، يحوّل PTR عنوان IP إلى اسم مضيف. أهمّ استخداماته سمعة خادم البريد: خوادم الاستقبال تتحقّق من وجود PTR صحيح لعنوان المُرسِل (Reverse DNS)، وغيابه أو عدم تطابقه سبب شائع لذهاب رسائلك إلى المهملات أو رفضها. يكمّل PTR منظومة بريدك مع SPF وDKIM وDMARC، وهو ضروري عند تشغيل خادم بريد خاص على VPS.
⚠️ أين يُضبط سجل PTR؟
متى تحتاج كل سجل من سجلات DNS المتقدمة؟
لا تحتاجها جميعًا دائمًا؛ هذا الجدول يلخّص متى يلزم كلٌّ منها:
| السجل | ماذا يفعل | مثال | متى تحتاجه | أين يُضبط |
|---|---|---|---|---|
| CAA | يحدّد سلطات الشهادات المسموح لها بإصدار SSL لنطاقك | CAA 0 issue "letsencrypt.org" | لمنع إصدار شهادة مزوّرة لنطاقك | منطقة نطاقك (DNS) |
| SRV | يوجّه خدمة إلى مضيفها ومنفذها الصحيحين | _sip._tls SRV 100 1 443 host | VoIP، دردشة، خدمات Microsoft وألعاب | منطقة نطاقك (DNS) |
| PTR | يحوّل عنوان IP إلى اسم مضيف (DNS عكسي) | 1.2.3.4 → mail.example.com | سمعة خادم البريد ووصول رسائلك | عند مزوّد الـ IP (VPS) |
كيف تتحقّق من سجلات DNS المتقدمة؟
أداة dig تكشف أي سجل في ثوانٍ. من أي جهاز لينكس أو ماك (أو WSL على ويندوز):
dig CAA example.com +short
dig SRV _sip._tls.example.com +short
dig -x 1.2.3.4 +short          # للتحقّق من PTR (DNS العكسي)
إن لم يُظهر الأمر نتيجة، فالسجل غير موجود أو لم ينتشر بعد (قد يأخذ الانتشار حتى اكتمال مهلة TTL). لإدارة هذه السجلّات بسهولة يمكنك استخدام لوحة DNS في استضافتك أو عبر Cloudflare.
أخطاء شائعة في سجلات DNS المتقدمة
- محاولة ضبط PTR في منطقة النطاق: لن يعمل — مكانه عند مزوّد الـ IP.
- نسيان CAA ثم فشل إصدار الشهادة: إن وُجد CAA لا يذكر سلطتك، يُرفض الإصدار؛ أضِف سلطتك أو احذف السجل المقيِّد.
- قيم SRV خاطئة: منفذ أو هدف غير صحيح يجعل الخدمة غير قابلة للاكتشاف — انسخ القيم من مزوّد الخدمة بدقّة.
- توقّع نتيجة فورية: تغييرات DNS تخضع لمهلة TTL قبل أن تنتشر عالميًا.
- PTR لا يطابق اسم المُرسِل: يجب أن يطابق PTR الاسم الذي يعلنه خادم بريدك (HELO) لتُقبل رسائلك.
الأسئلة الشائعة
ما الفرق بين سجل A وسجل PTR؟
سجل A يحوّل اسم النطاق إلى عنوان IP (للوصول إلى الموقع)، وسجل PTR يفعل العكس: يحوّل عنوان IP إلى اسم مضيف (DNS عكسي)، وهو مهمّ لسمعة خادم البريد.
هل سجل CAA ضروري لكل موقع؟
ليس إلزاميًا، لكنه موصى به كطبقة أمان: يمنع أي سلطة شهادات غير مصرّح لها من إصدار شهادة SSL لنطاقك. إن لم تضبطه، تستطيع أي سلطة الإصدار.
لماذا لا أستطيع إضافة سجل PTR في لوحة نطاقي؟
لأن PTR يُضبط في «المنطقة العكسية» التي يملكها مزوّد عنوان الـ IP (مزوّد الـ VPS) لا مسجّل النطاق. اطلب ضبطه من مزوّد استضافتك.
متى أحتاج سجل SRV؟
عند تشغيل خدمة تتطلّبه لاكتشاف مضيفها ومنفذها تلقائيًا، مثل VoIP (SIP) والدردشة (XMPP) وبعض خدمات Microsoft وخوادم الألعاب. يخبرك مزوّد الخدمة بالقيم المطلوبة.
كيف أتأكّد أن سجلّي انتشر؟
استخدم dig (مثل dig CAA example.com) من أكثر من شبكة، وانتظر حتى انقضاء مهلة TTL للسجل السابق؛ فتغييرات DNS لا تنتشر فورًا بل تدريجيًا.
الخلاصة
سجلات DNS المتقدمة ليست للجميع في كل وقت، لكن معرفتها تنقذك من أعطال محيّرة: CAA يحمي نطاقك من الشهادات المزوّرة، وSRV يوجّه خدماتك إلى منافذها، وPTR يحفظ سمعة بريدك. تذكّر القاعدة الأهمّ — PTR يُضبط عند مزوّد الـ IP لا في نطاقك — وتحقّق دائمًا بـ dig. بهذا تكمل صورة DNS لديك من الأساسيات إلى الاحتراف.
تريد تحكّمًا كاملًا بـ DNS وسجل PTR؟
