


.svg)

.svg)


.svg)
.svg)


.svg)

.svg)


شبكة المزوّد الصغير تُبنى عادةً على الثقة: حساب admin واحد يعرفه الجميع، ولوحات إدارة مفتوحة «لأن الفنّي يحتاجها»، وكلمة مرور لم تتغيّر منذ ثلاث سنوات.
وهذا يعمل — حتى يوم لا يعمل. هذه المقالة عن إغلاق الأبواب بترتيب عملي: من يصل، وإلى ماذا، وكيف نعرف من فعل ماذا.
كل لقطة في هذه المقالة من بروكسموكس حقيقي — نسخة 9.2 كاملة مع أجهزة وحاويات ومخزّنات ومهامّ نسخ فعلية. شغّلناها معزولة لهذا الغرض حتى لا تظهر بيانات زبون واحد، والوصول إلى لوحتها كان عبر نفق مشفّر لا عبر الإنترنت.
الترتيب الصحيح — ابدأ من الأعلى أثراً
| # | الإجراء | الأثر | الجهد |
|---|---|---|---|
| 1 | أغلق لوحات الإدارة عن الإنترنت | الأكبر بفارق | دقائق |
| 2 | حساب لكل شخص بدل حساب مشترك | كبير | ساعة |
| 3 | مفاتيح بدل كلمات مرور | كبير | ساعة |
| 4 | تحقّق بخطوتين للمالك | كبير | دقائق |
| 5 | صلاحية محدودة لكل فنّي | متوسط | ساعة |
| 6 | جدار ناري على مستوى المركز | متوسط | ساعة |
| 7 | مراجعة السجلّ دورياً | يظهر مع الوقت | مستمرّ |
1 · أغلق اللوحات — وتحقّق من الخارج
لوحة بروكسموكس ونظام المحاسبة وواجهة الراوتر: لا شيء من هذه يجب أن يكون مفتوحاً على الإنترنت. مكانها خلف النفق، كما بنينا في سلسلة إدارة الشبكة.
ولا تكتفِ بالإعداد — تحقّق من جهاز خارج شبكتك. اكتشفنا في مختبرنا أن تقييد الخدمة في إعدادات الراوتر لم يمنع الاتصال فعلياً؛ ظلّ المنفذ يقبل الاتصال من الخارج حتى أضفنا قاعدة جدار صريحة. الفرق بين «ظننته مغلقاً» و«تحقّقت أنه مغلق» هو الفرق كلّه.
# من جهاز خارج شبكتك
nc -zv <عنوانك-العام> 8006 8291 22 443
2 · حساب لكل شخص
الحساب المشترك يعني ثلاثة أشياء سيئة معاً: لا تعرف من فعل ماذا، ولا تستطيع سحب صلاحية شخص واحد، وكلمة المرور تنتشر بلا حدّ.
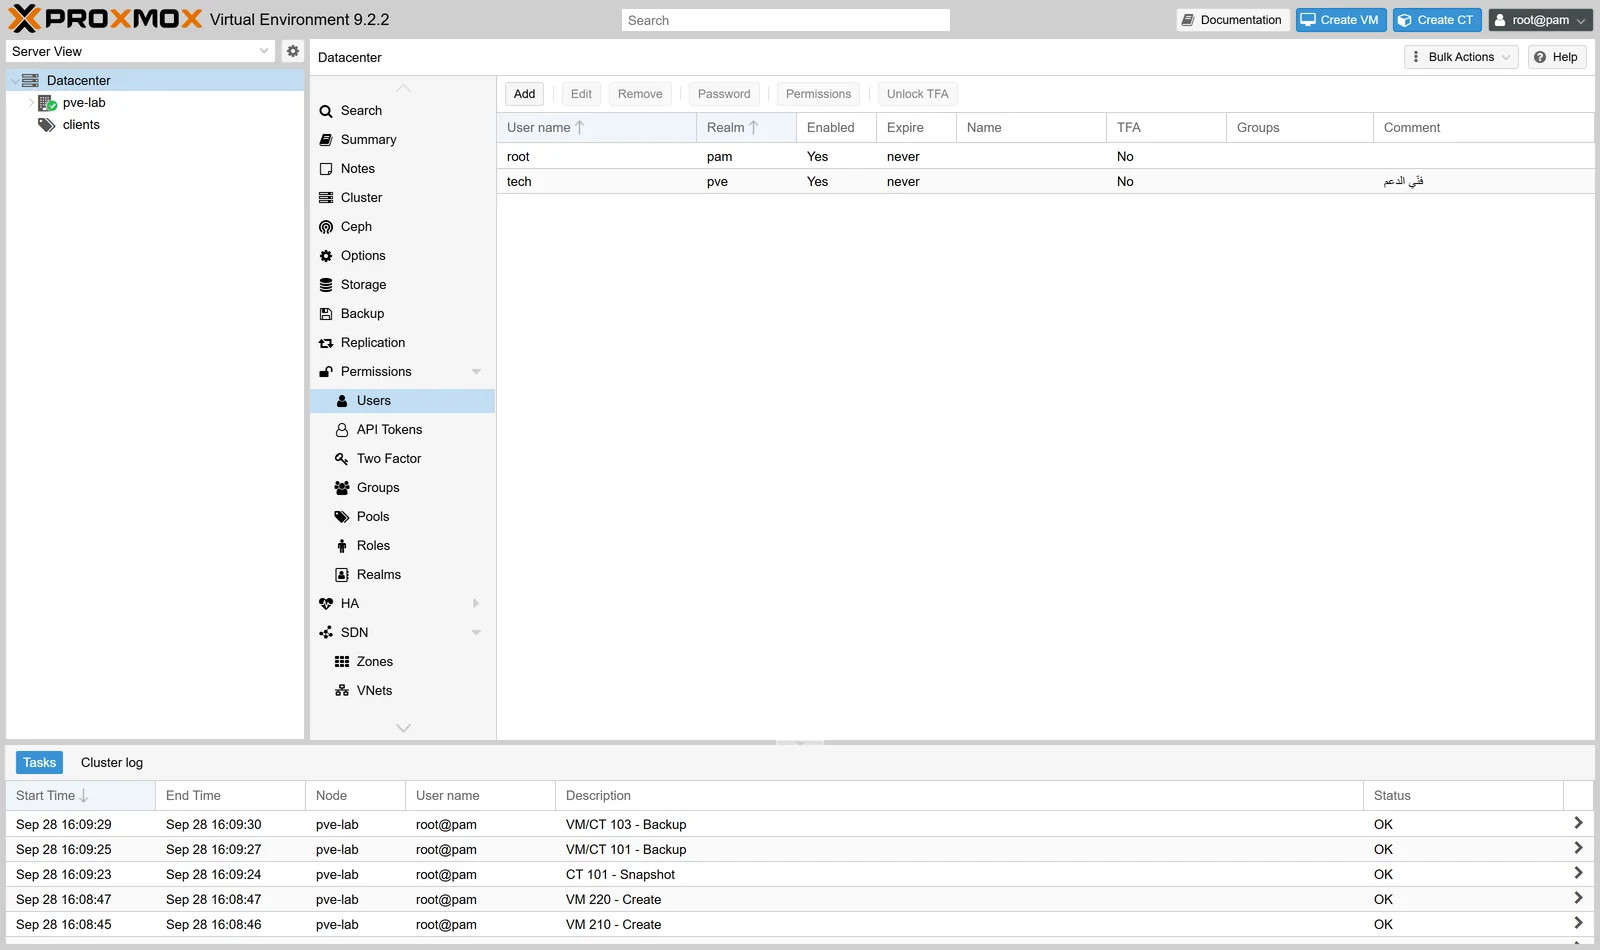
3 · أدوار بدل صلاحيات مطلقة
الفنّي لا يحتاج حذف الأجهزة ولا تغيير التخزين. يحتاج أن يرى ويُعيد التشغيل ويفتح الكونسول. وبروكسموكس يسمح ببناء دور بالضبط بهذا القدر:
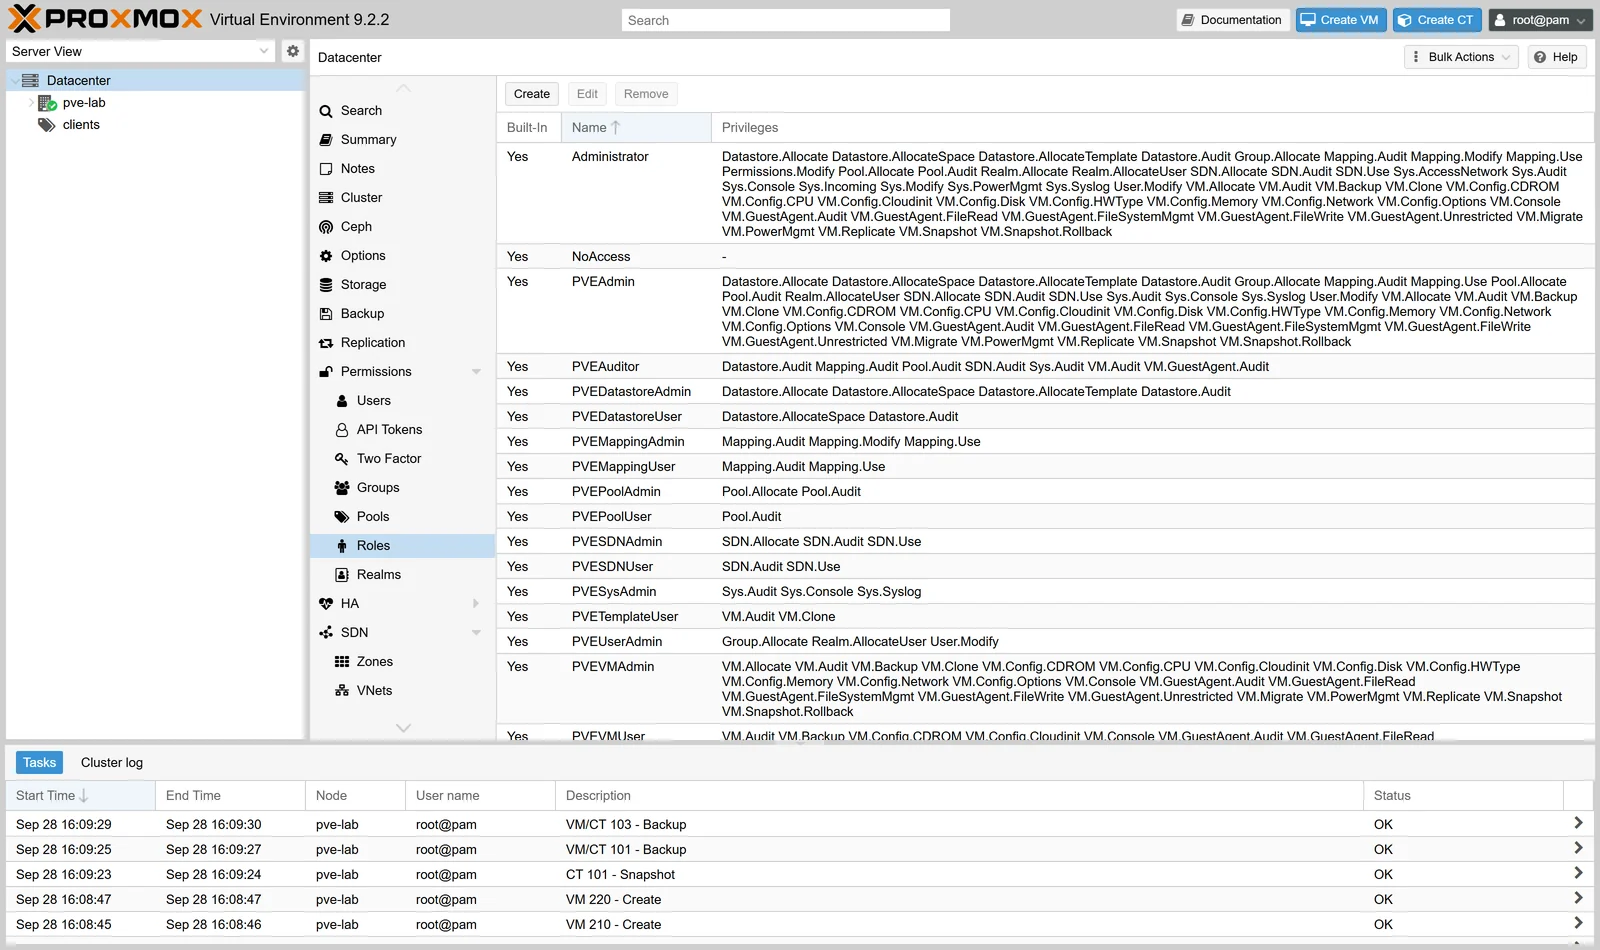
# دور محدود للفنّي
pveum role add TechSupport \
  -privs "VM.Audit,VM.Console,VM.PowerMgmt,Datastore.Audit,Sys.Audit"

# حساب باسمه
pveum user add tech@pve --comment "فنّي الدعم"

# واربطه بمجموعة أجهزة بعينها — لا بكل شيء
pveum acl modify /pool/clients -user tech@pve -role TechSupport
لاحظ /pool/clients بدل /. هذا هو بيت القصيد: الصلاحية مربوطة بمجموعة محدّدة من الأجهزة، فالفنّي يرى ما يخصّه فقط. وهو المبدأ نفسه الذي طبّقناه على النفق في مقالة صلاحيات الفنّيين.
4 · التحقّق بخطوتين — للمالك على الأقلّ
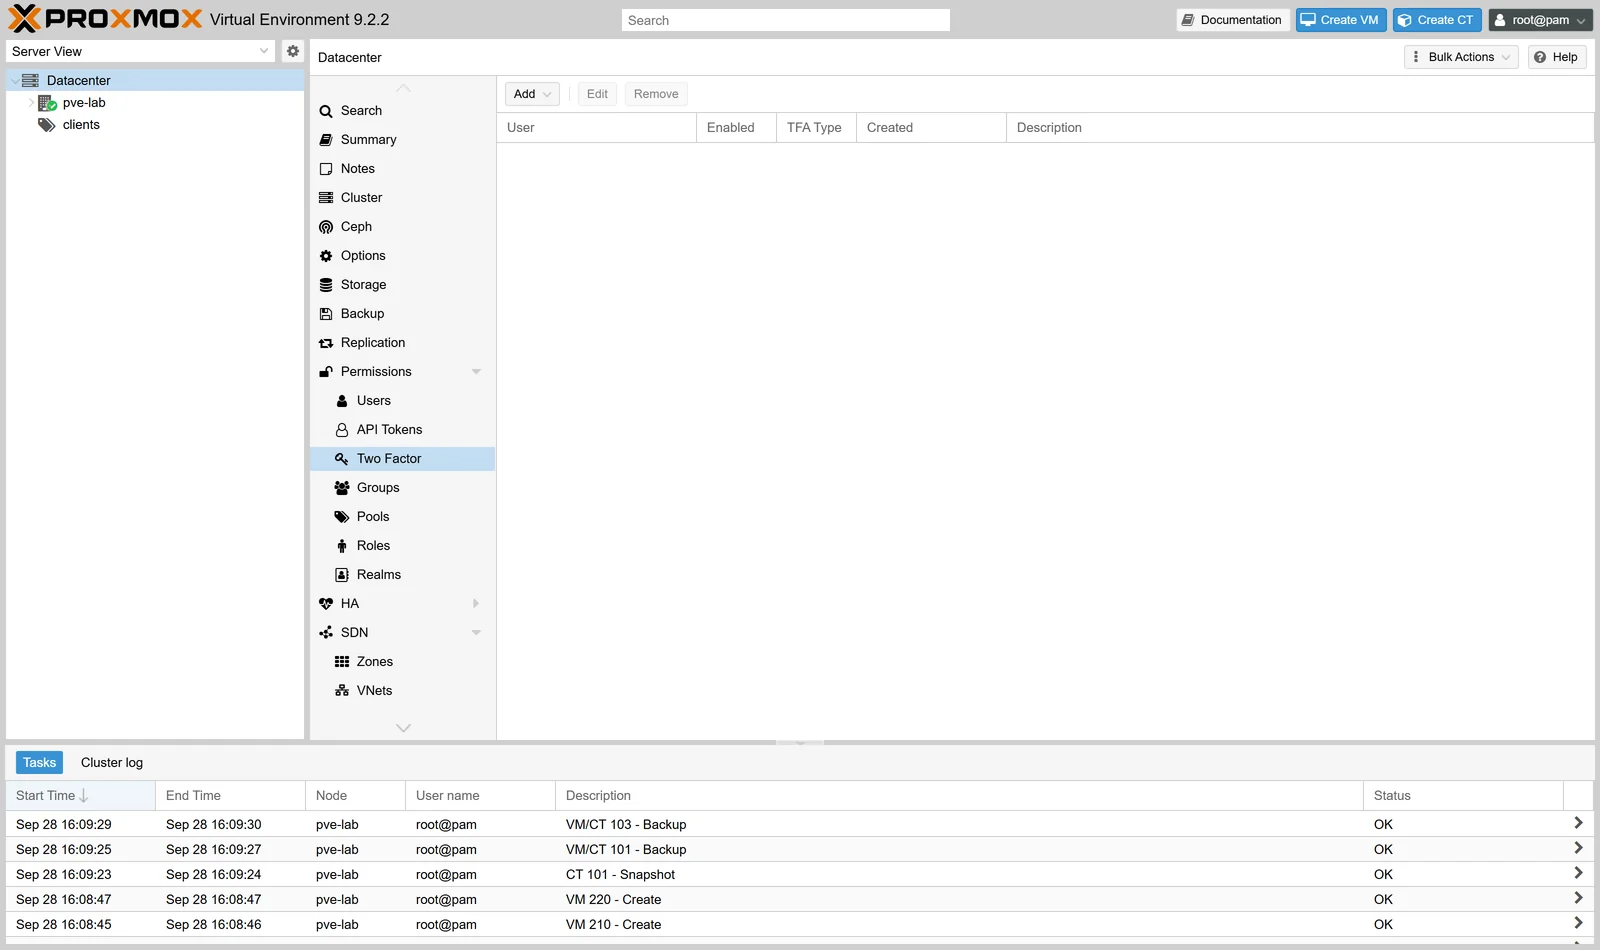
فعّله على حسابك أنت أولاً — الحساب الذي يملك كل شيء هو أخطر ما عندك. ثم على كل حساب بصلاحيات واسعة.
واحتفظ برموز الاسترداد في مكان غير هاتفك. وإلّا فأنت على بُعد هاتف ضائع من أن تُقفَل خارج سيرفرك بنفسك. وهذا يحدث أكثر ممّا تتوقّع.
5 · الجدار الناري: ثلاثة مستويات لا واحد
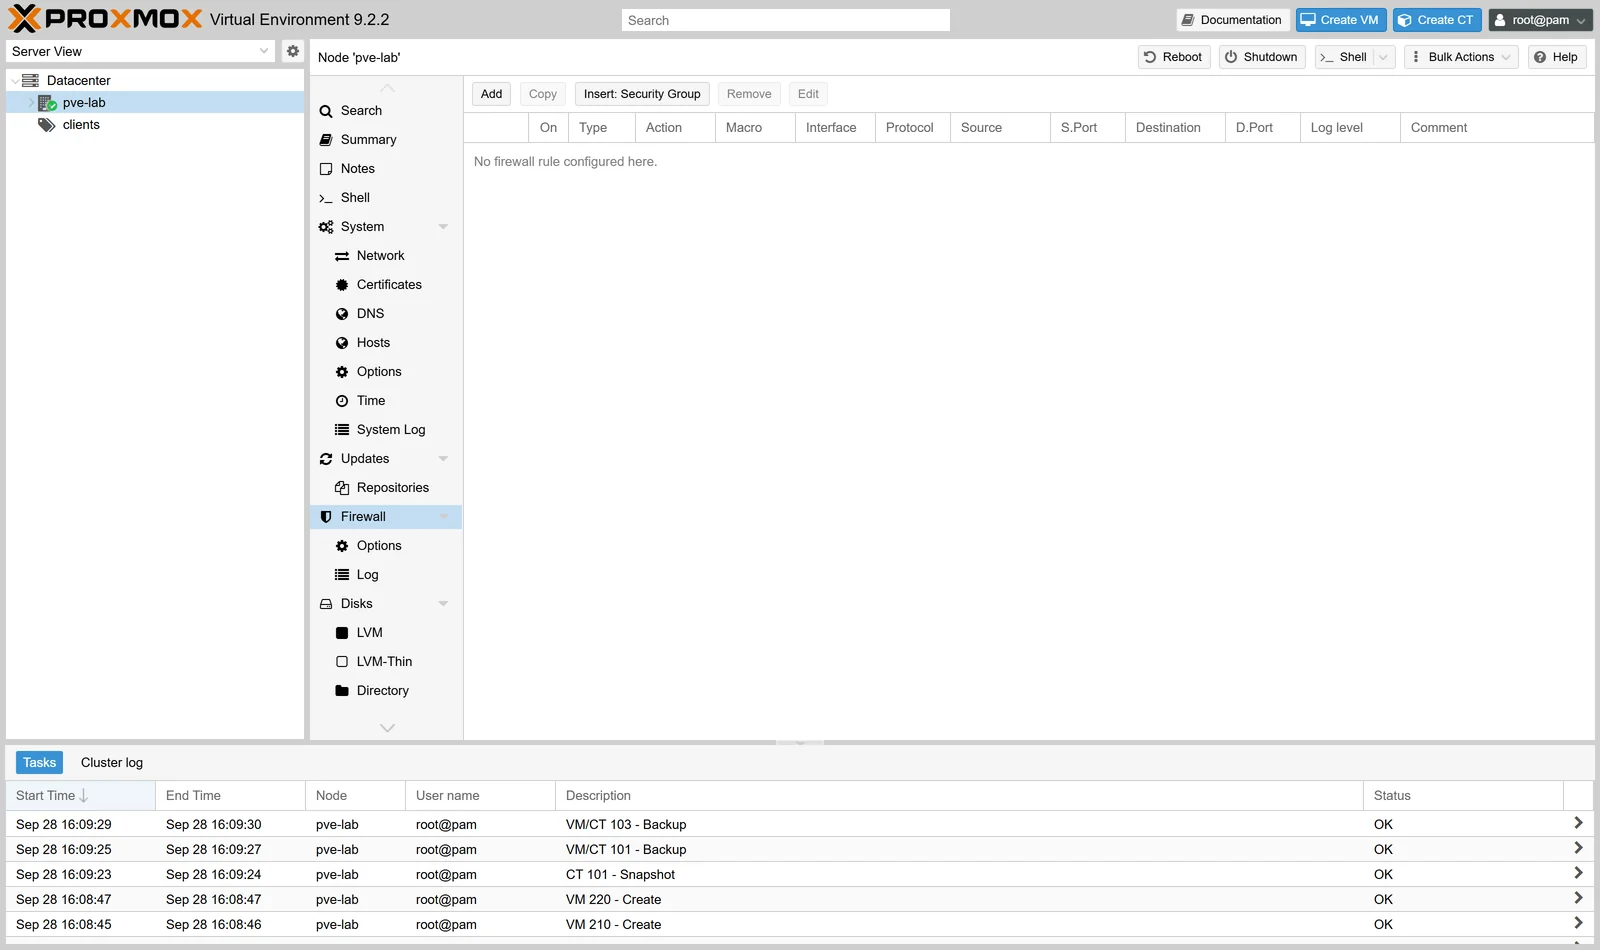
جدار بروكسموكس يعمل على ثلاث طبقات متتالية: مركز البيانات، ثم النود، ثم كل جهاز على حدة. والحزمة يجب أن تمرّ من الثلاث.
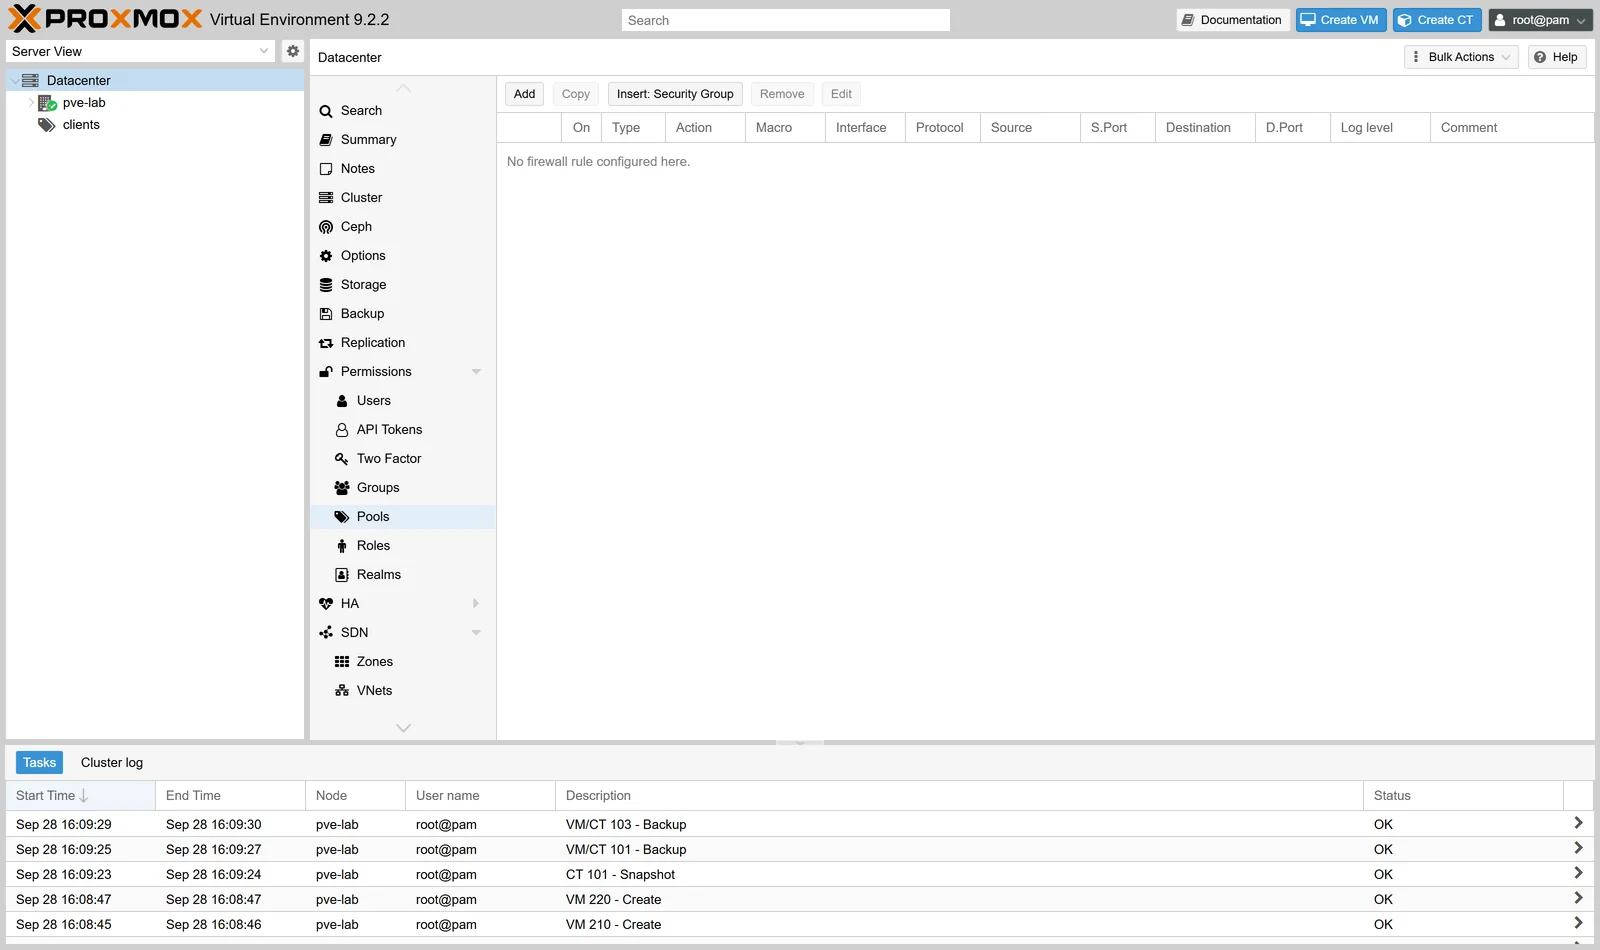
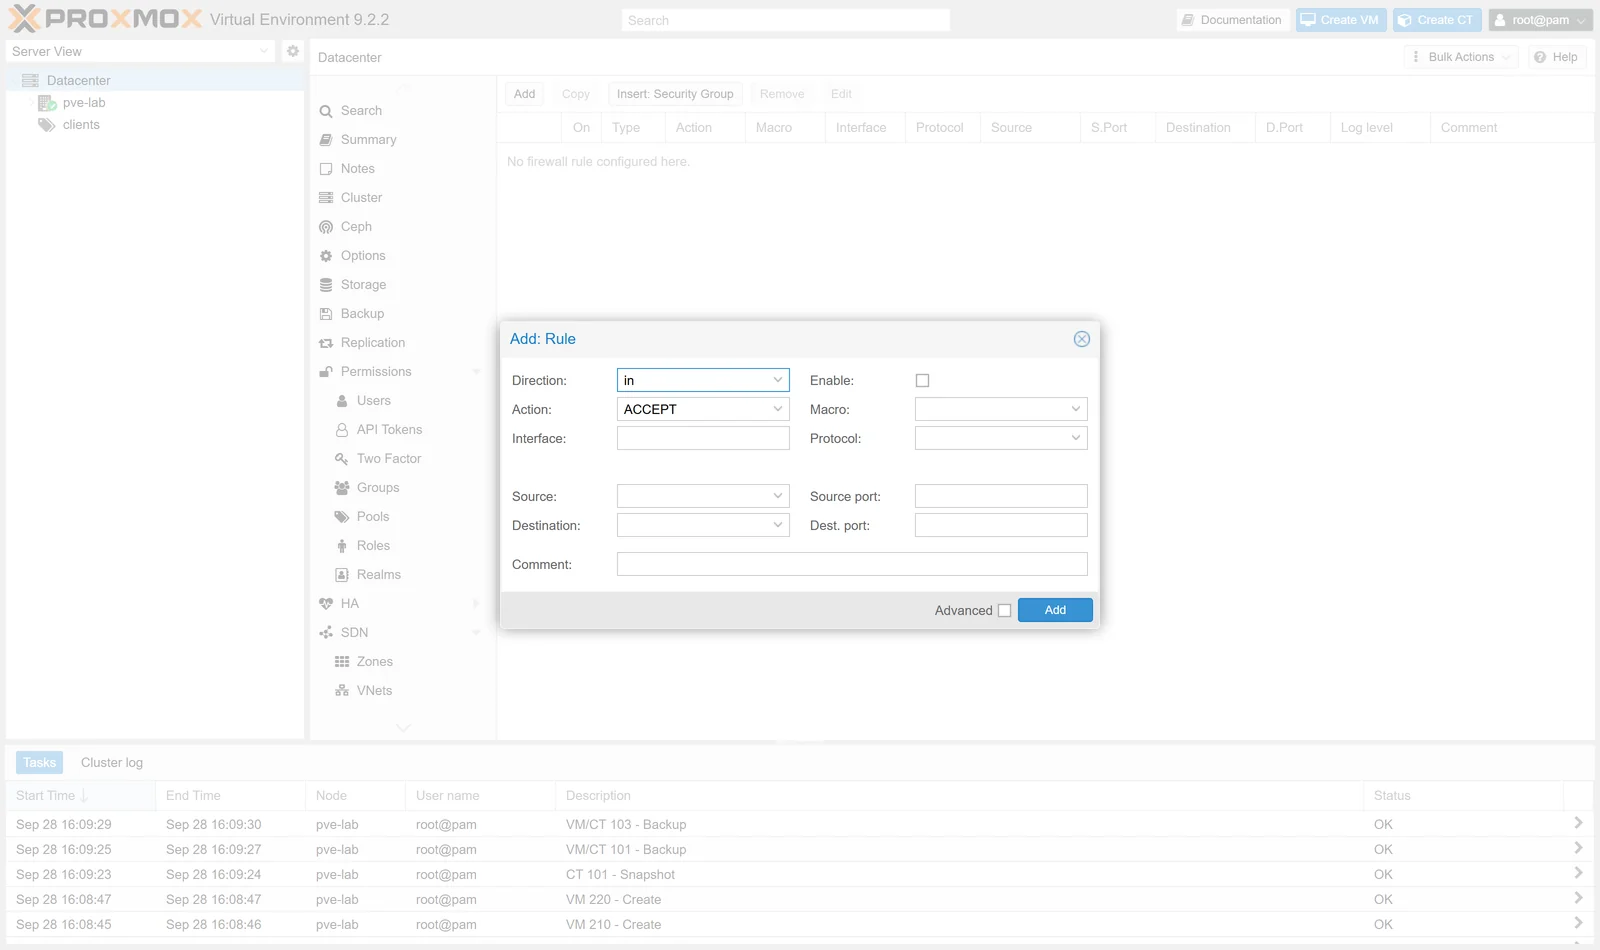
لا تفعّل الجدار قبل أن تضيف قاعدة تسمح بوصولك. هذا أشهر سبب لقفل النفس خارج السيرفر في بروكسموكس. الترتيب الآمن: أضف قاعدة السماح لعنوانك ← فعّل الجدار على مستوى واحد ← تحقّق أنك ما زلت تصل ← ثم انتقل للمستوى التالي.
6 · مفاتيح بدل كلمات مرور
# على جهازك
ssh-keygen -t ed25519 -C "owner@maram"
ssh-copy-id -i ~/.ssh/id_ed25519.pub root@<السيرفر>

# وبعد التحقّق أن المفتاح يعمل — وليس قبله
sed -i 's/^#\?PasswordAuthentication.*/PasswordAuthentication no/' /etc/ssh/sshd_config
sed -i 's/^#\?PermitRootLogin.*/PermitRootLogin prohibit-password/' /etc/ssh/sshd_config
systemctl reload ssh
وحتى تفعل ذلك، ركّب fail2ban — فهو يقلّل الضرر بلا أن يغيّر شيئاً في طريقة عملك:
apt install -y fail2ban
systemctl enable --now fail2ban
fail2ban-client status sshd
لماذا هذا عاجل؟ في سيرفر مختبرنا وجدنا أكثر من سبعة آلاف محاولة دخول فاشلة في أربع وعشرين ساعة على منفذ SSH عادي. هذه ليست استهدافاً لك — هذا ما يحدث لكل عنوان عام على الإنترنت، طوال الوقت. عرضنا الأرقام في مقالة لماذا تحتاج VPN.
7 · السجلّ: من فعل ماذا ومتى
الصلاحيات تمنع، والسجلّ يكشف. وهو ما يحوّل حادثة غامضة إلى سطر واضح:
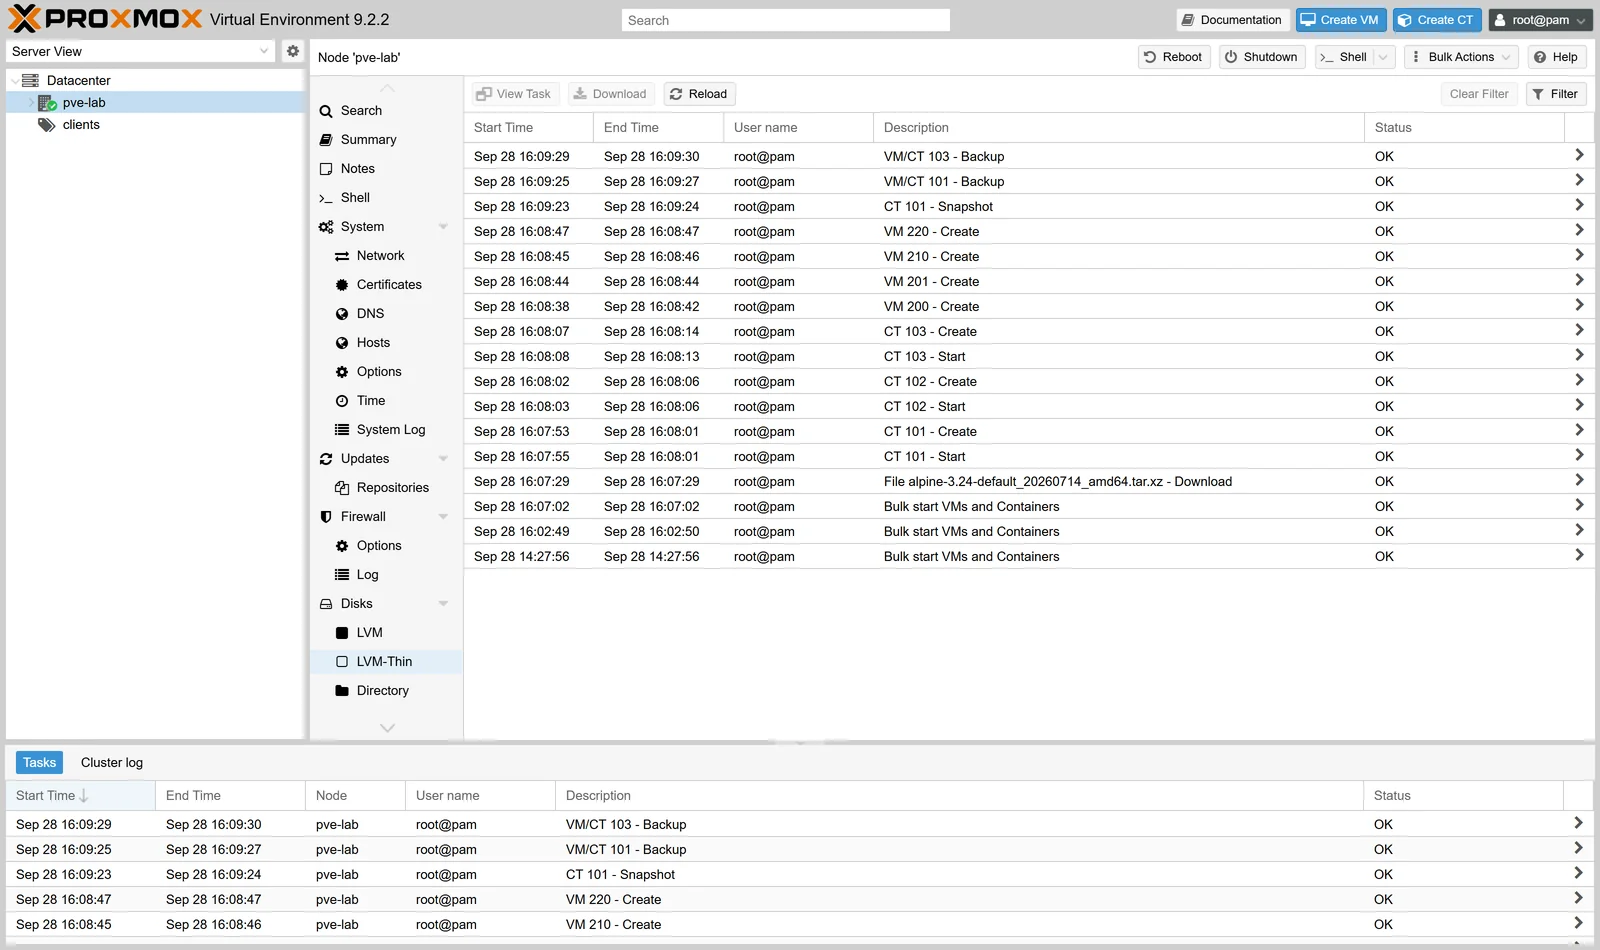
وعلى رواتر MikroTik، فعّل تسجيل الدخول:
/system logging add topics=system,info,account action=memory
/log print where message~"logged in"
ولأن لكل فنّي عنواناً ثابتاً داخل النفق، سترى من دخل ومن أي عنوان — لا «admin» مجهول الهوية.
قائمة فحص شهرية — عشرون دقيقة
- افحص المنافذ من خارج شبكتك — لا من داخلها.
- راجع قائمة المستخدمين: هل فيها من غادر؟
- راجع سجلّ الدخول: هل هناك دخول من وقت أو عنوان غريب؟
- تحقّق أن النسخ الاحتياطية نجحت — واسترجع واحدة.
- راجع التحديثات المعلّقة على السيرفر والرواتر.
- اختبر قناة التنبيه: هل تصلك الرسائل فعلاً؟
اكتب التاريخ والنتيجة في ملف. ستكتشف بعد ثلاثة أشهر أن هذه القائمة وحدها منعت حادثتين.
أخطاء شائعة وحلولها
| الخطأ | النتيجة | الحل |
|---|---|---|
| تفعيل الجدار قبل قاعدة السماح | قفلت نفسك خارج السيرفر | السماح أولاً ثم التفعيل |
| تعطيل كلمة المرور قبل اختبار المفتاح | لا تستطيع الدخول إطلاقاً | اختبر المفتاح في جلسة ثانية أولاً |
| الاعتماد على تقييد الخدمة وحده | المنفذ يبقى مفتوحاً فعلياً | قاعدة جدار صريحة + فحص خارجي |
| حساب مشترك للفريق | لا تعرف من فعل ماذا | حساب لكل شخص |
| رموز التحقّق على نفس الهاتف | ضياع الهاتف = ضياع الوصول | رموز استرداد في مكان آخر |
| تأجيل التحديثات | ثغرات مرقّعة منذ أشهر | نافذة تحديث شهرية ثابتة |
| عدم مراجعة من غادر | حسابات حيّة لمن ترك العمل | المراجعة الشهرية |
أسئلة شائعة
من أين أبدأ إن كان وقتي ساعة واحدة؟
أغلق لوحات الإدارة عن الإنترنت، وفعّل التحقّق بخطوتين على حسابك. هذان الإجراءان يغطّيان أغلب المخاطر الواقعية.
هل أحتاج شهادة موثّقة للوحة؟
إن كانت اللوحة خلف النفق فالشهادة الذاتية تكفي عملياً. والشهادة الموثّقة تنفع لما يراه العملاء.
ما أخطر ما تراه في شبكات المزوّدين؟
راوتر بعنوان عام وحساب admin بلا كلمة مرور. وجدناه في مختبرنا نفسه على جهاز اختبار — وأغلقناه فوراً. لو كان هذا يحدث في مختبر، فتخيّل في شبكة مشغولة.
وهل الأمان يبطّئ العمل؟
في الأسبوع الأول، قليلاً. وبعدها يصبح أسرع: تعرف من يصل إلى ماذا، وتسحب صلاحية بسطر بدل تغيير كلمات مرور على عشرين جهازاً.
ما الذي يستحقّ الاستثمار فيه أولاً؟
نسخة احتياطية خارج السيرفر ومُختبَرة. لأن كل إجراء أمني قد يفشل، وهذه الطبقة الأخيرة هي ما يعيد شركتك إلى العمل.
خلاصة السلسلة
في ثلاثة أجزاء: حسبنا عائد الإدارة عن بُعد بأرقامك أنت، وبنينا المراقبة التي تخبرك قبل مشتركيك، وأغلقنا الأبواب وحدّدنا من يصل إلى ماذا وجعلنا كل تغيير مسجّلاً.
وهذه الثلاث مجتمعة هي الفرق بين شبكة تُدار كعمل وشبكة تُدار كهواية. ونقطة بدايتها جميعاً سيرفر واحد بعنوان ثابت: اطّلع على باقات VPS.
هذه المقالة من سلسلة «تشغيل شبكتك كعمل لا كهواية» — الأرقام والمراقبة والأمان: ١. كم يكلّفك النزول إلى الموقع؟ · ٢. المراقبة والتنبيه · ٣. الأمان: من يصل وماذا فعل


