


.svg)

.svg)


.svg)
.svg)


.svg)

.svg)


ضع سيرفراً جديداً على عنوان IP عام، وراقب سجلاته لساعة واحدة. سترى محاولات دخول SSH بأسماء مستخدمين عشوائية، وطلبات تفحص منافذ قواعد البيانات، وروبوتات تبحث عن لوحات إدارة منسية. هذا ليس هجوماً موجهاً عليك تحديداً؛ إنه ضجيج الإنترنت اليومي: برامج آلية تمسح نطاقات العناوين كلها باستمرار.
السؤال الأمني الأهم إذن ليس “كيف أصدّ كل هذه المحاولات؟” بل “لماذا أترك هذا السيرفر ظاهراً أصلاً؟”. هنا يأتي دور NAT والشبكة الخاصة: أن تُبقي على الإنترنت أقل عدد ممكن من الأبواب.
محتويات المقال
ما هو سطح الهجوم؟
سطح الهجوم هو مجموع كل ما يستطيع المهاجم الوصول إليه: كل عنوان عام، وكل منفذ مفتوح، وكل خدمة تستمع على الإنترنت. كل عنصر من هذه فرصة إضافية لخطأ في الإعداد أو ثغرة لم تُحدَّث بعد.
تخيّل شركة لها خمسة سيرفرات، لكل منها عنوان عام وSSH مفتوح، وقاعدة بيانات تستمع على كل العناوين “مؤقتاً للتجربة”. هذه خمسة أبواب، وكل باب يحتاج حراسة وتحديثاً ومراقبة. أما لو كان سيرفر واحد فقط ظاهراً، والبقية خلفه بلا عناوين عامة، فهناك باب واحد تركّز عليه جهدك.
| كل السيرفرات بعناوين عامة | بوابة واحدة + سيرفرات خاصة | |
|---|---|---|
| عدد الأبواب على الإنترنت | بعدد السيرفرات | واحد |
| محاولات تخمين كلمات المرور | تصل إلى كل سيرفر | تصل إلى البوابة فقط |
| خطأ في جدار ناري لسيرفر داخلي | يكشفه للعالم | لا يكشفه (لا عنوان عام له) |
| المراقبة والتحديث العاجل | على كل السيرفرات | الأولوية للبوابة |
قواعد البيانات وRedis: أخطر ما يُترك مكشوفاً
كثير من حوادث تسريب البيانات لا تبدأ باختراق معقّد، بل بقاعدة بيانات أو خادم تخزين مؤقت تُرك يستمع على عنوان عام:
- MySQL وPostgreSQL: إذا كان المنفذ مفتوحاً للإنترنت، فكل ما يحميك كلمة المرور. ومحاولات تخمينها آلية ولا تتوقف.
- Redis وMongoDB وElasticsearch: نسخ قديمة أو إعدادات تجربة تعمل أحياناً بلا كلمة مرور أصلاً، والبرامج الآلية تبحث عنها تحديداً لسرقة البيانات أو حذفها وطلب فدية.
- لوحات الإدارة: مثل phpMyAdmin أو لوحات المراقبة، تُنسى مفتوحة بعد التثبيت.
عندما تكون قاعدة البيانات على سيرفر بلا عنوان عام، فهذه المخاطر غير موجودة من الأساس: لا يوجد طريق من الإنترنت إليها. التطبيق يصل إليها عبر الشبكة الخاصة فقط، كما في دليل فصل قاعدة البيانات عن الموقع.
قاعدة ذهبية: قاعدة البيانات تستمع على العنوان الخاص فقط (مثل 10.10.10.12)، ولا تستمع على 0.0.0.0 إلا إذا كان السيرفر نفسه بلا عنوان عام.
ماذا يفعل NAT بالضبط؟
NAT (ترجمة عناوين الشبكة) هو ما يفعله راوتر بيتك: أجهزتك لها عناوين داخلية، والراوتر وحده له عنوان عام، فيخرج الجميع إلى الإنترنت باسمه. الاتصالات الصادرة من الداخل تعمل، أما الواردة من الإنترنت فلا تجد طريقاً إلى الأجهزة الداخلية إلا إذا فتحته أنت بقصد.
في خطة مرام السحابية تطبّق نفس الفكرة:
- سيرفر بوابة له عنوان عام وعنوان خاص.
- سيرفرات خاصة أُنشئت بخيار “بدون عنوان عام”، تتحدث مع بعضها عبر الشبكة الخاصة.
- عندما يحتاج سيرفر خاص تحديثاً أو اتصالاً بواجهة خارجية، يخرج عبر البوابة ويظهر بعنوانها.
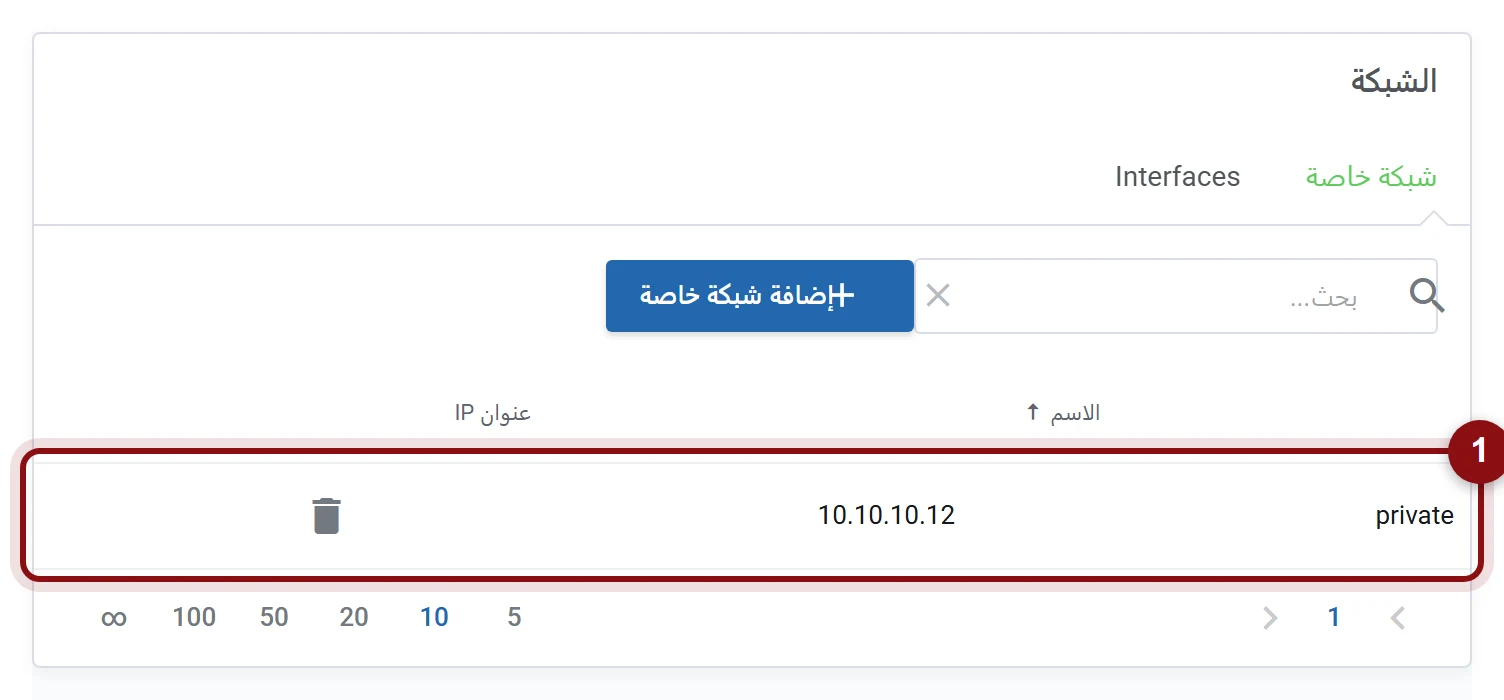 (1) السيرفر الخاص ليس له إلا عنوان واحد من الشبكة الخاصة المعزولة (10.10.10.12). لا يوجد عنوان عام يمكن الوصول إليه من الإنترنت.
الصور من حساب تجريبي داخل لوحة مرام، وأُخفيت منها البيانات الشخصية والعناوين الحقيقية؛ وقد تختلف القيم فيها عن خطتك.
الإعداد الكامل بالأوامر في دليل بوابة NAT، وقد جرّبناه فعلياً على أربعة سيرفرات خاصة خلف بوابة واحدة كما في تجربة 10 سيرفرات بعنوان واحد.
NAT ليس كل شيء: طبقات الحماية الأخرى
NAT يقلل الأبواب لكنه لا يغني عن بقية الطبقات:
- البوابة نفسها يجب أن تُحصّن: جدار ناري، وfail2ban، وتحديثات تلقائية، وSSH بالمفاتيح فقط. التفاصيل في تأمين سيرفر البوابة.
- الجدار الناري من اللوحة: افتح على البوابة المنافذ التي تحتاجها فقط، كما في شرح الجدار الناري.
- العزل بين الزبائن: شبكتك الخاصة معزولة عن شبكات غيرك على مستوى المنصة، فلا يرى أي زبون آخر ترافيكك (كيف تعمل VXLAN). كما أن بطاقة الشبكة العامة لكل سيرفر محمية من انتحال العناوين.
- النسخ الاحتياطي: الحماية الأخيرة إذا حدث خطأ ما. فعّل النسخ اليومي لقاعدة البيانات خصوصاً.
البنية المقترحة: منطقة معزولة صغيرة
بجمع NAT مع الشبكة الخاصة تحصل على ما يشبه منطقة معزولة (DMZ) مصغّرة: البوابة في الواجهة، وكل ما هو حساس خلفها. نشرح هذه البنية بالتفصيل، مع مكان كل خدمة، في مقال بنية آمنة لشركتك على مرام كلاود.
وفائدة إضافية لا تقل أهمية: كل سيرفر خاص لا يحتاج عنوان IPv4 عاماً، وهذه العناوين أصبحت موارد نادرة ومكلفة كما نشرح في لماذا أصبحت عناوين IPv4 غالية.
ابنِ بنيتك الآمنة على خطة مرام السحابية ←
أسئلة شائعة عن NAT والأمان
هل NAT جدار ناري؟
ليس بالمعنى الكامل، لكنه يمنع الاتصالات الواردة من الإنترنت إلى السيرفرات الخاصة ما لم تفتحها أنت بقصد. لذلك يقلل سطح الهجوم كثيراً، ويبقى الجدار الناري ضرورياً على البوابة.
هل يستطيع أحد الوصول إلى سيرفر بلا عنوان عام؟
لا من الإنترنت مباشرة. الوصول يكون من داخل شبكتك الخاصة فقط، أي عبر البوابة أو الكونسول في لوحة مرام.
لماذا لا أفتح قاعدة البيانات على عنوان عام مع كلمة مرور قوية؟
لأن كلمة المرور تصبح خط الدفاع الوحيد أمام محاولات آلية لا تتوقف، وأي ثغرة في قاعدة البيانات نفسها تصبح مكشوفة. إبقاؤها بلا عنوان عام يزيل الخطر من أساسه.
هل ترى الزبائن الآخرون شبكتي الخاصة؟
لا. كل زبون له شبكة معزولة برقم مستقل، ولا يصل ترافيكها إلى أي زبون آخر.
اقرأ أيضًا
- مركز بيانات افتراضي عربي بسعر VPS: كيف تبني بنيتك التحتية من لوحة بلغتك
- خطة مرام السحابية: اشترِ الموارد مرة واحدة ووزّعها على سيرفراتك كما تريد
- أنشئ أول سيرفر سحابي لك خلال دقيقتين: شرح لوحة مرام خطوة بخطوة
- كيف تزيد أو تقلل الرام والمعالج لسيرفرك من اللوحة بدون تذكرة دعم
- الشبكة الخاصة المعزولة: اربط سيرفراتك ببعضها بعيداً عن الإنترنت
- الجدار الناري من لوحة مرام: افتح المنافذ التي تحتاجها فقط
- النسخ الاحتياطي في الخطة السحابية: جدولته واستعادته بنقرة
- فصل قاعدة البيانات عن الموقع على سيرفرين عبر الشبكة الخاصة
- KVM أم LXC؟ متى تختار جهازاً كاملاً ومتى تكفيك حاوية خفيفة
- ما هي VXLAN؟ وكيف تُعزل الشبكة الخاصة لكل زبون
- سيرفر واحد كبير أم ثلاثة صغيرة؟ كيف تقسّم 4 أنوية و8 GB رام بذكاء
- ما الفرق بين VPS العادي والسيرفر السحابي بحصة موارد مشتركة؟
- حتى 4 شبكات خاصة لكل خدمة: متى تحتاج أكثر من شبكة؟
- الترافيك الشهري وسرعة المنفذ: كيف تُحسب في خطة مرام السحابية؟
- مراقبة استهلاك سيرفرك: قراءة رسوم المعالج والرام والقرص والشبكة في لوحة مرام
- مقارنة بالأرقام: خطة مرام السحابية مقابل مزودي السحابة العالميين
- بوابة NAT في خطة مرام السحابية: سيرفرات بلا عناوين عامة تصل إلى الإنترنت
- الوصول إلى السيرفرات الخاصة بأمان: SSH عبر سيرفر البوابة (ProxyJump)
- هل يمكن تشغيل 10 سيرفرات أو أكثر بعنوان IP عام واحد؟ تجربة حقيقية في خطة مرام السحابية
- تأمين سيرفر البوابة: الجدار الناري وfail2ban والتحديثات وSSH بالمفاتيح
- لماذا أصبحت عناوين IPv4 غالية؟ وكيف توفّر بالشبكة الخاصة وNAT
- بنية آمنة لشركتك على مرام كلاود: بوابة واحدة وسيرفرات خلفية معزولة
