كثير من المشاريع تبدأ بسيرفر واحد فيه كل شيء: الموقع وقاعدة البيانات والملفات وأدوات الإدارة. هذا مقبول في البداية، لكن مع نمو المشروع يصبح هذا السيرفر نقطة ضعف: أي ثغرة في أي خدمة تكشف كل شيء، وأي ضغط على جزء يبطئ الكل.
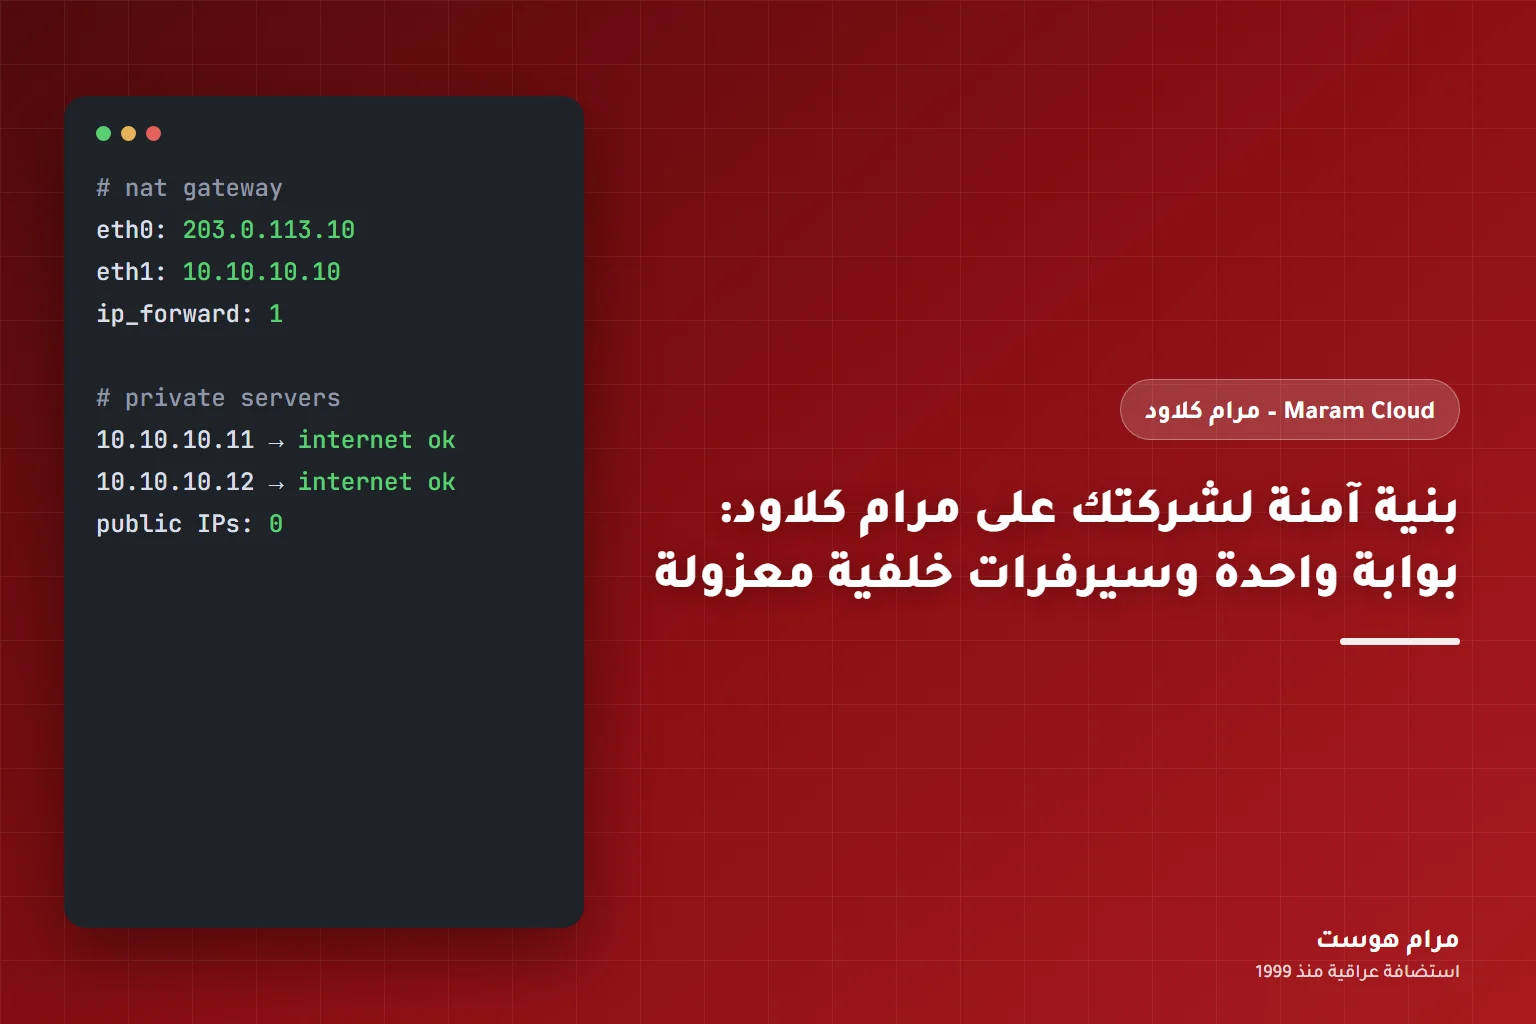
في هذا المقال نقدم بنية مرجعية بسيطة تستعملها الشركات منذ سنوات، ونطبّقها على خطة مرام السحابية: بوابة واحدة في الواجهة، وكل ما هو حساس خلفها في منطقة معزولة بلا عناوين عامة.
محتويات المقال
الصورة الكاملة
app-01، app-02
10.10.10.11-12
MySQL / PostgreSQL
10.10.10.20
Redis، العمّال، الطوابير
10.10.10.30
الفكرة: الإنترنت لا يرى إلا البوابة. كل طلب يصل إليها، فتمرّره عبر الشبكة الخاصة إلى سيرفر التطبيق المناسب. التطبيق يتحدث مع قاعدة البيانات والخدمات الخلفية عبر الشبكة الخاصة أيضاً. ولا يملك أي من هذه السيرفرات الخلفية عنواناً عاماً، فلا طريق إليها من الخارج.
ماذا تضع على كل سيرفر؟
| السيرفر | ما يعمل عليه | عنوان عام؟ | منافذ مفتوحة |
|---|---|---|---|
| ① البوابة | nginx (بروكسي عكسي)، شهادات SSL، fail2ban، NAT | نعم (واحد) | 80، 443، SSH لعناوينك |
| ② التطبيق | كود موقعك أو واجهتك البرمجية (PHP، Node.js، Python…) | لا | منفذ التطبيق من البوابة فقط |
| ③ قاعدة البيانات | MySQL أو PostgreSQL | لا | 3306 أو 5432 من سيرفرات التطبيق فقط |
| ④ الخدمات الخلفية | Redis، الطوابير، العمّال، المهام المجدولة | لا | من سيرفرات التطبيق فقط |
تُنشأ السيرفرات ②③④ من اللوحة بخيار “بدون عنوان عام”، وتُضاف إلى الشبكة الخاصة. وتخرج إلى الإنترنت للتحديثات عبر بوابة NAT.
البوابة كبروكسي عكسي: مثال nginx
على البوابة، يستقبل nginx الطلبات ويوزّعها على سيرفري التطبيق عبر الشبكة الخاصة:
upstream app_servers {
    server 10.10.10.11:8080;
    server 10.10.10.12:8080;
}

server {
    listen 443 ssl;
    server_name example.com;
    ssl_certificate     /etc/letsencrypt/live/example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;

    location / {
        proxy_pass http://app_servers;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
فائدتان فوريتان: شهادة SSL في مكان واحد، وتوزيع للحمل على سيرفري تطبيق، فإذا توقف أحدهما للصيانة يستمر الآخر. وعلى سيرفرات التطبيق اجعل التطبيق يستمع على العنوان الخاص فقط (مثل 10.10.10.11:8080) لا على كل العناوين.
قاعدة البيانات: تستمع على الخاص فقط
في MySQL أو MariaDB على Ubuntu اجعل الاستماع على العنوان الخاص، وأنشئ المستخدم للشبكة الخاصة فقط:
# /etc/mysql/mysql.conf.d/mysqld.cnf  (أو mariadb.conf.d/50-server.cnf)
bind-address = 10.10.10.20

CREATE USER 'app'@'10.10.10.%' IDENTIFIED BY 'كلمة-مرور-قوية';
GRANT ALL PRIVILEGES ON appdb.* TO 'app'@'10.10.10.%';
وأضف جداراً نارياً داخلياً يسمح بمنفذ قاعدة البيانات من سيرفرات التطبيق فقط:
ufw allow from 10.10.10.11 to any port 3306 proto tcp
ufw allow from 10.10.10.12 to any port 3306 proto tcp
ufw allow from 10.10.10.10 to any port 22 proto tcp
ufw default deny incoming
ufw enable
مثال كامل مع ووردبريس في دليل فصل قاعدة البيانات عن الموقع.
النسخ الاحتياطي والإدارة والتحجيم
- النسخ الاحتياطي: فعّل النسخ اليومي من اللوحة لقاعدة البيانات أولاً، فهي أثمن ما عندك، ثم البوابة لأن إعدادها يحتاج وقتاً لإعادة بنائه. سيرفرات التطبيق تُبنى من الكود بسهولة.
- الإدارة: الدخول إلى كل السيرفرات الخلفية عبر البوابة بـ ProxyJump، أو من الكونسول في اللوحة.
- تحصين البوابة: لأنها الباب الوحيد، طبّق عليها الطبقات الخمس للحماية.
- التحجيم: زد الموارد في الخطة، ثم أضف سيرفر تطبيق ثالثاً وسطراً واحداً في upstream. لا عناوين جديدة ولا إعادة تصميم، كما في تجربة 10 سيرفرات بعنوان واحد.
كم تكلف هذه البنية؟ بوابة وسيرفرا تطبيق وقاعدة بيانات وسيرفر خدمات خلفية: خمسة سيرفرات بنواة واحدة على الأقل لكل منها. الخطة الأساسية فيها 4 أنوية، فترقية بسيطة للمعالج والذاكرة تكفي، وكلها بعنوان عام واحد من عنواني الخطة.
ابنِ بنية شركتك الآمنة على خطة مرام السحابية ←
أسئلة شائعة عن البنية الآمنة
ما الفرق بين هذه البنية ووضع كل شيء على سيرفر واحد؟
هنا لا يرى الإنترنت إلا البوابة، وقاعدة البيانات والخدمات بلا عناوين عامة، فأي ثغرة في خدمة خلفية لا تكون مكشوفة للخارج، ويمكن توزيع الحمل وتحجيم كل جزء وحده.
هل أحتاج عناوين IP لكل سيرفر في هذه البنية؟
لا. البوابة وحدها تحتاج عنواناً عاماً، وبقية السيرفرات تُنشأ بخيار بدون عنوان عام وتتواصل عبر الشبكة الخاصة.
كيف أحمي البوابة وهي الباب الوحيد؟
بالجدار الناري، وSSH بالمفاتيح، وfail2ban، والتحديثات الأمنية التلقائية، وفتح المنافذ اللازمة فقط من لوحة مرام.
ماذا أنسخ احتياطياً أولاً؟
قاعدة البيانات أولاً لأنها تحمل بيانات لا تُعوّض، ثم البوابة لأن إعدادها يأخذ وقتاً، أما سيرفرات التطبيق فتُعاد من الكود.
اقرأ أيضًا
- مركز بيانات افتراضي عربي بسعر VPS: كيف تبني بنيتك التحتية من لوحة بلغتك
- خطة مرام السحابية: اشترِ الموارد مرة واحدة ووزّعها على سيرفراتك كما تريد
- أنشئ أول سيرفر سحابي لك خلال دقيقتين: شرح لوحة مرام خطوة بخطوة
- كيف تزيد أو تقلل الرام والمعالج لسيرفرك من اللوحة بدون تذكرة دعم
- الشبكة الخاصة المعزولة: اربط سيرفراتك ببعضها بعيداً عن الإنترنت
- الجدار الناري من لوحة مرام: افتح المنافذ التي تحتاجها فقط
- النسخ الاحتياطي في الخطة السحابية: جدولته واستعادته بنقرة
- فصل قاعدة البيانات عن الموقع على سيرفرين عبر الشبكة الخاصة
- KVM أم LXC؟ متى تختار جهازاً كاملاً ومتى تكفيك حاوية خفيفة
- ما هي VXLAN؟ وكيف تُعزل الشبكة الخاصة لكل زبون
- سيرفر واحد كبير أم ثلاثة صغيرة؟ كيف تقسّم 4 أنوية و8 GB رام بذكاء
- ما الفرق بين VPS العادي والسيرفر السحابي بحصة موارد مشتركة؟
- حتى 4 شبكات خاصة لكل خدمة: متى تحتاج أكثر من شبكة؟
- الترافيك الشهري وسرعة المنفذ: كيف تُحسب في خطة مرام السحابية؟
- مراقبة استهلاك سيرفرك: قراءة رسوم المعالج والرام والقرص والشبكة في لوحة مرام
- مقارنة بالأرقام: خطة مرام السحابية مقابل مزودي السحابة العالميين
- بوابة NAT في خطة مرام السحابية: سيرفرات بلا عناوين عامة تصل إلى الإنترنت
- الوصول إلى السيرفرات الخاصة بأمان: SSH عبر سيرفر البوابة (ProxyJump)
- هل يمكن تشغيل 10 سيرفرات أو أكثر بعنوان IP عام واحد؟ تجربة حقيقية في خطة مرام السحابية
- لماذا NAT مهم في السحابة؟ تقليل سطح الهجوم وحماية قواعد البيانات
- تأمين سيرفر البوابة: الجدار الناري وfail2ban والتحديثات وSSH بالمفاتيح
- لماذا أصبحت عناوين IPv4 غالية؟ وكيف توفّر بالشبكة الخاصة وNAT
