


.svg)

.svg)


.svg)
.svg)


.svg)

.svg)


ليس كل سيرفر يحتاج عنواناً عاماً يراه العالم. سيرفر قاعدة البيانات، وسيرفر المعالجة الخلفية، وسيرفر النسخ الداخلية، كلها تحتاج فقط أن تتحدث مع بقية سيرفراتك، وأن تخرج أحياناً إلى الإنترنت لتنزيل التحديثات أو الاتصال بخدمة خارجية.
في خطة مرام السحابية يمكنك الآن إنشاء سيرفر بدون عنوان IP عام، وربطه بشبكتك الخاصة المعزولة، ثم جعله يصل إلى الإنترنت عبر بوابة NAT: سيرفر واحد من سيرفراتك له عنوان عام، ويمرّر ترافيك البقية. في هذا الدليل نشرح الفكرة، ثم الأوامر كاملة، ثم أشهر مشكلة تواجه من يجرّبها لأول مرة.
محتويات المقال
لماذا سيرفرات بلا عنوان عام؟
- أمان أعلى: السيرفر الذي لا عنوان عاماً له لا يمكن الوصول إليه من الإنترنت أصلاً. لا فحص منافذ، ولا محاولات تخمين كلمات مرور، ولا ثغرات مكشوفة في قاعدة البيانات.
- توفير العناوين: كل عنوان IPv4 عام له كلفة. بعنوان عام واحد للبوابة يمكنك تشغيل عدة سيرفرات خاصة خلفها من نفس حصة الموارد.
- بنية أوضح: نقطة خروج واحدة تعرفها وتراقبها، بدل أن يكون لكل سيرفر بابه الخاص إلى الإنترنت.
الشكل العام للبنية:
             الإنترنت
                 |
     +-----------+-----------+
     |  سيرفر البوابة (NAT)   |  eth0: 203.0.113.10  (عام)
     |                       |  eth1: 10.10.10.10   (خاص)
     +-----------+-----------+
                 |   الشبكة الخاصة 10.10.10.0/24
       +---------+---------+
       |                   |
  10.10.10.11         10.10.10.12
  قاعدة البيانات        التطبيق       (بلا عناوين عامة)
كل سيرفر خاص يرسل ترافيك الإنترنت إلى البوابة، والبوابة تخرج به بعنوانها العام. لذلك يظهر السيرفر الخاص للعالم بعنوان البوابة، تماماً كما تخرج أجهزة بيتك إلى الإنترنت عبر الراوتر.
الخطوة 1: أنشئ الشبكة الخاصة والسيرفرات من اللوحة
ابدأ بالترتيب التالي، فهو يوفّر عليك إعادة التشغيل لاحقاً:
- أنشئ الشبكة الخاصة أولاً بالإعداد المقترح 10.10.10.10 / 24 واترك البوابة فارغة. التفاصيل في دليل الشبكة الخاصة المعزولة.
- أنشئ سيرفر البوابة بعنوان IP عام كالمعتاد، وأضفه إلى الشبكة الخاصة. لأنه أول سيرفر في الشبكة سيأخذ غالباً العنوان 10.10.10.10.
- أنشئ السيرفرات الخاصة: في صفحة “إنشاء جهاز جديد” اختر في قسم “عنوان IP العام” البطاقة “بدون عنوان عام”، ثم أضف السيرفر إلى الشبكة الخاصة من أسفل الصفحة.
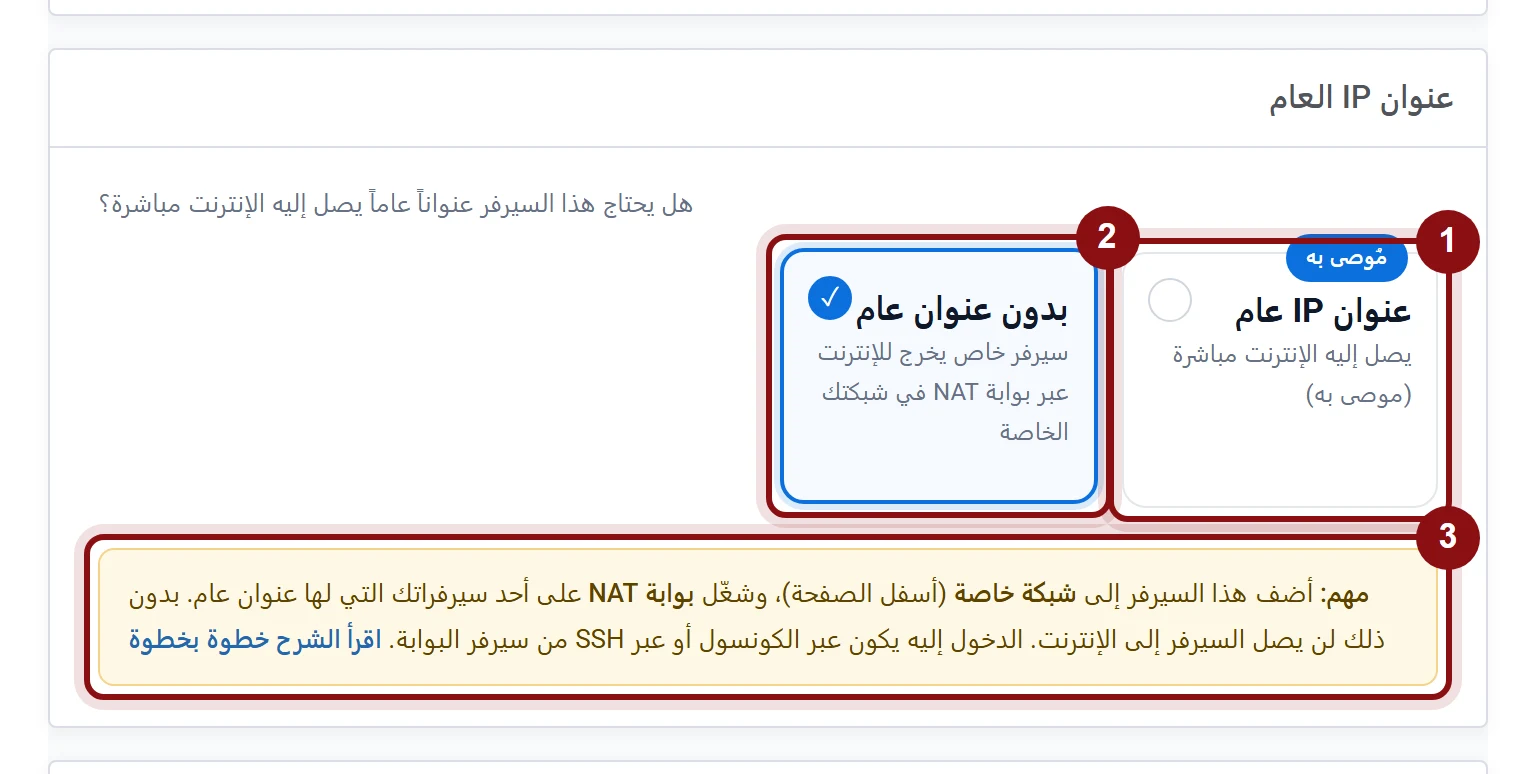 (1) الخيار الافتراضي: عنوان IP عام يصل إليه الإنترنت مباشرة. (2) “بدون عنوان عام”: سيرفر خاص يخرج للإنترنت عبر بوابة NAT في شبكتك. (3) تنبيه يذكّرك بإضافة السيرفر إلى شبكة خاصة وتشغيل البوابة، مع رابط هذا الشرح.
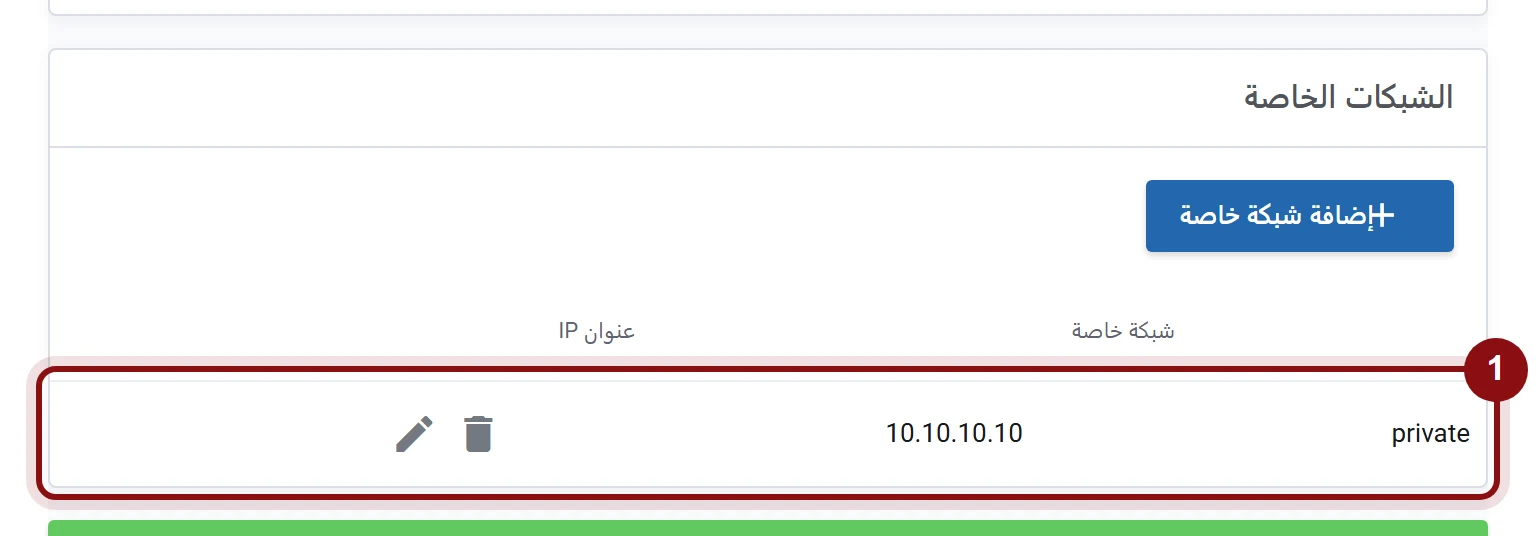 (1) السيرفر الخاص مضاف إلى الشبكة الخاصة ويأخذ عنواناً منها تلقائياً. بدون هذه الخطوة لن يكون للسيرفر أي اتصال.
الصور من حساب تجريبي داخل لوحة مرام، وأُخفيت منها البيانات الشخصية والعناوين الحقيقية؛ وقد تختلف القيم فيها عن خطتك.
السيرفر الخاص سيعمل وله بطاقة شبكة واحدة على الشبكة الخاصة (مثل eth0 بعنوان 10.10.10.11)، لكنه لن يصل إلى الإنترنت بعد. هذا ما تفعله البوابة. ويمكنك الدخول إليه في هذه المرحلة من الكونسول في صفحة السيرفر، أو عبر SSH من سيرفر البوابة كما نشرح في دليل الوصول إلى السيرفرات الخاصة بأمان.
الخطوة 2: فعّل تمرير الحزم على سيرفر البوابة
على سيرفر البوابة (Ubuntu أو Debian)، في قالب مرام تكون البطاقة العامة eth0 والخاصة eth1. تأكد أولاً بالأمر ip -br addr، ثم فعّل التمرير بشكل دائم:
echo 'net.ipv4.ip_forward=1' > /etc/sysctl.d/99-nat.conf
sysctl --system | grep ip_forward
يجب أن تظهر القيمة net.ipv4.ip_forward = 1. هذا الإعداد يبقى بعد إعادة التشغيل.
الخطوة 3 (الأهم): ufw وقاعدة NAT على البوابة
قوالب Ubuntu في مرام يكون فيها الجدار الناري ufw مفعّلاً، وسياسته الافتراضية منع التمرير (FORWARD DROP). وهنا أشهر فخ رأيناه في تجربتنا: ping يعمل من السيرفر الخاص إلى الإنترنت، لكن المواقع وapt update لا تعمل، لأن ufw يسمح بتمرير ICMP فقط ويمنع اتصالات TCP. الحل في ثلاث خطوات:
أ. اسمح بالتمرير من الشبكة الخاصة إلى الإنترنت فقط (أفضل من فتح التمرير كله):
ufw route allow in on eth1 out on eth0ب. أضف قاعدة NAT في أعلى الملف /etc/ufw/before.rules، قبل السطر *filter:
*nat
:POSTROUTING ACCEPT [0:0]
-A POSTROUTING -s 10.10.10.0/24 -o eth0 -j MASQUERADE
COMMIT
ج. أعد تحميل ufw:
ufw reload
ufw status verbose | grep -i -E "routed|ALLOW FWD"
إذا لم يكن ufw مفعّلاً على البوابة، استعمل iptables مباشرة واحفظ القواعد:
iptables -t nat -A POSTROUTING -s 10.10.10.0/24 -o eth0 -j MASQUERADE
iptables -A FORWARD -i eth1 -o eth0 -j ACCEPT
iptables -A FORWARD -i eth0 -o eth1 -m conntrack --ctstate RELATED,ESTABLISHED -j ACCEPT
apt install -y iptables-persistent
netfilter-persistent save
وعلى AlmaLinux وRocky مع firewalld: firewall-cmd –permanent –add-masquerade ثم firewall-cmd –permanent –zone=trusted –add-interface=eth1 ثم firewall-cmd –reload.
الخطوة 4: اجعل السيرفرات الخاصة تخرج عبر البوابة
على كل سيرفر خاص (Ubuntu)، أنشئ ملف netplan منفصلاً يضيف المسار الافتراضي وخوادم DNS، حتى لا تعدّل الملف الذي ينشئه النظام تلقائياً:
cat > /etc/netplan/60-nat-gateway.yaml <<'EOF'
network:
  version: 2
  ethernets:
    eth0:
      routes:
        - to: default
          via: 10.10.10.10
      nameservers:
        addresses: [1.1.1.1, 8.8.8.8]
EOF
chmod 600 /etc/netplan/60-nat-gateway.yaml
netplan apply
استبدل 10.10.10.10 بالعنوان الخاص لسيرفر البوابة كما يظهر في صفحة الشبكة، وeth0 باسم البطاقة الخاصة إن اختلف. وإذا أردت تجربة سريعة قبل الحفظ الدائم استعمل الأمر المؤقت ip route add default via 10.10.10.10.
الخطوة 5: تحقق أن كل شيء يعمل
من السيرفر الخاص نفّذ:
ping -c3 1.1.1.1
curl -s https://ifconfig.me ; echo
apt update
يجب أن يُظهر الأمر الثاني عنوان البوابة العام (في مثالنا 203.0.113.10)، لأن السيرفر الخاص يخرج باسمها. في تجربتنا على منصة مرام نجحت التحديثات من السيرفر الخاص، وكانت سرعة التنزيل عبر البوابة 141 Mbps مقابل 139 Mbps على البوابة نفسها، أي أن NAT لم يُبطئ شيئاً، وكان الحد من سيرفر الاختبار الخارجي.
جدول حل المشاكل:
| العَرَض | السبب الأرجح | الحل |
|---|---|---|
| ping إلى 1.1.1.1 يعمل، لكن المواقع وapt لا تعمل | ufw على البوابة يمنع تمرير TCP | الخطوة 3: ufw route allow in on eth1 out on eth0 ثم ufw reload |
| ping إلى البوابة يعمل، وإلى الإنترنت لا | التمرير غير مفعّل أو قاعدة MASQUERADE ناقصة | تحقق من sysctl net.ipv4.ip_forward ومن iptables -t nat -S POSTROUTING |
| Network is unreachable | لا يوجد مسار افتراضي على السيرفر الخاص | الخطوة 4، ثم ip route للتأكد |
| ping إلى 1.1.1.1 يعمل، وأسماء المواقع لا تُحل | لا توجد خوادم DNS | أضف nameservers في ملف netplan |
| لا يصل السيرفر الخاص حتى إلى البوابة | السيرفر غير مضاف إلى الشبكة الخاصة | أضفه إلى الشبكة من اللوحة، ثم أعد تشغيله مرة واحدة |
أمور يجب أن تعرفها قبل الاعتماد على البوابة
- العزل محفوظ: مرام تسمح بالتمرير على البطاقات الخاصة فقط، وكل شبكة خاصة معزولة تماماً لزبون واحد، كما نشرح في مقال عزل الشبكة الخاصة بتقنية VXLAN. أما البطاقة العامة فتبقى عليها فلترة تمنع انتحال العناوين. ولا يحدث تعارض حتى لو استعمل زبون آخر نفس المجال 10.10.10.0/24.
- السرعة: كل ترافيك الإنترنت للسيرفرات الخاصة يمر عبر منفذ البوابة، وسرعته 313 Mbps. إذا كانت سيرفراتك الخاصة تنزّل كثيراً في نفس الوقت فستتقاسم هذه السرعة.
- الترافيك: يُحسب على البوابة، وهو جزء من حصة الترافيك الشهرية المشتركة لخطتك. التفاصيل في مقال الترافيك وسرعة المنفذ.
- نقطة واحدة: إذا أطفأت البوابة أو أعدت تشغيلها، تفقد السيرفرات الخاصة الإنترنت مؤقتاً، لكنها تبقى تتحدث مع بعضها عبر الشبكة الخاصة.
- الاتجاه الداخل: البوابة تسمح بالخروج فقط. إذا أردت أن يصل الزوار إلى خدمة على سيرفر خاص، فالأفضل وضع خادم وكيل (مثل Nginx) على البوابة يوجّه الطلبات إلى العنوان الخاص.
مثال عملي كامل لهذه البنية: موقع ووردبريس على سيرفر، وقاعدة بيانات على سيرفر خاص بلا عنوان عام، كما في دليل فصل قاعدة البيانات عن الموقع.
ابدأ بخطة مرام السحابية وأنشئ بوابتك ←
أسئلة شائعة عن بوابة NAT
هل يمكن أن يعمل سيرفر بدون عنوان IP عام في خطة مرام السحابية؟
نعم. عند إنشاء السيرفر اختر "بدون عنوان عام" وأضفه إلى شبكة خاصة، ثم اجعله يخرج للإنترنت عبر سيرفر بوابة له عنوان عام.
لماذا يعمل ping لكن لا تعمل المواقع من السيرفر الخاص؟
لأن ufw على سيرفر البوابة يمنع تمرير اتصالات TCP افتراضياً ويسمح بـICMP فقط. أضف القاعدة ufw route allow in on eth1 out on eth0 ثم أعد تحميل ufw.
هل تؤثر البوابة على سرعة السيرفرات الخاصة؟
في تجربتنا كانت السرعة عبر البوابة مساوية لسرعة البوابة نفسها تقريباً، لكن كل السيرفرات الخاصة تتقاسم منفذ البوابة البالغ 313 Mbps.
هل البوابة آمنة؟ وهل يرى زبون آخر ترافيكي؟
نعم آمنة. التمرير مسموح على البطاقات الخاصة فقط، وكل شبكة خاصة معزولة لزبون واحد، ولا يرى أي زبون آخر ترافيكك حتى لو استعمل نفس العناوين الخاصة.
اقرأ أيضًا
- مركز بيانات افتراضي عربي بسعر VPS: كيف تبني بنيتك التحتية من لوحة بلغتك
- خطة مرام السحابية: اشترِ الموارد مرة واحدة ووزّعها على سيرفراتك كما تريد
- أنشئ أول سيرفر سحابي لك خلال دقيقتين: شرح لوحة مرام خطوة بخطوة
- كيف تزيد أو تقلل الرام والمعالج لسيرفرك من اللوحة بدون تذكرة دعم
- الشبكة الخاصة المعزولة: اربط سيرفراتك ببعضها بعيداً عن الإنترنت
- الجدار الناري من لوحة مرام: افتح المنافذ التي تحتاجها فقط
- النسخ الاحتياطي في الخطة السحابية: جدولته واستعادته بنقرة
- فصل قاعدة البيانات عن الموقع على سيرفرين عبر الشبكة الخاصة
- KVM أم LXC؟ متى تختار جهازاً كاملاً ومتى تكفيك حاوية خفيفة
- ما هي VXLAN؟ وكيف تُعزل الشبكة الخاصة لكل زبون
- سيرفر واحد كبير أم ثلاثة صغيرة؟ كيف تقسّم 4 أنوية و8 GB رام بذكاء
- ما الفرق بين VPS العادي والسيرفر السحابي بحصة موارد مشتركة؟
- حتى 4 شبكات خاصة لكل خدمة: متى تحتاج أكثر من شبكة؟
- الترافيك الشهري وسرعة المنفذ: كيف تُحسب في خطة مرام السحابية؟
- مراقبة استهلاك سيرفرك: قراءة رسوم المعالج والرام والقرص والشبكة في لوحة مرام
- مقارنة بالأرقام: خطة مرام السحابية مقابل مزودي السحابة العالميين
- الوصول إلى السيرفرات الخاصة بأمان: SSH عبر سيرفر البوابة (ProxyJump)
