عناوين IPv4 نفدت مجمّعاتها لدى مسجّلات الإنترنت الإقليمية، وأصبح كل مشروع استضافة عراقي يواجه سؤالًا لا مفرّ منه: كيف يستعدّ لعالمٍ يعتمد IPv6 دون أن يكسر ما يعمل اليوم على IPv4؟ الانتقال إلى IPv6 ليس تبديلًا مفاجئًا بل رحلة تدريجية آمنة، جوهرها تشغيل البروتوكولين معًا (Dual Stack). في هذا الدليل نشرح لماذا أصبح الانتقال إلى IPv6 ضرورة، وما الفرق العملي بين البروتوكولين، ثم نضع خطة انتقال عملية بخمس خطوات تناسب مشاريع الاستضافة في العراق.
محتويات المقال

لماذا الانتقال إلى IPv6 الآن؟
السبب المباشر هو الرياضيات: IPv4 يستخدم عنوانًا بطول 32 بت، أي نحو 4.3 مليار عنوان فقط — رقم استُهلك مع انفجار الأجهزة المتصلة. لهذا لجأ المزوّدون إلى حلول التفافية مثل CGNAT لتقاسم العناوين، وهي حلول تعقّد الاتصال المباشر وتكلّف أداءً. أما IPv6 فيستخدم 128 بت، ما يمنح نحو 3.4 × 10³⁸ عنوانًا — مساحة تكفي لعقود قادمة. لذلك أصبح الانتقال إلى IPv6 استثمارًا في ديمومة مشروعك لا رفاهية تقنية.
بالنسبة لمشاريع الاستضافة العراقية تحديدًا، تعني جاهزية IPv6 وصولًا أوسع، واتصالًا مباشرًا بلا طبقات NAT، وتوافقًا مع الشبكات والأجهزة الحديثة التي تفضّل IPv6. لمزيد من الخلفية الرسمية راجع بيان نفاد IPv4 من RIPE NCC وإحصاءات تبنّي IPv6 من APNIC.
IPv4 مقابل IPv6: ما الفرق عمليًا؟
قبل رسم الخطة، من المفيد فهم ما يتغيّر فعلًا على أرض العمل:
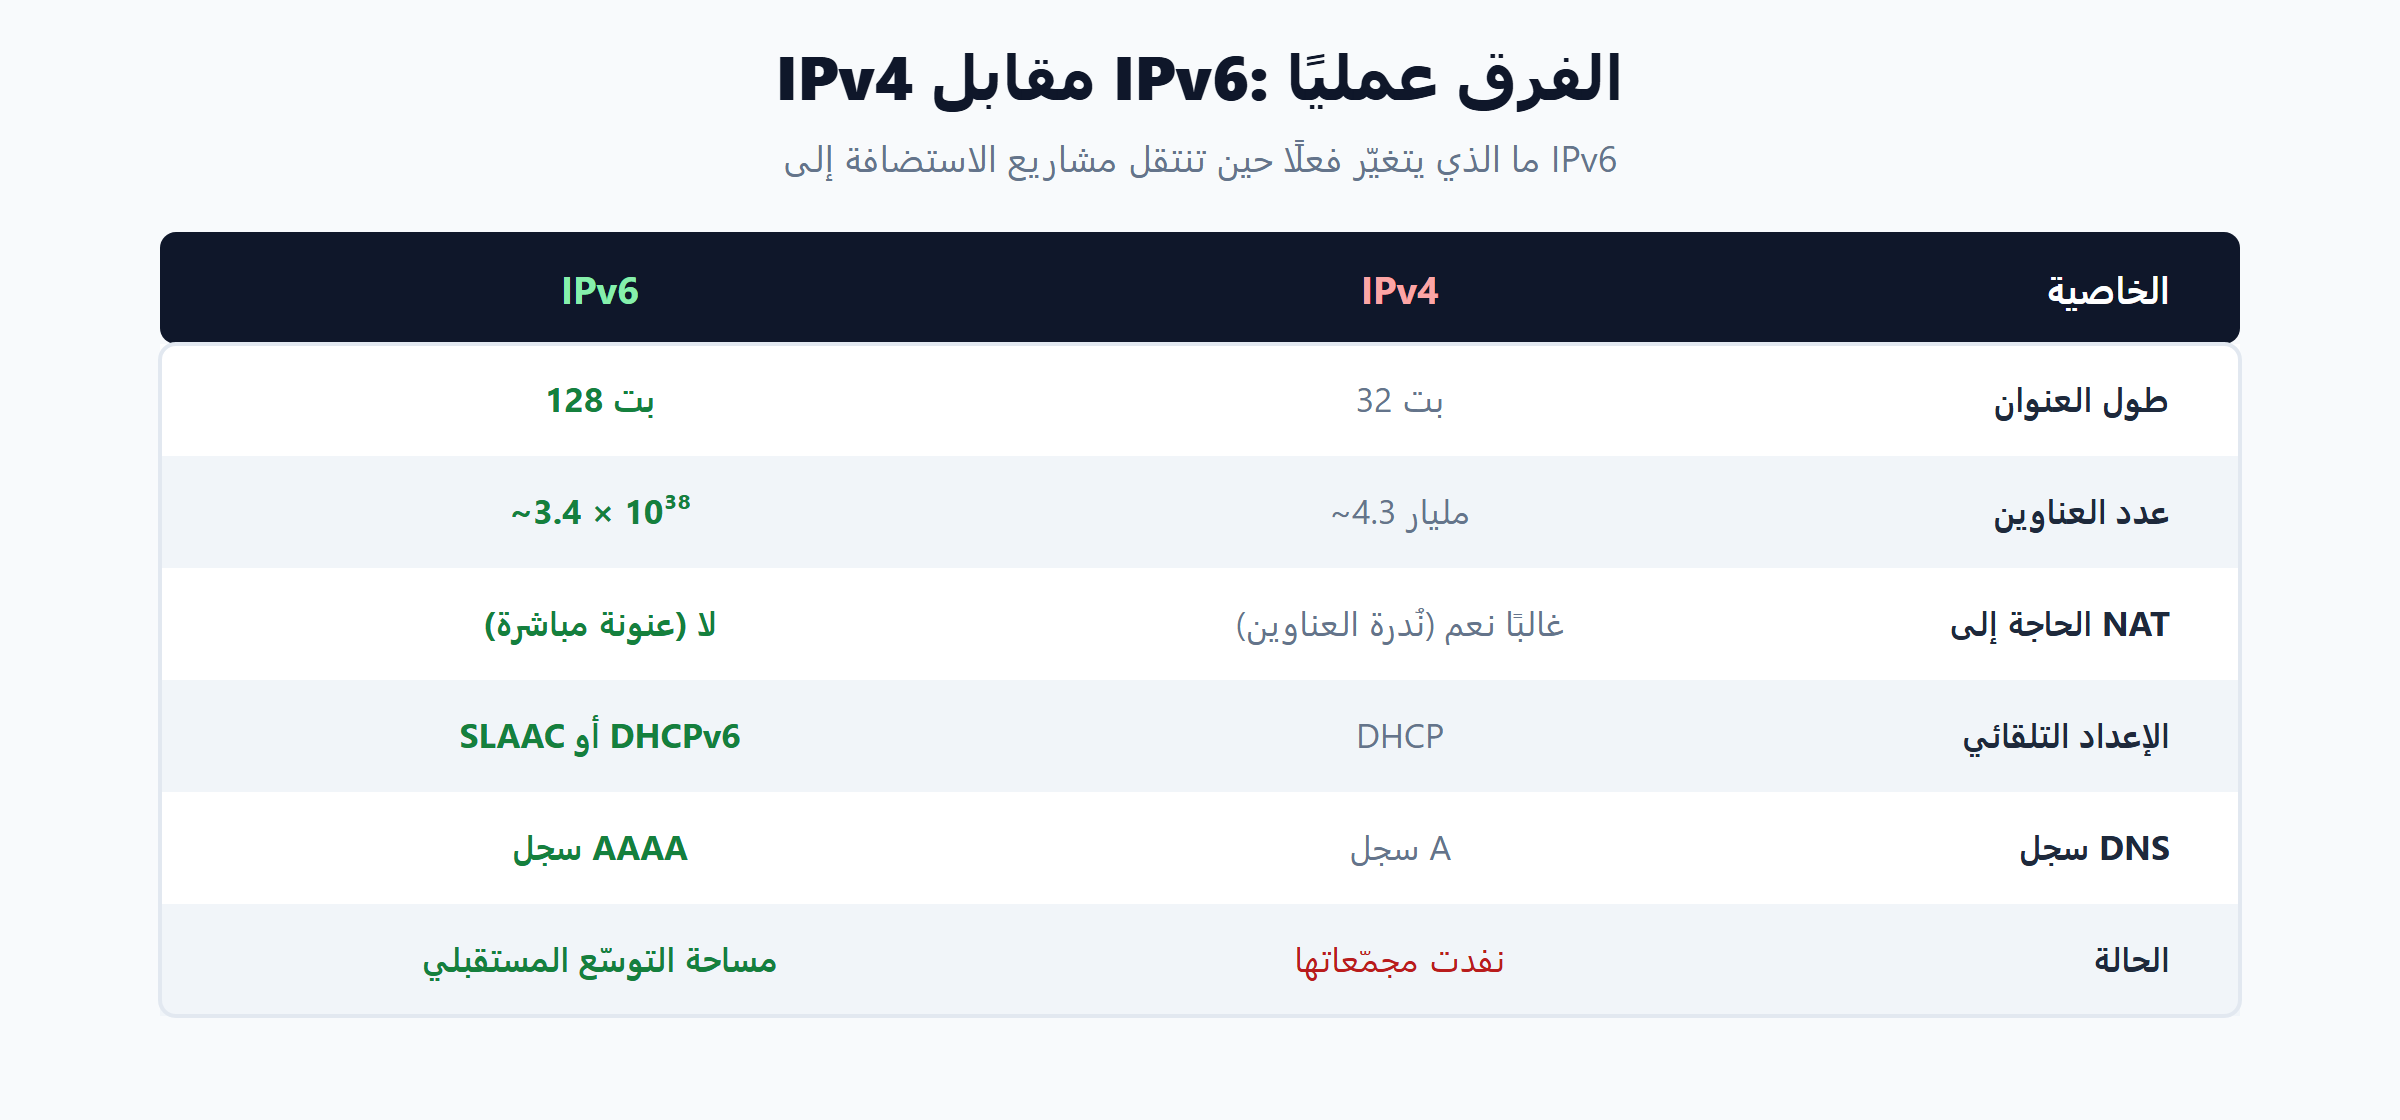
أبرز فرق عملي: IPv6 يلغي الحاجة إلى NAT في معظم الحالات (عنونة مباشرة)، ويستخدم سجل DNS من نوع AAAA بدل A، ويعتمد الإعداد التلقائي عبر SLAAC. هذه الفروق تعني أن الانتقال إلى IPv6 يمسّ إعداداتك الشبكية وسجلات نطاقك وقواعد جدارك الناري — لا الخوادم وحدها. لفهم كيف يعالج مزوّدو الإنترنت نُدرة IPv4 حاليًا راجع ما هو CGNAT، ولتفاصيل سجلات DNS بما فيها AAAA راجع أنواع سجلات DNS.
استراتيجيات الانتقال: Dual Stack وNAT64 والأنفاق
لا يوجد طريق واحد، بل ثلاث استراتيجيات شائعة تختار منها حسب وضعك:
- Dual Stack (المزدوج): تشغيل IPv4 وIPv6 جنبًا إلى جنب على الخادم والشبكة. هو الأسلوب الموصى به لأنه لا يكسر أي شيء ويسمح بالانتقال التدريجي — وهو ما توفّره شبكة مرام على كامل البنية.
- NAT64 وDNS64: يتيحان لعملاء IPv6-only الوصول إلى خدمات ما تزال على IPv4 فقط، عبر ترجمة العناوين — مفيد في المراحل المتقدّمة.
- الأنفاق (Tunneling): تمرير حركة IPv6 عبر شبكة IPv4 (مثل 6to4)، حلّ مؤقّت يُستخدم حين لا يتوفّر IPv6 أصلي — والأفضل دائمًا IPv6 الأصلي على شبكة مزدوجة.
خطة الانتقال إلى IPv6 العملية بخمس خطوات
إليك خطة تدريجية آمنة تنقل مشروعك دون أن تكسر IPv4:

- الجرد (Audit): احصر خدماتك وعناوينك الحالية وسجلات DNS وقواعد الجدار الناري قبل أي تغيير.
- فعّل Dual Stack: شغّل IPv4 وIPv6 معًا على الخوادم والشبكة، دون إطفاء IPv4 — يبقى كل شيء يعمل.
- أضف سجلات AAAA: انشر عناوين IPv6 في DNS بجانب سجلات A، فيصل زوّار IPv6 إليك مباشرة.
- اختبر وراقب: تحقّق من الوصول عبر IPv6، واضبط جدار حماية IPv6 منفصلًا (قواعد IPv4 لا تنطبق تلقائيًا على IPv6).
- حسّن تدريجيًا: أضف NAT64/DNS64 لعملاء IPv6-only، ووسّع التغطية مع مراقبة الأداء دون كسر IPv4.
أخطاء شائعة عند الانتقال إلى IPv6
- نسيان جدار حماية IPv6: أخطر خطأ. قواعد iptables لـ IPv4 لا تحمي IPv6 — تحتاج ip6tables/nftables منفصلة، وإلا انكشف خادمك.
- إطفاء IPv4 مبكرًا: كثير من الزوّار والشبكات ما زالت IPv4 فقط. أبقِ Dual Stack سنوات، ولا تُطفئ IPv4 قبل أن تتأكد.
- إهمال سجلات AAAA: تفعيل IPv6 على الخادم دون نشر سجل AAAA يعني ألا أحد يصلك عبره فعليًا.
- عدم اختبار التطبيقات: بعض التطبيقات القديمة تسجّل العناوين أو تفلترها بافتراض IPv4؛ اختبرها مع IPv6 قبل الاعتماد.
كيف تختبر جاهزية IPv6 وتراقبها؟
بعد تفعيل Dual Stack لا تفترض أن كل شيء يعمل — اختبر فعليًا، فقد يعمل IPv4 بينما ينكسر IPv6 بصمت دون أن يلاحظ أحد حتى يشتكي زائر. أدوات بسيطة تكشف الحقيقة بسرعة:
- من الطرفية:
ping6وcurl -6 https://yourdomainللتأكد أن الخادم يستجيب عبر IPv6. - من المتصفح: أدوات المطوّر تُظهر «العنوان البعيد» (Remote Address) وهل حُلّ الاتصال عبر IPv6 أم IPv4.
- تحقّق من سجل AAAA فعليًا عبر
dig AAAA yourdomainلا من لوحة التحكم فقط. - استخدم مواقع الفحص العامة لقياس جاهزية اتصالك الكاملة عبر IPv6.
- راقب باستمرار: أضف فحص IPv6 إلى أدوات مراقبة وقت التشغيل حتى تكتشف أي انقطاع في المسار السادس مبكرًا.
المبدأ: راقب المسارين معًا. مراقبة IPv4 وحدها قد تُخفي عطلًا في IPv6 لأشهر، وتخسر زوّارًا يعملون عبره دون أن تدري.
IPv6 والأداء والأمان: ماذا يتغيّر؟
الانتقال إلى IPv6 لا يقتصر على العنونة؛ له آثار عملية على الأداء والأمان يجب فهمها قبل التوسّع. على صعيد الأداء:
- إلغاء NAT يعني اتصالًا مباشرًا من الطرف إلى الطرف، ما يقلّل تعقيد المسار وقد يحسّن زمن الاستجابة لتطبيقات مثل الاتصال الصوتي والألعاب و P2P.
- آلية Happy Eyeballs في المتصفحات الحديثة تختار الأسرع تلقائيًا بين IPv4 وIPv6، فلا يتضرّر المستخدم إن تأخّر أحد المسارين.
وعلى صعيد الأمان، هناك فروق يجب التعامل معها بوعي:
- سطح جديد للجدار الناري: يجب ضبط قواعد IPv6 صراحةً عبر ip6tables أو nftables — قواعد IPv4 لا تنطبق تلقائيًا، وإهمالها يترك منافذك مكشوفة.
- امتدادات الخصوصية (Privacy Extensions) تدوّر عناوين العميل دوريًا لتقليل التتبّع.
- اتساع فضاء العناوين يجعل المسح العشوائي أصعب، لكن هذا ليس أمانًا بحد ذاته — الاعتماد على «الغموض» لا يُغني عن التحصين الفعلي.
الخلاصة: IPv6 ليس أقل أمانًا من IPv4، لكنه يتطلب ضبطًا ومراقبةً لجداره الناري بنفس جدية نظيره.
تكلفة ومتطلبات الانتقال إلى IPv6
سؤال يطرحه كل صاحب مشروع: كم يكلّف الانتقال إلى IPv6؟ الإجابة الصادقة أن الكلفة المالية على شبكة مزدوجة جاهزة غالبًا قريبة من الصفر — عناوين IPv6 وفيرة ومجانية عادةً، ولا تحتاج عتادًا جديدًا. الكلفة الحقيقية هي وقت الهندسة:
- لا حاجة لعتاد إضافي؛ الخوادم وأنظمة التشغيل الحديثة تدعم IPv6 أصلًا.
- العناوين وفيرة وتُخصَّص عادةً /64 لكل شبكة و/48 لكل موقع — لا نُدرة تدفعك للدفع كما في IPv4.
- التكلفة الأساسية ساعات عمل: التخطيط، ضبط DNS والجدار الناري، ثم الاختبار والمراقبة.
- ابدأ صغيرًا: فعّل IPv6 على خدمة واحدة غير حرجة أولًا، ثم عمّم بعد أن تطمئن للنتائج.
بهذا يكون الانتقال إلى IPv6 استثمارًا منخفض التكلفة عالي العائد على المدى الطويل، خصوصًا حين تكون شبكة مزوّدك مزدوجة أصلًا فلا تتحمّل عبء البنية التحتية.
من واقع مرام
من واقع مرام: شبكة مرام تعمل بنظام IPv4 وIPv6 مزدوج (Dual Stack) على كامل البنية التحتية، مع توفير عناوين IPv6 إضافية عند الطلب، وإمكانية إعلان البادئات (prefixes) عبر BGP، وتخصيص /48 لعملاء الكولوكيشن. هذا يجعل الانتقال إلى IPv6 عمليًا من اليوم الأول: تبدأ بـ Dual Stack دون كسر IPv4، وتتوسّع حسب حاجتك. تحقّق من تفاصيل توفّر IPv6 لخطتك مع فريق الدعم.
الأسئلة الشائعة
هل يجب إطفاء IPv4 عند الانتقال إلى IPv6؟
لا. الأسلوب الموصى به هو Dual Stack: تشغيل الاثنين معًا. كثير من الزوّار والشبكات ما زالت IPv4 فقط، لذا أبقِه سنوات ولا تُطفئه إلا بعد تأكّد كامل.
ما أهم خطوة عملية لتفعيل IPv6؟
تفعيل Dual Stack على الخادم والشبكة، ثم نشر سجل DNS من نوع AAAA بجانب سجل A حتى يصل زوّار IPv6 إليك مباشرة.
هل قواعد جدار الحماية IPv4 تحمي IPv6 تلقائيًا؟
لا، وهذا خطأ خطير شائع. تحتاج قواعد منفصلة لـ IPv6 عبر ip6tables أو nftables؛ وإلا بقيت منافذ IPv6 مكشوفة.
هل تدعم شبكة مرام IPv6؟
نعم، شبكة مرام مزدوجة (Dual Stack) على كامل البنية، مع عناوين IPv6 إضافية عند الطلب وإعلان البادئات عبر BGP و/48 للكولوكيشن. تحقّق من خطتك مع الدعم.
ما NAT64 ومتى أحتاجه؟
NAT64 مع DNS64 يتيحان لعملاء IPv6-only الوصول إلى خدمات ما تزال على IPv4. تحتاجه في مراحل متقدّمة عندما يبدأ جزء من جمهورك يعمل بـ IPv6 فقط.
الخلاصة
الانتقال إلى IPv6 لم يعد اختياريًا لمشاريع الاستضافة العراقية الجادّة، لكنه أيضًا ليس قفزة مخيفة: خطة Dual Stack تدريجية بخمس خطوات تنقلك بأمان دون كسر IPv4. ابدأ بالجرد، فعّل المزدوج، انشر سجلات AAAA، اختبر وراقب، ثم وسّع. وعلى شبكة مرام المزدوجة أصلًا، تملك الأساس الجاهز لتبدأ اليوم.
