
حين تبحث عن حماية موقعك تصطدم بثلاثة مصطلحات تبدو متشابهة: CDN وFirewall وWAF. فيظنّ كثيرون أن اختيار أحدها يغني عن الباقي، والحقيقة عكس ذلك تمامًا: كل واحدة منها تعمل في مستوى مختلف وتوقف تهديدًا مختلفًا. السؤال الشائع «Firewall أم WAF؟» مضلّل قليلًا، لأنهما ليسا بديلين بل طبقتان متكاملتان، والـ CDN طبقة ثالثة قبلهما. في هذا الدليل من مرام هوست نفكّك الفرق بوضوح، ونجيب متى تحتاج كل طبقة، ومتى تحتاجها مجتمعة.
⚡ الإجابة المختصرة
لماذا لا تكفي طبقة واحدة لحماية موقعك؟
التهديدات على موقعك ليست من نوع واحد. هناك من يغرقك بحجم هائل من الطلبات (DDoS)، وهناك من يبحث عن منفذ مفتوح بالخطأ ليتسلّل، وهناك من يرسل طلب HTTP يبدو شرعيًا تمامًا لكنه يحمل حقن SQL يسرق قاعدة بياناتك. لا توجد أداة واحدة تتصدّى للثلاثة، لأن كلًّا منها يحدث في مستوى مختلف من الشبكة. لهذا فإن الجواب على «Firewall أم WAF» يبدأ بفهم ما يفعله كل مستوى.
CDN: الطبقة الأولى عند الحافة
شبكة توصيل المحتوى (CDN) هي خوادم موزّعة جغرافيًا تخزّن نسخة من موقعك قرب الزوّار، فتسرّع التحميل وتخفّف الحمل عن سيرفرك الأصلي. أمنيًا، تمتصّ الحافة الموزّعة جزءًا كبيرًا من هجمات الحجم (DDoS) قبل وصولها إليك، وتخفي عنوان سيرفرك الحقيقي. لكن انتبه: CDN ليس أداة أمان كاملة — فهو لا يفحص محتوى الطلب، ولا يوقف حقن SQL موجّهًا لتطبيقك. توثّق مصادر Cloudflare التعليمية عمل الـ CDN بالتفصيل. وللتفريق بينه وبين الوكيل العكسي راجِع الفرق بين CDN وReverse Proxy.
Firewall: الجدار الشبكي في الطبقتين 3 و4
الجدار الناري التقليدي (Network Firewall) يعمل في الطبقتين الثالثة والرابعة من نموذج OSI — أي على مستوى عناوين IP والمنافذ (Ports) والبروتوكولات. مهمّته أن يقرّر: أي منفذ مفتوح، ومن أي عنوان يُسمح بالاتصال. مثلًا يسمح بالمنفذ 443 (HTTPS) ويغلق كل ما عداه، أو يحصر SSH بعنوانك أنت. هو خطّ الدفاع الذي يقفل الأبواب غير المستخدمة. للتطبيق العملي راجِع إعداد Firewall في Linux وتأمين VPS في 10 خطوات.
لكن الجدار الشبكي لا يفهم «محتوى» طلب HTTP. فطلب خبيث يحمل حقن SQL يصل عبر المنفذ 443 المسموح، ويبدو للجدار الشبكي طلبًا شرعيًا تمامًا. هنا بالضبط يظهر حدّ الجدار الشبكي، ويبدأ دور WAF — وهذا جوهر سؤال «Firewall أم WAF».
WAF: جدار حماية تطبيقات الويب في الطبقة السابعة
جدار حماية تطبيقات الويب (WAF) يعمل في الطبقة السابعة (طبقة التطبيق)، فيفهم بروتوكول HTTP ويفحص محتوى كل طلب: الروابط، والمعاملات، ورؤوس الطلب، والحمولة. يوقف الهجمات التي تستهدف التطبيق نفسه، وأشهرها:
- حقن SQL (SQL Injection): محاولة سرقة أو تخريب قاعدة بياناتك عبر حقول الإدخال.
- البرمجة عبر المواقع (XSS): حقن سكربت خبيث يُنفَّذ في متصفّح زوّارك.
- ثغرات OWASP العشر الكبرى وهجمات تسلّل الجلسات وتزوير الطلبات.
يعتمد WAF على قواعد تتعرّف على أنماط الهجوم، وكثير منها مبني على قائمة OWASP لأخطر عشر ثغرات ويب، وتوثّق Cloudflare مفهوم WAF بوضوح. لكن WAF بدوره لا يغلق منفذًا مفتوحًا بالخطأ ولا يقيّد SSH — تلك وظيفة الجدار الشبكي. ومن هنا يتّضح أن «Firewall أم WAF» سؤال خاطئ الصياغة: كلٌّ يسدّ ما يعجز عنه الآخر.
الفرق الجوهري: Firewall أم WAF أم كلاهما؟
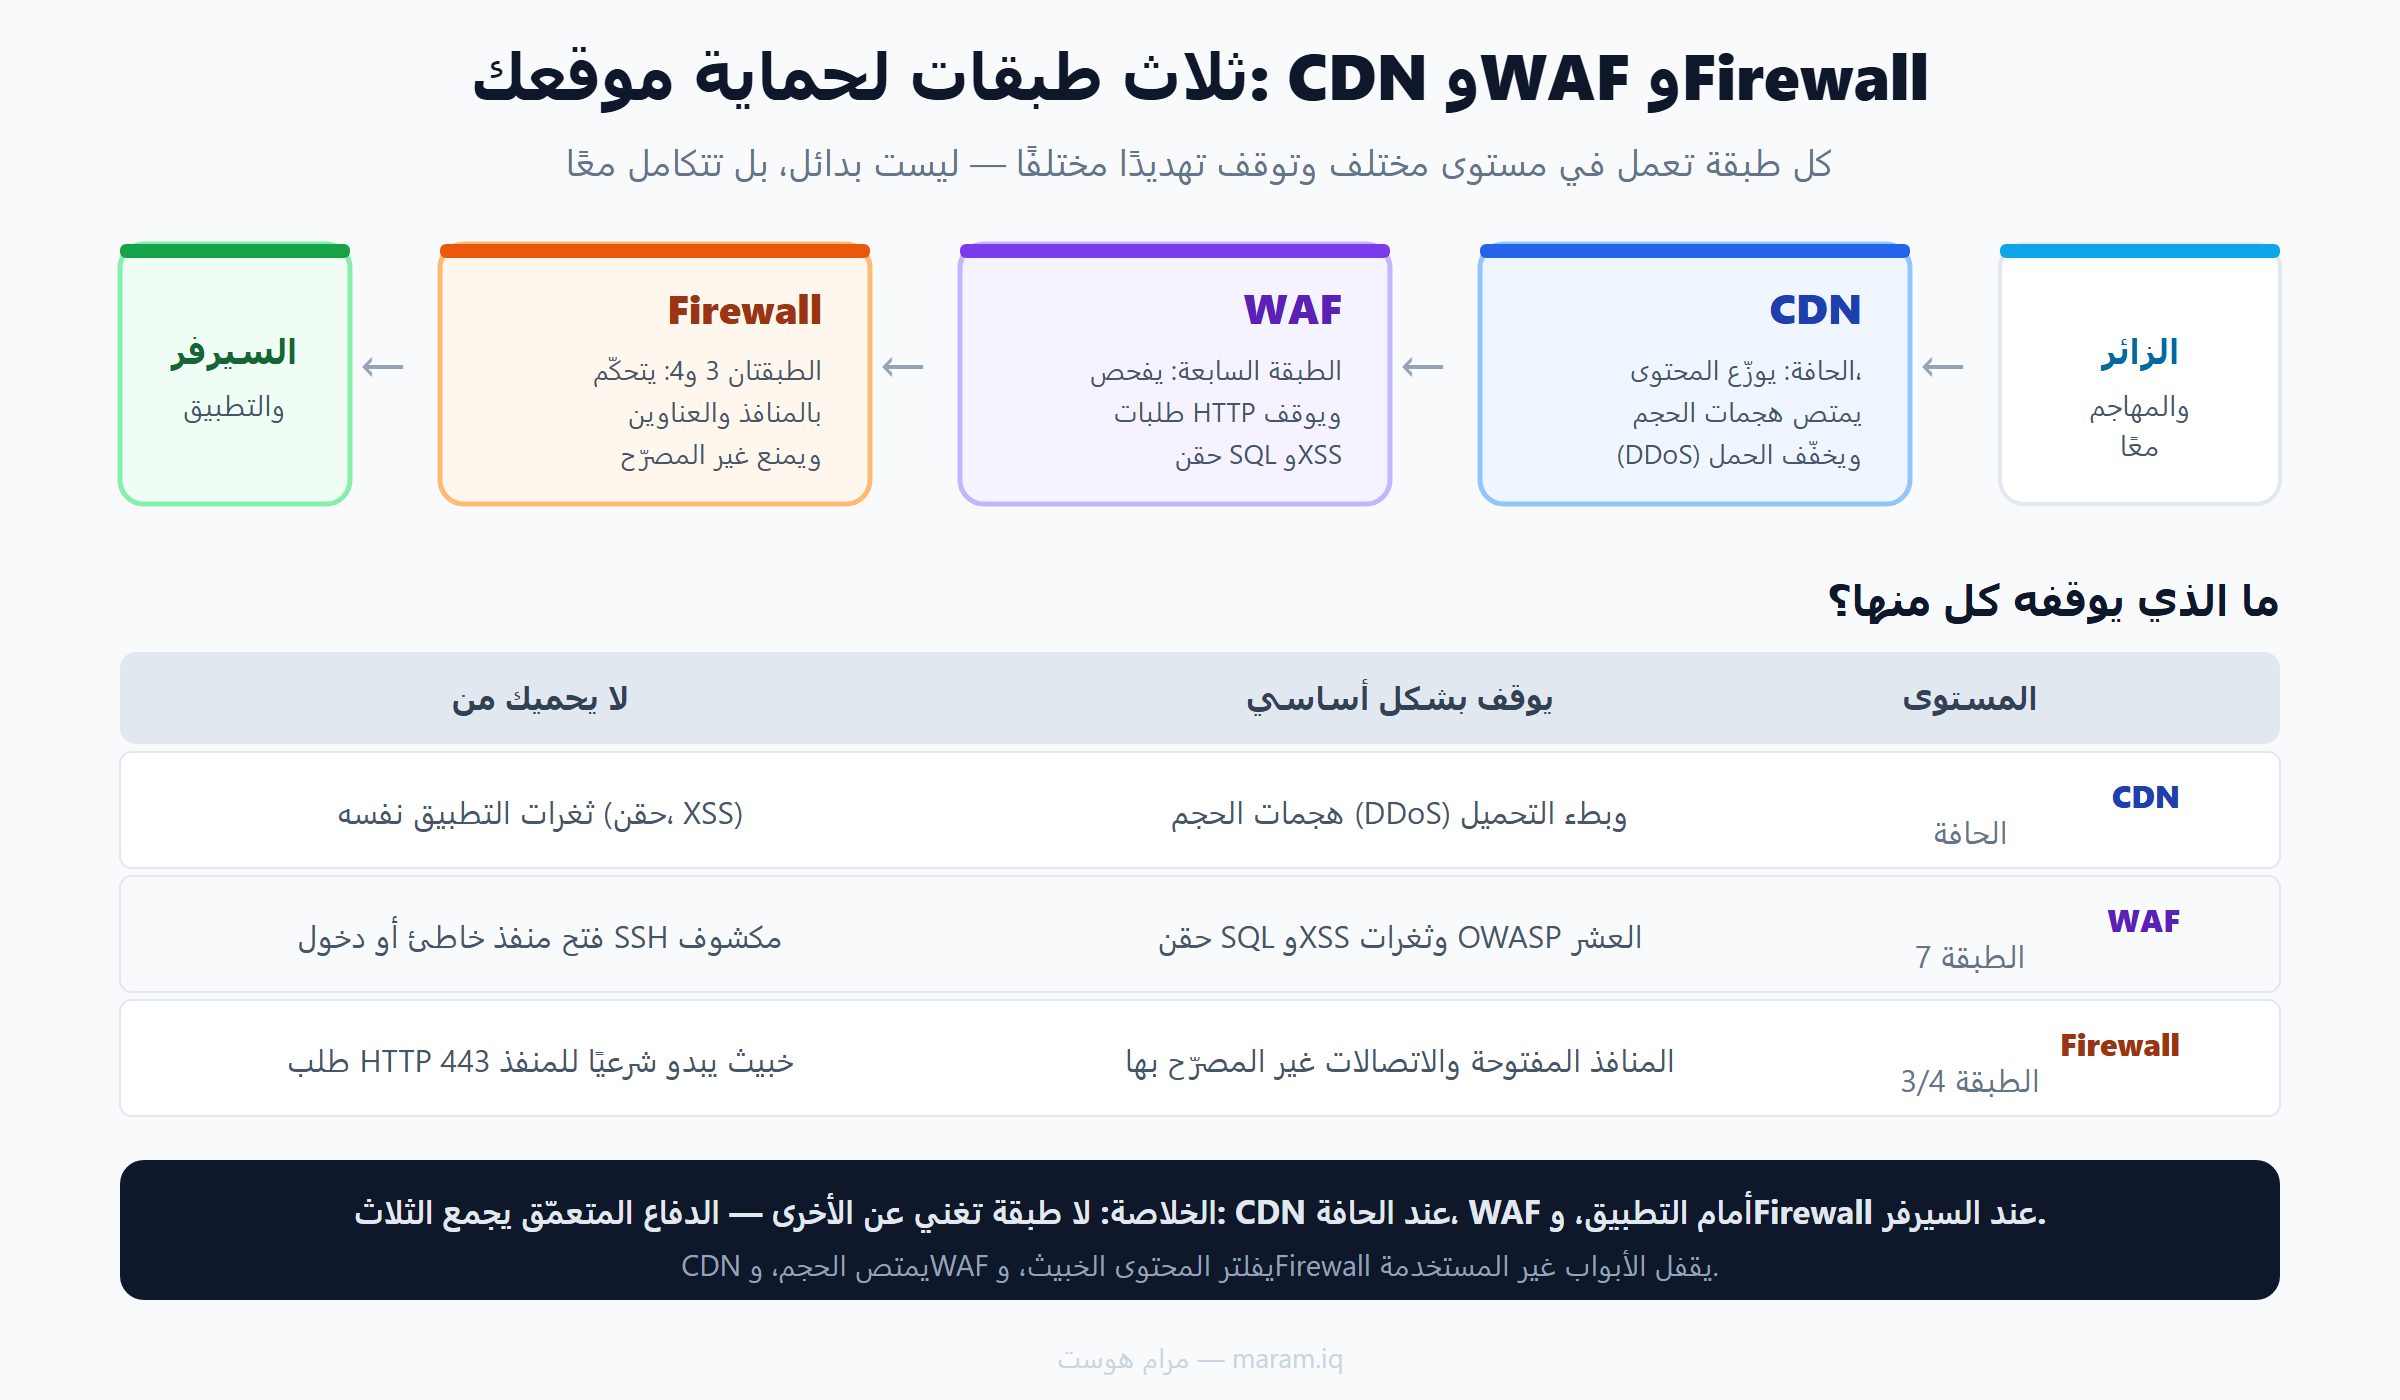
هذا الجدول يلخّص لماذا الطبقتان مكمّلتان لا بديلتان، وأين يقف الـ CDN منهما:
| الطبقة | المستوى | يوقف بشكل أساسي | لا يحميك من |
|---|---|---|---|
| CDN | الحافة | هجمات الحجم (DDoS) وبطء التحميل | ثغرات التطبيق (حقن SQL، XSS) |
| Firewall | الطبقة 3/4 | المنافذ المفتوحة والاتصالات غير المصرّح بها | طلب HTTP خبيث عبر منفذ مسموح |
| WAF | الطبقة 7 | حقن SQL وXSS وثغرات OWASP | منفذ مفتوح بالخطأ أو SSH مكشوف |
لاحظ العمود الأخير: ما «لا يحميك منه» كل صفّ يغطّيه صفّ آخر. هذا هو جوهر الدفاع المتعمّق، وهو السبب في أن الإجابة الصحيحة على «Firewall أم WAF» هي دمجهما.
متى تحتاج Firewall أم WAF (أم الثلاث معًا)؟
اختر بحسب حالتك:
- أي سيرفر على الإنترنت: الجدار الشبكي (Firewall) ضرورة غير قابلة للتفاوض — إغلاق المنافذ وتقييد SSH أساس لا يُستغنى عنه.
- أي موقع يستقبل مدخلات المستخدمين (تسجيل دخول، بحث، نماذج، متجر): تحتاج WAF لصدّ حقن SQL وXSS الموجّهة للتطبيق.
- موقع عالي الزيارات أو معرّض لـ DDoS: أضِف CDN عند الحافة لامتصاص الحجم وإخفاء السيرفر الأصلي.
- تطبيق شركة أو متجر جاد: الثلاث معًا — لا مقايضة «Firewall أم WAF»، بل CDN + WAF + Firewall.
كيف تعمل الطبقات الثلاث معًا؟
في بنية دفاع متعمّق، يمرّ الطلب عبر الطبقات بالترتيب، وكل طبقة تصفّي ما تختصّ به قبل تمريره للتالية:
- CDN عند الحافة: يمتصّ هجمات الحجم ويقدّم المحتوى المخزّن، ويمرّر الطلبات الحقيقية فقط.
- WAF أمام التطبيق: يفحص كل طلب HTTP ويرفض ما يحمل أنماط حقن أو XSS.
- Firewall عند السيرفر: يسمح فقط بالمنافذ والعناوين المصرّح بها، ويقفل الباقي.
- السيرفر والتطبيق: يستقبل ما نجا من الطبقات الثلاث — نظيفًا ومشروعًا قدر الإمكان.
لعزل مكوّنات تطبيقك خلف هذه الطبقات، راجِع تصميم شبكات DMZ وApplication وDatabase.
أخطاء شائعة في فهم الطبقات
- «عندي CDN إذن أنا محمي»: CDN لا يوقف حقن SQL الموجّه لتطبيقك.
- «الجدار الشبكي يكفي»: لا يفحص محتوى طلب HTTP، فالهجمات على مستوى التطبيق تمرّ عبره.
- «WAF يغني عن الجدار الشبكي»: لا يقفل منفذًا مفتوحًا بالخطأ ولا يقيّد SSH.
- الاكتفاء بطبقة واحدة لأنها «أسهل» — الأمان سلسلة، وأضعف حلقة تكفي للاختراق.
- تفعيل WAF دون ضبط: قواعد عدوانية جدًا قد تحجب زوّارًا شرعيين؛ راقِب واضبط الاستثناءات.
الأسئلة الشائعة
ما الفرق بين Firewall وWAF؟
الجدار الشبكي (Firewall) يعمل في الطبقتين 3 و4 ويتحكّم بالمنافذ والعناوين، بينما WAF يعمل في الطبقة السابعة ويفحص محتوى طلبات HTTP ليوقف حقن SQL وXSS. الأول يقفل الأبواب غير المستخدمة، والثاني يفلتر ما يمرّ عبر باب الويب المفتوح.
هل أختار Firewall أم WAF؟
ليست مقايضة؛ تحتاج كليهما. الجدار الشبكي أساس لأي سيرفر، وWAF ضروري لأي موقع يستقبل مدخلات المستخدمين. كل منهما يسدّ ما يعجز عنه الآخر، فدمجهما هو الحماية الصحيحة.
هل الـ CDN يغني عن WAF؟
لا. CDN يمتصّ هجمات الحجم (DDoS) ويسرّع الموقع، لكنه لا يفحص محتوى الطلب ولا يوقف حقن SQL أو XSS الموجّه لتطبيقك. كثير من مزوّدي CDN يقدّمون WAF كخدمة منفصلة تُفعّل فوقه.
في أي طبقة يعمل كل منها؟
CDN عند الحافة قبل الوصول لبنيتك، الجدار الشبكي في الطبقتين 3 و4 (شبكة/نقل)، وWAF في الطبقة السابعة (تطبيق). هذا الاختلاف في المستوى هو سبب تكاملها.
هل أحتاج الثلاث لموقع صغير؟
كحدّ أدنى فعّل الجدار الشبكي دائمًا. للموقع الذي يستقبل مدخلات المستخدمين أضِف WAF. أضِف CDN عند ارتفاع الزيارات أو التعرّض لـ DDoS. تدرّج بحسب حجم موقعك ومخاطره.
الخلاصة
سؤال «Firewall أم WAF» جوابه أنهما ليسا خيارين متنافسين بل طبقتان متكاملتان، والـ CDN طبقة ثالثة قبلهما. CDN يمتصّ الحجم عند الحافة، وWAF يفلتر المحتوى الخبيث أمام التطبيق، والجدار الشبكي يقفل الأبواب غير المستخدمة عند السيرفر. لا طبقة تغني عن الأخرى، والحماية الجادّة تجمع الثلاث في دفاع متعمّق — كلٌّ يسدّ ما يعجز عنه الآخر.
تريد استضافة محميّة بطبقات دفاع حقيقية؟
